Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Organizacje, które przetwarzają poufne dokumenty, często muszą równoważyć automatyzację, zabezpieczenia, zgodność i izolację sieci. Ta architektura referencyjna pokazuje, jak używać Microsoft Power Platform, analizy dokumentów Azure i usług Azure z prywatną łącznością sieciową w celu zautomatyzowania pozyskiwania, przetwarzania, walidacji i przechowywania dokumentów przy jednoczesnym ochronie poufnych danych.
Tip
Ten artykuł zawiera przykładowy scenariusz i uogólnioną architekturę przykładową, która ilustruje sposób projektowania bezpiecznych inteligentnych rozwiązań do przetwarzania dokumentów przy użyciu platformy Power Platform, Azure analizy dokumentów i obsługi sieci wirtualnej platformy Power Platform. Przykładowa architektura może być modyfikowana dla wielu różnych scenariuszy i branż.
Wykres architektury
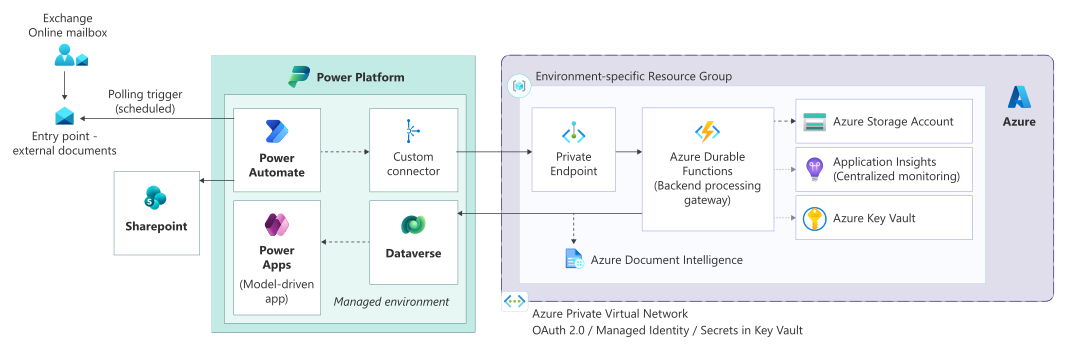
Workflow
W tym przepływie pracy opisano, w jaki sposób usługi Power Platform i Azure z izolacją sieci prywatnej bezpiecznie pozyskiwać, przetwarzać, weryfikować i utrwalać dokumenty.
Bezpieczne pozyskiwanie dokumentów: odbieranie dokumentów za pośrednictwem dedykowanych skrzynek pocztowych Exchange Online. Zaplanowane przepływy Power Automate wykorzystują mechanizm odpytywania do pobierania dokumentów, zapewniając ich kontrolowane i niezawodne przyjmowanie.
Aranżacja i tworzenie kontekstu: Power Automate wyodrębnia metadane i załączniki, filtruje nieprocesowalne artefakty i ustanawia kontekst korelacji używany w całym cyklu życia przetwarzania.
Wykonywanie sieci prywatnej: przepływy są uruchamiane w środowisku zarządzanym, które korzysta z obsługi sieci wirtualnej dla platformy Power Platform, umożliwiając dostęp prywatny do usług Azure za pośrednictwem prywatnych punktów końcowych.
Przetwarzanie zaplecza za pośrednictwem Azure Functions: Power Automate wywołuje zabezpieczoną funkcję Azure za pośrednictwem łącznika niestandardowego, który używa poświadczeń klienta OAuth 2.0. Funkcja działa jako punkt wejścia dla całego przetwarzania po stronie zaplecza.
Inteligentne przetwarzanie dokumentów: użyj Azure analizy dokumentów na potrzeby klasyfikacji dokumentów i wyodrębniania danych. Obsługuj długotrwałe operacje asynchronicznie.
Walidacja i tworzenie spraw: Walidowanie i zapisywanie wyodrębnionych danych w usłudze Dataverse oraz tworzenie lub aktualizowanie rekordów biznesowych i spraw.
Bezpieczny magazyn dokumentów: przechowuj oryginalne dokumenty i artefakty w usłudze SharePoint Online z dostępem kontrolowanym za pośrednictwem grup zabezpieczeń Microsoft Entra ID.
Integracje podrzędne: wyzwalaj dodatkowe automatyzacje i integracje zgodnie z potrzebami, w tym bezpieczną wymianę plików za pośrednictwem systemów Azure Blob Storage i lokalnych.
Odporność i monitorowanie: Durable Functions w usłudze Azure zarządzają długotrwałymi procesami, ponowieniami i obsługą błędów oraz zapewniają scentralizowane rejestrowanie i audyt.
Components
Poniższe składniki składają się na architekturę bezpiecznego przetwarzania dokumentów.
Platforma i tożsamość
Microsoft Entra ID: zapewnia scentralizowaną tożsamość, uwierzytelnianie i dostęp warunkowy dla użytkowników i aplikacji. Natywna integracja z platformą Power Platform umożliwia bezpieczny dostęp użytkowników, uwierzytelnianie jednostki usługi i wymuszanie zasad zabezpieczeń organizacji.
Ingestion
Skrzynki pocztowe Exchange Online: zapewniają bezpieczną granicę podlegającą audytowi dla zgłoszeń zewnętrznych. Dedykowane skrzynki pocztowe służą jako kontrolowane punkty przyjmowania napływających dokumentów i zgłoszeń.
Power Automate (mechanizm odpytywania): Zaplanowane przepływy Power Automate monitorują skrzynki pocztowe Exchange za pomocą mechanizmu odpytywania, aby zapewnić niezawodne przetwarzanie, kontrolę dławienia i przewidywalne działanie. Takie podejście pozwala uniknąć lawiny zdarzeń powodowanej przez wyzwalacze czasu rzeczywistego.
Orchestration
Power Automate: Działa jako podstawowa warstwa aranżacji, koordynując pozyskiwanie dokumentów, wyodrębnianie metadanych, logikę walidacji, integracje podrzędne i obsługę wyjątków podczas delegowania operacji intensywnie korzystających z obliczeń do usług zaplecza.
Łącznik niestandardowy: zapewnia bezpieczną warstwę abstrakcji między usługami Power Automate i zaplecza. Uwierzytelnianie używa poświadczeń klienta OAuth 2.0, zapewniając kontrolowany, izolowany od środowiska dostęp do interfejsów API.
Przetwarzanie
Azure Functions: Implementuje logikę przetwarzania po stronie zaplecza i orkiestracji, działając jako bezpieczna brama interfejsu API i warstwa integracyjna. Azure Functions obsługują walidację, trasowanie, ponawianie prób, operacje długotrwałe oraz interakcję z usługami zaplecza.
Azure Analiza dokumentów: umożliwia inteligentną klasyfikację i wyodrębnianie danych przy użyciu wstępnie utworzonych i niestandardowych modeli. Przetwarzanie jest wywoływane asynchronicznie z usług zaplecza w celu obsługi skalowalności i długotrwałych obciążeń.
Dane i magazyn
Microsoft Dataverse: służy jako centralna platforma danych dla ustrukturyzowanych danych biznesowych, w tym przypadków, metadanych i wyników przetwarzania. Usługa Dataverse zapewnia wbudowane zabezpieczenia, inspekcję i kontrolę dostępu opartą na rolach.
SharePoint Online: bezpiecznie przechowuje dokumenty i przechowuje linki ze skojarzonymi rekordami usługi Dataverse. SharePoint zapewnia wersjonowanie, przechowywanie oraz szczegółową kontrolę dostępu dla artefaktów dokumentowych.
Azure Blob Storage: obsługuje bezpieczne scenariusze wymiany plików i integracji, w tym interakcji z systemami podrzędnymi lub lokalnymi. Dostęp jest ograniczony za pomocą prywatnych punktów końcowych i uwierzytelniania za pomocą jednostki usługi.
Bezpieczeństwo i sieć
obsługa Azure Virtual Network (VNet) dla platformy Power Platform: umożliwia przepływom Power Automate wykonywanie obsługiwanych łączników w podsieci delegowanej w Azure Virtual Network, co umożliwia prywatną łączność z usługami Azure.
Prywatne punkty końcowe platformy Azure: Upewnij się, że usługi Azure, takie jak Azure Functions, usługi Storage i usługi AI, są dostępne wyłącznie za pośrednictwem prywatnych adresów IP, eliminując publiczną ekspozycję.
Azure Key Vault: zapewnia scentralizowany i bezpieczny magazyn wpisów tajnych, certyfikatów i kluczy używanych przez aplikacje i składniki automatyzacji. Wpisy tajne są wprowadzane w środowisku uruchomieniowym przy użyciu tożsamości zarządzanych lub jednostek usługi.
ALM i nadzór
Azure DevOps Pipelines: Automatyzuje kompilację, walidację i wdrażanie rozwiązań w różnych środowiskach przy użyciu potoków YAML. Obsługuje kontrolowane podwyższanie poziomu, izolację środowiska i powtarzalne wdrożenia zgodne z najlepszymi rozwiązaniami dotyczącymi zarządzania cyklem życia aplikacji (ALM) platformy Power Platform.
Doświadczenie użytkownika
Aplikacje oparte na modelu w usłudze Power Apps: Zapewniają bezpieczne interfejsy użytkownika uwzględniające role użytkowników na potrzeby zarządzania sprawami, przeglądania dokumentów i interakcji z danymi biznesowymi. Aplikacje oparte na modelu automatycznie uwzględniają mechanizmy zabezpieczeń i inspekcji usługi Dataverse.
Szczegóły scenariusza
Ta architektura umożliwia bezpieczne, skalowalne i zautomatyzowane przetwarzanie wysoce poufnych dokumentów finansowych i związanych z zasadami przy użyciu platformy Power Platform i usług Azure.
Organizacje w branżach regulowanych często korzystają z dokumentów opartych na wiadomościach e-mail od partnerów zewnętrznych i klientów. Organizacje te muszą niezawodnie przetwarzać te dokumenty, spełniając ścisłe wymagania dotyczące zabezpieczeń danych, izolacji sieci, inspekcji i zgodności. Obsługa ręczna wprowadza ryzyko operacyjne, opóźnienia i niespójne wyniki, szczególnie w przypadku zwiększania ilości dokumentów.
Ta architektura rozwiązuje te wyzwania poprzez wdrożenie kontrolowanego potoku przyjmowania i przetwarzania dokumentów, który łączy orkiestrację w Power Automate, inteligentne przetwarzanie dokumentów oraz bezpieczne usługi zaplecza hostowane w sieci wirtualnej platformy Azure. Wszystkie integracje z usługami Azure są wykonywane za pośrednictwem prywatnych punktów końcowych, zapewniając, że poufne dane nigdy nie są udostępniane publicznemu Internetowi.
Użyj Azure Analiza dokumentów na potrzeby klasyfikacji dokumentów i wyodrębniania danych. Użyj Azure Functions, aby wyodrębnić przetwarzanie zaplecza, scentralizowanie zabezpieczeń, walidacji i obsługi błędów. Weryfikacja i zapisywanie wyodrębnionych danych w usłudze Dataverse, umożliwiające ustrukturyzowane zarządzanie sprawami, dalszą automatyzację i raportowanie za pośrednictwem aplikacji Power Platform.
Takie podejście zmniejsza nakład pracy ręcznej, zwiększa dokładność przetwarzania i ustanawia wzorzec przedsiębiorstwa wielokrotnego użytku na potrzeby bezpiecznego przetwarzania dokumentów. Zapewnia możliwość przyszłej rozbudowy, jest zgodna z zasadami bezpieczeństwa opartymi na najmniejszych uprawnieniach i zapewnia pełną identyfikowalność w obrębie platformy Power Platform, platformy Azure i usług tożsamości.
Rozważania
Te założenia stanowią odzwierciedlenie filarów Power Platform Well-Architected, czyli zbioru zasad przewodnich, które poprawiają jakość obciążenia roboczego. Dowiedz się więcej w Microsoft Power Platform Well-Architected.
Reliability
Rozdzielenie orkiestracji i przetwarzania gwarantuje, że przejściowe awarie w usługach zależnych (Document Intelligence, Azure Functions, systemy zewnętrzne) nie zakłócają procesu pozyskiwania danych.
Pobieranie wiadomości e-mail w trybie odpytywania pozwala uniknąć pominięcia zdarzeń i zmniejsza zależność od mechanizmów wyzwalających w czasie rzeczywistym.
Zasady ponawiania, przekroczenia limitu czasu i obsługi błędów są scentralizowane w Azure Functions i Power Automate w celu obsługi kontrolowanego ponownego przetwarzania.
Wzorce przetwarzania asynchronicznego (w tym trwałe funkcje, jeśli mają zastosowanie) obsługują długotrwałą analizę dokumentów bez blokowania przepływów pracy.
Wysoka dostępność jest zapewniana przez usługi zarządzane, w tym Power Automate, Dataverse, Azure Functions i Azure AI services.
Zabezpieczenia
Microsoft Entra ID zapewnia scentralizowaną tożsamość, uwierzytelnianie i dostęp warunkowy dla użytkowników i jednostek usługi.
Dostęp z najmniejszymi uprawnieniami jest wymuszany w przepływach Power Automate, łącznikach niestandardowych i usługach Azure przy użyciu rejestracji aplikacji i uprawnień o określonym zakresie.
Obsługa sieci wirtualnej dla platformy Power Platform zapewnia, że automatyzacja działa w obrębie granicy sieci prywatnej.
Prywatne punkty końcowe zapobiegają publicznemu udostępnieniu usług Azure Functions, kont usługi Storage i usług AI.
Sekrety i poświadczenia są bezpiecznie przechowywane w usłudze Azure Key Vault i udostępniane w czasie wykonywania.
Zabezpieczenia i inspekcja oparte na rolach usługi Dataverse zapewniają szczegółową kontrolę dostępu i pełną możliwość śledzenia dostępu do danych i zmian.
Doskonałość operacyjna
Jasne rozdzielenie obowiązków między aranżacją (Power Automate) i przetwarzaniem (Azure Functions) upraszcza konserwację i rozwiązywanie problemów.
Wzorzec scentralizowanej bramy zaplecza pozwala uniknąć rozrastania łączników i zapewnia spójną walidację, rejestrowanie i wymuszanie zasad.
Potoki YAML usługi Azure DevOps automatyzują kompilację, walidację i wdrażanie rozwiązań w różnych środowiskach, umożliwiając powtarzalne i nadzorowane wdrożenia.
Konfiguracja specyficzna dla środowiska, taka jak wersje modelu i punkty końcowe, jest zarządzana za pomocą zmiennych środowiskowych, zmniejszając zmiany ręczne.
Monitorowanie typu end-to-end jest realizowane za pomocą historii uruchomień w usłudze Power Platform, dzienników Azure oraz natywnych mechanizmów inspekcji platformy.
Wydajność operacyjna
Duże obciążenia obliczeniowe, takie jak klasyfikacja dokumentów, optyczne rozpoznawanie znaków (optyczne rozpoznawanie znaków) i logika walidacji, są odciążane do Azure Functions, a nie wykonywane w ramach Power Automate.
Przetwarzanie asynchroniczne zwiększa wydajność i zapobiega osiągnięciu limitów wykonywania przepływu.
Pozyskiwanie oparte na sondowaniu zapewnia przewidywalne obciążenie i pozwala uniknąć skoków obciążenia związanych z wyzwalaczami.
Usługa Dataverse jest używana na potrzeby danych biznesowych ze strukturą, podczas gdy dokumenty są przechowywane w SharePoint i Blob Storage w celu optymalizacji kosztów i wydajności magazynu.
Sieć prywatna zmniejsza opóźnienie między usługami Power Platform i Azure.
Optymalizacja doświadczeń
Aplikacje oparte na modelu w usłudze Power Apps zapewniają bezpieczne środowisko użytkownika uwzględniające role użytkowników, które automatycznie przestrzega zabezpieczeń usługi Dataverse.
Ścieżki z udziałem człowieka zmniejszają obciążenie poznawcze, umożliwiając użytkownikom interweniować tylko wtedy, gdy jest to wymagane.
Jasne skojarzenia przypadków i dokumentów zwiększają możliwość śledzenia i użyteczność dla zespołów operacyjnych.
Spójne zachowanie automatyzacji w różnych środowiskach zwiększa pewność siebie i zmniejsza zamieszanie użytkowników.
Odpowiedzialna sztuczna inteligencja
Nie dotyczy.
Ta architektura korzysta z Azure Document Intelligence na potrzeby klasyfikacji i wyodrębniania dokumentów i nie obejmuje funkcji generowania sztucznej inteligencji.
Contributors
Microsoft utrzymuje ten artykuł. Następujący współautorzy napisali ten artykuł.
Główni autorzy:
- Meenakshi Gupta, główny technolog