Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Ortamınızı Uç Nokta için Defender'a hazırlama adımlarını tamamladıysanız ve Uç Nokta için Defender için roller ve izinler atadıysanız, sonraki adımınız ekleme için bir plan oluşturmaktır. Bu plan, mimarinizi tanımlama ve dağıtım yönteminizi seçme ile başlamalıdır.
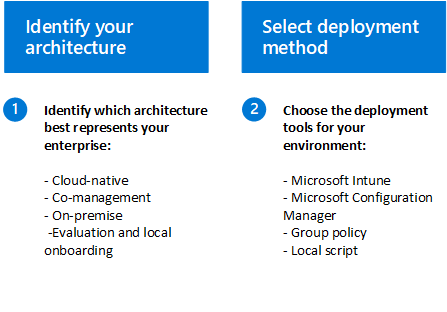
Her kurumsal ortamın benzersiz olduğunu anlıyoruz, bu nedenle hizmetin nasıl dağıtılacağı konusunda size esneklik sağlamak için çeşitli seçenekler sağladık. Uç noktaların Defender for Endpoint hizmetine nasıl dahil edileceğine karar vermek iki önemli adıma dayanır:
Önemli
Birden çok güvenlik çözümlerini yan yana çalıştırmak istiyorsanız bkz. Performans, yapılandırma ve destek konuları.
Uç Nokta için Microsoft Defender’e eklenen cihazlar için karşılıklı güvenlik hariç tutmalarını zaten yapılandırmış olabilirsiniz. Çakışmaları önlemek için yine de karşılıklı dışlamalar ayarlamanız gerekiyorsa bkz. Mevcut çözümünüz için dışlama listesine Uç Nokta için Microsoft Defender ekleme.
1. Adım: Mimarinizi tanımlama
Ortamınıza bağlı olarak, bazı araçlar belirli mimarilere daha uygundur. Kuruluşunuza en uygun Uç Nokta için Defender mimarisine karar vermek için aşağıdaki tabloyu kullanın.
| Mimari | Açıklama |
|---|---|
| Bulutta yerel | Şirket içi yapılandırma yönetimi çözümü olmayan veya şirket içi altyapılarını azaltmak isteyen kuruluşlar için uç noktaları buluttan eklemek, yapılandırmak ve düzeltmek için Microsoft Intune kullanmanızı öneririz. |
| Ortak yönetim | Hem şirket içi hem de bulut tabanlı iş yüklerini barındıran kuruluşlar için Microsoft'un yönetim gereksinimleri için ConfigMgr ve Intune kullanmanızı öneririz. Bu araçlar, bir kuruluş genelinde uç noktaları ve uygulamaları sağlamak, dağıtmak, yönetmek ve güvenli hale getirmek için kapsamlı bir bulut destekli yönetim özellikleri paketi ve benzersiz ortak yönetim seçenekleri sağlar. |
| Kurum içi | Yapılandırma Yöneticisi veya Active Directory Domain Services yatırımlarını en üst düzeye çıkarırken Uç Nokta için Microsoft Defender bulut tabanlı özelliklerinden yararlanmak isteyen kuruluşlar için bu mimariyi öneririz. |
| Değerlendirme ve yerel ekleme | Bir Uç Nokta için Microsoft Defender pilotunu değerlendirmek veya çalıştırmak isteyen ancak mevcut yönetim veya dağıtım araçlarına sahip olmayan SOC'ler (Güvenlik İşlem Merkezleri) için bu mimariyi öneririz. Bu mimari, DMZ (Demilitarized Zone) gibi yönetim altyapısı olmayan küçük ortamlarda cihazları eklemek için de kullanılabilir. |
2. Adım: Dağıtım yönteminizi seçin
Ortamınızın mimarisini belirledikten ve gereksinimler bölümünde açıklandığı gibi bir envanter oluşturduktan sonra, ortamınızdaki uç noktalar için uygun dağıtım araçlarını seçmek için aşağıdaki tabloyu kullanın. Bu bilgiler dağıtımı etkili bir şekilde planlamanıza yardımcı olur.
| Uç nokta | Dağıtım aracı |
|---|---|
| Windows istemci cihazları |
Defender dağıtım aracı Microsoft Intune / Mobil Cihaz Yönetimi (MDM) Microsoft Configuration Manager Yerel komut dosyası (en fazla 10 cihaz) Grup İlkesi Kalıcı olmayan sanal masaüstü altyapısı (VDI) cihazları Azure Sanal Masaüstü Defender dağıtım aracı, System Center Endpoint Protection ve Microsoft Monitoring Agent (Windows 8.1) |
|
Windows Server: (Sunucu planı gerektirir) |
Yerel betik Microsoft Defender for Cloud ile tümleştirme SAP ile Windows Server kılavuzu Windows Server 2008 R2 SP1 için Defender dağıtım aracı |
| macOS | MacOS dağıtım yöntemi seçin |
|
Linux sunucusu (Sunucu planı gerektirir) |
Defender dağıtım aracı Yükleyici betiği tabanlı dağıtım Ansible Şef Kukla Tuz yığını El ile dağıtım Defender for Cloud ile doğrudan katılım SAP ile Linux kılavuzu |
| Android | Microsoft Intune |
| iOS |
Microsoft Intune Mobil Uygulama Yöneticisi |
Not
Intune veya Yapılandırma Yöneticisi tarafından yönetilmeyen cihazlar için, güvenlik yapılandırmalarını doğrudan Intune’dan almak üzere Uç Nokta için Defender Güvenlik Ayarları Yönetimi’ni kullanabilirsiniz. Sunucuları Uç Nokta için Defender'a eklemek için sunucu lisansları gereklidir. Şu seçenekler arasından seçim yapabilirsiniz:
- Microsoft Defender for Servers Plan 1 veya Plan 2 (Defender for Cloud’un bir parçası olan) teklifi
- Sunucular için Uç Nokta için Microsoft Defender
- Kurumsal sunucular için Microsoft Defender (yalnızca küçük ve orta ölçekli işletmeler için)
Sonraki adım
Uç Nokta için Defender mimarinizi ve dağıtım yönteminizi seçtikten sonra 4. Adım - Cihazları eklemeye devam edin.