Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Zabezpečení je nejdůležitějším aspektem jakékoli architektury. Účinná bezpečnostní opatření chrání důvěrnost, integritu a dostupnost vašich dat a systémů před úmyslným útoky a zneužitím.
Azure poskytuje mnoho nástrojů a možností zabezpečení, včetně následujících klíčových služeb:
Microsoft Defender for Cloud poskytuje správu stavu zabezpečení cloudu (CSPM) a ochranu cloudových úloh (CWP). Vyhodnocuje vaše prostředky z hlediska dodržování předpisů zabezpečení, poskytuje bezpečnostní skóre pro sledování stavu a nabízí ochranu před hrozbami napříč Azure, místními a multicloudovými úlohami.
Microsoft Entra ID je Microsoft cloudová služba pro správu identit a přístupu (IAM). Poskytuje jednotné přihlašování (SSO), vícefaktorové ověřování (MFA) a podmíněný přístup pro ochranu před útoky založenými na identitě.
Azure Front Door je globální vstupní bod pro webové aplikace. Poskytuje integrovanou bránu firewall pro webové aplikace (WAF), která chrání před běžnými zneužitím a zranitelnostmi, nabízí ochranu proti DDoS útokům a ukončení relací TLS (Transport Layer Security) na hraniční úrovni.
Azure Firewall je cloudově nativní síťový firewall, který podporuje filtrování založené na zpravodajství o hrozbách, detekci vniknutí a prevenci (IDPS) v úrovni Premium, inspekci TLS a plně kvalifikované doménové názvy (FQDN).
Azure Key Vault poskytuje centralizovanou správu tajných kódů, správu klíčů a správu certifikátů. Úroveň Premium nabízí klíče chráněné modulem hardwarového zabezpečení (HSM), které jsou ověřeny podle standardu FIPS (Federal Information Processing Standards) 140–3 úrovně 3.
Azure Private Link umožňuje přistupovat k řešení typu Azure platforma jako služba (PaaS) přes privátní koncový bod ve vaší virtuální síti. Tento přístup udržuje provoz v páteřní síti Microsoft a eliminuje vystavení veřejnému internetu.
Azure Application Gateway je nástroj pro vyrovnávání zatížení místního webového provozu, který obsahuje WAF, který chrání před 10 nejčastějšími ohroženími zabezpečení, zmírněním rizik robotů a vlastními pravidly open worldwide application Security Project (OWASP).
Azure Policy umožňuje vynucovat standardy organizace, vyhodnocovat dodržování předpisů ve velkém měřítku a používat ochranné mantinely, které brání konfiguraci nevyhovujících prostředkům.
Další informace o nástrojích a možnostech zabezpečení Azure najdete v tématu End-to-end zabezpečení v Azure.
Architecture
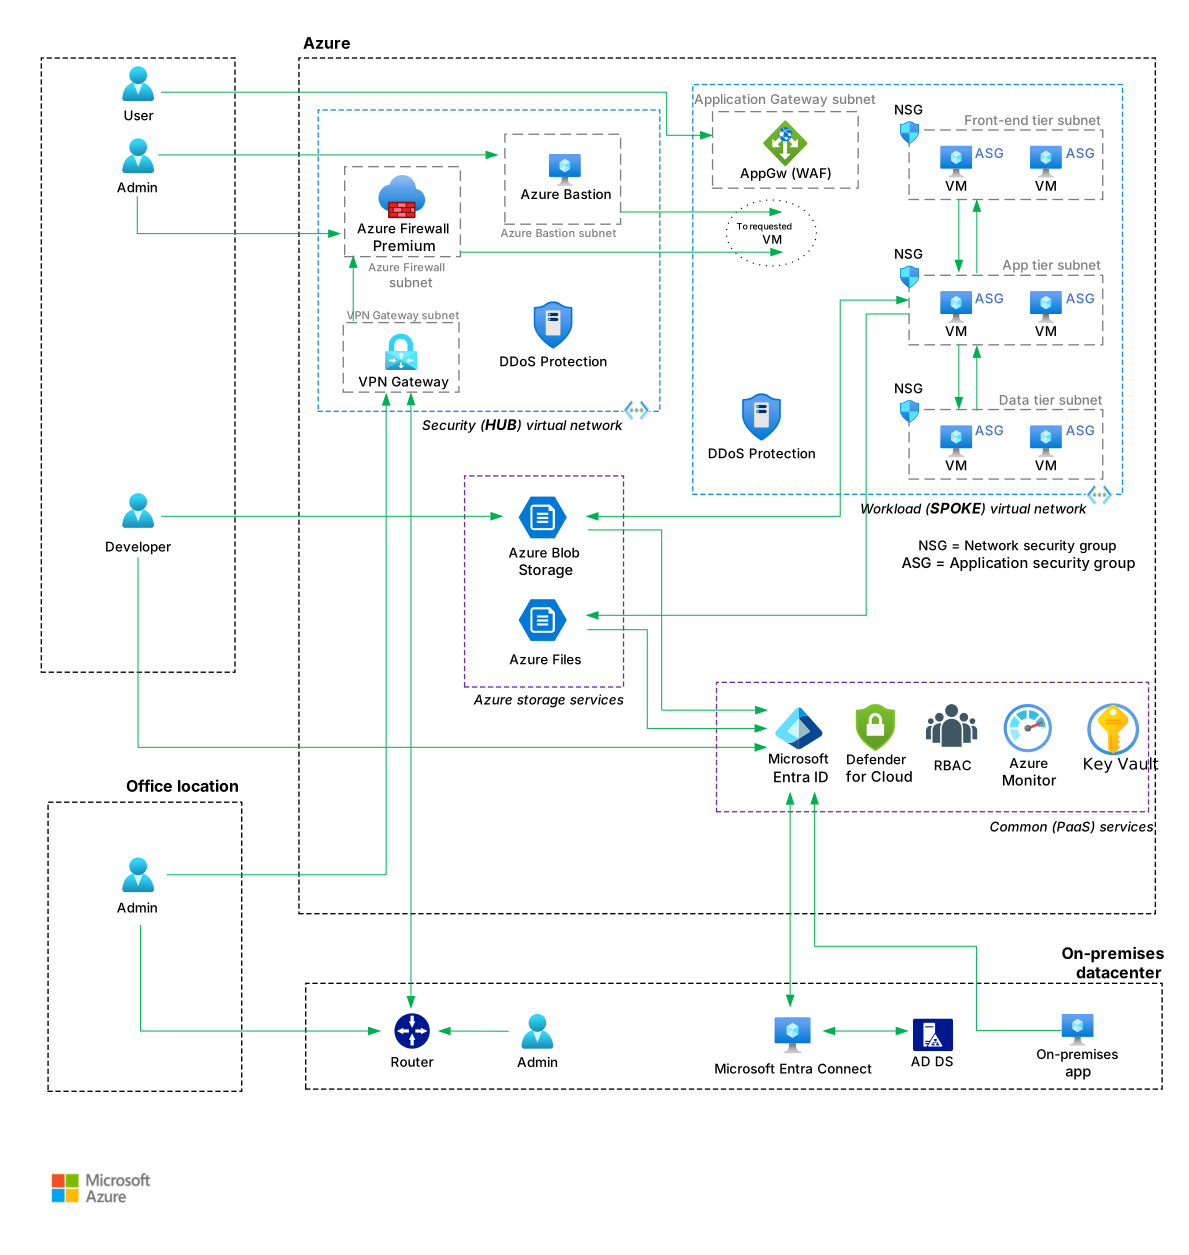
Stáhněte si soubor aplikace Visio s touto architekturou.
Předchozí diagram znázorňuje typickou standardní implementaci zabezpečení. Architektura ukazuje, jak Azure služby zabezpečení spolupracují a chrání úlohy napříč vrstvami identit, sítí, dat a aplikací. Řešení z reálného světa, která můžete vytvářet v Azure, najdete v tématu Example solutions.
Informace o zabezpečení na Azure
Microsoft Learn poskytuje bezplatné online školení pro technologie zabezpečení Azure. Platforma nabízí videa, kurzy a interaktivní testovací prostředí pro konkrétní produkty a služby spolu s studijními programy uspořádanými podle pracovní role.
Následující zdroje informací poskytují základní znalosti pro implementace zabezpečení v Azure.
základy zabezpečení Zabezpečení: Základní koncepty zabezpečení a funkce zabezpečení Azure najdete v následujících studijních programech:
- Úvod do konceptů zabezpečení, dodržování předpisů a identit
- Úvod k Microsoft Entra
- Úvod do bezpečnostních řešení Microsoft
Zabezpečení sítě: Následující studijní program se zabývá zabezpečením virtuální sítě, segmentací sítě a zabezpečeným připojením:
Ochrana dat: Následující studijní program se zabývá zabezpečením šifrování, správy klíčů a aplikací:
Ochrana před hrozbami: Následující studijní program se zabývá detekcí, vyšetřováním a reakcí na hrozby:
Studijní programy podle role
Microsoft Learn nabízí certifikační cesty založené na rolích pro odborníky v oblasti zabezpečení:
Microsoft Certified: Azure Security Engineer Associate (AZ-500)
Note
Certifikace AZ-500 se vyřazuje 31. srpna 2026. Nejnovější informace najdete na stránce certifikace .
Microsoft Certified: Security Operations Analyst Associate (SC-200)
Microsoft Certified: Cybersecurity Architect Expert (SC-100)
Připravenost organizace
Organizace, které začínají přechodem na cloud, můžou pomocí architektury přechodu na cloud pro Azure získat přístup k osvědčeným pokynům, které urychlují přechod na cloud. Metodologie Cloud Adoption Framework Secure poskytuje strukturovaný přístup k zabezpečení vašich Azure cloudových aktiv. Poskytuje pokyny k zabezpečení napříč strategií, plánováním, připraveností, přechodem, zásadami správného řízení a provozem.
Zásady správného řízení Azure vytvářejí nástroje potřebné k podpoře zásad správného řízení v cloudu, auditování dodržování předpisů a automatizovaných mantinely. Další informace najdete v tématu pokyny k návrhu řízení v oblasti Azure.
Pokud chcete zajistit kvalitu vašeho řešení zabezpečení na Azure, postupujte podle Azure Well-Architected Framework. Architektonický rámec Well-Architected poskytuje organizacím přesné pokyny, které hledají architektonickou dokonalost, a popisuje, jak navrhovat, zřizovat a monitorovat nákladově optimalizovaná řešení na Azure. Další informace najdete v piliři zabezpečení Well-Architected Framework.
Pokyny týkající se zabezpečení najdete v následujících příručkách ke službě Well-Architected Framework:
Osvědčené postupy
Pokud chcete zlepšit zabezpečení, spolehlivost, výkon a provozní kvalitu úloh zabezpečení na Azure, postupujte podle těchto osvědčených postupů:
Principy návrhu zabezpečení: Směrodatné principy, které vám pomohou navrhnout zabezpečené pracovní úlohy na Azure, založené na modelu nulová důvěra (Zero Trust) a na trojici CIA zahrnující důvěrnost, integritu a dostupnost.
Rychlé odkazy zabezpečení: Stránka centra pro pilíř zabezpečení Well-Architected Framework, která obsahuje odkazy na pokyny k zabezpečení, vzory návrhu a osvědčené postupy.
Kontrolní seznam pro kontrolu návrhu zabezpečení: Kontrolní seznam doporučení pro kontrolu návrhu zabezpečení, která se týká identit, sítí, ochrany dat a zásad správného řízení.
Azure Firewall a Azure Application Gateway pro virtuální sítě: Pokyny k ochraně úloh aplikací Azure pomocí vrstev zabezpečení ověřování, šifrování a zabezpečení sítě s Azure Firewall a Azure Application Gateway.
Implementace sítě nulová důvěra (Zero Trust) pro webové aplikace pomocí Azure Firewall a Azure Application Gateway: Proaktivní integrovaný přístup k zabezpečení napříč všemi vrstvami pomocí zásad nulová důvěra (Zero Trust) a kompletního šifrování a kontroly tls.
Microsoft srovnávací test zabezpečení cloudu: Doporučené osvědčené postupy a doporučení, které pomáhají zlepšit zabezpečení úloh, dat a služeb v prostředích Azure a multicloudu.
Udržování aktuálního stavu se zabezpečením
Azure bezpečnostní služby se vyvíjejí, aby řešily moderní výzvy zabezpečení. Mějte přehled o nejnovějších aktualizacích a funkcích.
Aktuální informace o klíčových službách zabezpečení najdete v následujících článcích:
- Novinky v Microsoft Defender for Cloud
- Vydání a oznámení Microsoft Entra
- Co je nového pro Azure Key Vault
- Co je nového v Microsoft Sentinelu
- Co je nového v Azure Firewall
- Co je nového v Azure Application Gateway
Další zdroje informací
Kategorie zabezpečení zahrnuje celou řadu řešení. Následující zdroje vám mohou pomoci objevit více o Azure.
Ukázková řešení
Následující řešení architektury ukazují vzory zabezpečení a implementace v Azure:
- Vylepšený bezpečnostní přístup k webovým aplikacím služby Azure App Service z interní sítě
- Bezpečně spravované webové aplikace
- Standardní vysoce dostupná zónově redundantní webová aplikace
- Procházet všechny architektury zabezpečení
Produktová dokumentace
End-to-end zabezpečení v Azure: Úvod ke službám zabezpečení v Azure uspořádané podle možností ochrany, detekce a reakce.
Microsoft referenční architektury kybernetické bezpečnosti: Diagramy, které popisují, jak se možnosti zabezpečení Microsoft integrují s platformami Microsoft a partnerskými platformami pomocí principů nulová důvěra (Zero Trust).
Hybridní a multicloudové prostředí
Většina organizací potřebuje hybridní přístup k zabezpečení, protože jejich úlohy, identity a data zahrnují místní datová centra, Azure a další cloudové platformy. Zásady zabezpečení, detekce hrozeb a kontroly dodržování předpisů se musí rozšířit napříč všemi těmito prostředími, aby se zabránilo mezerám, které útočníci můžou zneužít. Organizace obvykle rozšiřují místní řešení zabezpečení do cloudu a používají Azure Arc k projektování jiných než Azure prostředků do řídicí roviny Azure pro centralizované řízení. Pro připojení prostředí musí organizace zvolit hybridní síťovou architekturu.
Projděte si následující klíčové scénáře hybridního a multicloudového zabezpečení:
Mplementace zabezpečené hybridní sítě: Referenční architektura, která rozšiřuje místní síť na Azure. Používá hraniční síť (označovanou také jako DMZ, demilitarizovaná zóna a monitorovaná podsíť) a Azure Firewall k řízení příchozího a odchozího provozu mezi místními a Azure prostředími.
Připojte místní síť k Azure: Porovnání možností hybridního připojení k síti, včetně Službu Azure VPN Gateway, Azure ExpressRoute a Azure ExpressRoute s přepnutím na zálohu VPN, které poskytují pevný základ pro zabezpečené hybridní nasazení.
Začněte s Azure hybridní a adaptivní cloudovou architekturou: Seznamte se s koncepty hybridního a adaptivního cloudu a postupujte podle postupu od strategie a výběru služeb až po podrobnou architekturu.
Navrhněte hybridní řešení DNS pomocí Azure: Referenční architektura, která implementuje hybridní řešení DNS (Domain Name System), které překládá názvy úloh hostovaných na lokalitách a v Azure. Tato architektura používá Azure DNS private Resolver a Azure Firewall.
Implementace hybridního a multicloudového přechodu s využitím Azure Arc a Azure cílových zón: Pokyny k nasazení místních serverů, clusterů Kubernetes a multicloudových služeb do řídicí roviny Azure pomocí Azure Arc. Tato architektura používá Microsoft Defender for Cloud k povolení centralizovaného vynucování zásad, monitorování a ochrany před hrozbami.
Integrovat Azure a služby zabezpečení Microsoft Defender XDR: Myšlenka řešení, která integruje Microsoft Sentinel, Microsoft Defender for Cloud a Microsoft Defender XDR ke sjednocení monitorování zabezpečení a reakcí na hrozby napříč místními a cloudovými prostředími.
Správa identit a přístupu
Identita je primární hraniční zabezpečení v cloudových prostředích. V Azure se IAM soustředí na Microsoft Entra ID jako cloudového zprostředkovatele identity. Microsoft Entra Podmíněný přístup slouží jako modul zásad nulová důvěra (Zero Trust). Následující architektury a průvodci řeší vzory návrhu IAM pro Azure a prostředí s více cloudy:
Plánování topologií synchronizace cloudu Microsoft Entra: Pokyny k integraci místní služby Active Directory s Microsoft Entra ID pro cloudové ověřování identit pomocí služeb Microsoft Entra Connect Sync a synchronizace cloudu Microsoft Entra.
Návrh architektury Identita: Stránka centra pro architekturu identit v Azure, která se zabývá studijními programy, možnostmi návrhu, pokyny k implementaci a implementacemi základní identity.
Deploy AD DS ve virtuální síti Azure: Referenční architektura, která rozšiřuje místní Active Directory doménu na Azure za účelem poskytování distribuovaných ověřovacích služeb.
Ochrana před hrozbami
Ochrana před hrozbami zahrnuje nástroje, vzory a postupy, které detekují, brání a reagují na bezpečnostní hrozby napříč úlohami Azure. Azure poskytuje vrstvenou ochranu před hrozbami prostřednictvím služeb, jako jsou Microsoft Defender for Cloud, Microsoft Sentinel a Microsoft Entra ID Protection. Tyto služby používají analýzy chování, strojové učení a analýzu hrozeb k detekci hrozeb napříč výpočetními prostředky, úložištěm, sítěmi, identitami a aplikačními vrstvami.
Následující architektury a průvodci řeší vzory ochrany před hrozbami na Azure:
Vícevrstvá ochrana pro přístup ke virtuálním počítačům Azure (VM): Řešení hloubkové ochrany, které kombinuje Microsoft Entra Privileged Identity Management (PIM), přístup k virtuálním počítačům Just-In-Time (JIT) v Microsoft Defender for Cloud, Azure Bastion a vlastní role řízení přístupu na základě role (Azure RBAC) v Azure, abyste minimalizovali prostor pro útoky na správu virtuálních počítačů.
Build the first layer of defense by using Azure security services : Řešení, které mapuje Azure bezpečnostní služby na prostředky a typy hrozeb, využívající MITRE ATT&CK framework. Tento článek organizuje Azure služby zabezpečení podle sítí, infrastruktury, aplikací, dat a vrstev identit.Mapování hrozeb pro vaše IT prostředí: Pokyny, které vám pomůžou s diagramem prostředí IT a vytvořením mapy hrozeb pomocí architektury MITRE ATT&CK. Pokrývá místní prostředí, Azure a Microsoft 365 prostředí.
Integrujte Azure a služby zabezpečení Microsoft Defender XDR: Myšlenka řešení, která ukazuje, jak integrovat Microsoft Sentinel, Microsoft Defender for Cloud a Microsoft Defender XDR jednotné monitorování zabezpečení a reakce na hrozby napříč místními a cloudovými prostředími.
Automatizovaná odpověď Microsoft Sentinel: Řešení, které používá playbooky Microsoft Sentinel a aplikace Azure Logic Apps k automatizaci reakcí na hrozby, včetně blokování ohrožených uživatelů a izolace koncových bodů.
Aplikovat principy nulová důvěra (Zero Trust) na virtuální počítače v Azure: Podrobné pokyny k použití principů nulová důvěra (Zero Trust) na virtuální počítače v Azure, včetně logické izolace, RBAC, zabezpečeného spouštění, šifrování, zabezpečeného přístupu pomocí Azure Bastion a rozšířené detekce hrozeb pomocí Microsoft Defender pro servery.
Azure ochrana před hrozbami: Přehled Azure služeb ochrany před hrozbami, včetně Microsoft Defender for Cloud, Microsoft Sentinel, Microsoft Entra ID Protection, Microsoft Defender for Cloud Apps a Azure Firewall.
Odborníci na Amazon Web Services (AWS) nebo Google Cloud
Následující články vám pomůžou rychle začít porovnávat možnosti zabezpečení Azure s dalšími cloudovými službami.
Porovnání služeb
Compare AWS a Azure řešení pro správu identit: Podrobné porovnání služeb identit AWS a Azure, včetně základních identit, ověřování, řízení přístupu, správy privilegovaného přístupu a vzorů identit aplikací.
Porovnání služeb AWS a Azure – Zabezpečení, identita a přístup: Porovnání služeb zabezpečení AWS a Azure, včetně služeb IAM, šifrování, firewallů, detekce hrozeb, SIEM a ochrany před útoky DDoS.
Porovnání služeb Google Cloud versus Azure – Zabezpečení a identita: Srovnání služeb zabezpečení Google Cloud a Azure. Řeší ověřování, šifrování, správu klíčů, detekci hrozeb, SIEM, zabezpečení kontejnerů a ochranu před únikem informací (DLP).
Microsoft Entra správa identit a přístupu pro AWS: Pokyny k nasazení řešení Microsoft Entra IAM pro AWS, včetně jednotného přihlašování (SSO), vícefaktorového ověřování (MFA), podmíněného přístupu Microsoft Entra a privilegovaného Identity Managementu (PIM) Microsoft Entra pro účty AWS.
Pokyny k migraci
Pokud migrujete z jiné cloudové platformy, projděte si následující články:
Migrace služeb zabezpečení z AWS: Pokyny k migraci služeb zabezpečení AWS do Azure, včetně migrace SIEM na Microsoft Sentinel a migrace identit zákazníků na Microsoft Entra Externí ID.
Migrace úloh do Azure z jiných cloudových platforem: Přehled kompletního procesu migrace úloh z AWS a Google Cloudu do Azure, včetně fází plánování, přípravy a provádění.