Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Microsoft Entra ID Governance je řešení správy identit, které organizacím umožňuje zlepšit produktivitu, posílit zabezpečení a snadněji splňovat požadavky na dodržování předpisů a regulací. Microsoft Entra ID Governance využívá přehledy založené na umělé inteligenci, které organizacím pomáhají automaticky zajistit, aby správní lidé měli správný přístup ke správným prostředkům. Toho se dosahuje prostřednictvím automatizace procesů identit a přístupu, delegování do obchodních skupin a lepší viditelnosti. Díky funkcím v Microsoft Entra ID Governance a souvisejících produktech Microsoft můžete zmírnit rizika identit a přístupu tím, že chráníte, monitorujete a auditujete přístup k důležitým prostředkům.
Konkrétně Microsoft Entra ID Governance pomáhá organizacím řešit tyto čtyři klíčové otázky pro přístup mezi službami a aplikacemi v místním prostředí i v cloudech:
- Které identity by měly mít přístup ke kterým prostředkům?
- Co tyto identity dělají s tímto přístupem?
- Existují organizační ovládací prvky pro správu přístupu?
- Můžou auditoři ověřit, že kontrolní mechanismy fungují efektivně?
S Microsoft Entra ID Governance můžete implementovat následující scénáře pro zaměstnance, obchodní partnery a dodavatele:
- Řízení životního cyklu identity
- Řízení životního cyklu přístupu
- Zabezpečení privilegovaného přístupu pro správu
Životní cyklus identity
Zásady správného řízení identit pomáhají organizacím dosáhnout rovnováhy mezi produktivitou – jak rychle může mít osoba přístup k potřebným prostředkům, například když se připojí k mé organizaci? A zabezpečení – jak by se měl jejich přístup v průběhu času měnit, například kvůli změnám pracovního stavu dané osoby? Správa životního cyklu identit je základem zásad správného řízení identit a efektivní zásady správného řízení ve velkém měřítku vyžadují modernizaci infrastruktury správy životního cyklu identit pro aplikace.
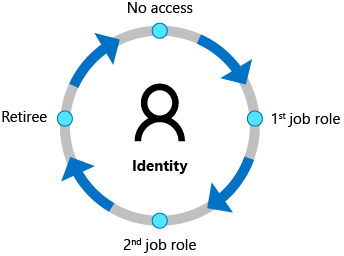
V mnoha organizacích je životní cyklus identity pro zaměstnance a další pracovníky svázaný s reprezentací této osoby v systému HCM (řízení lidského kapitálu) nebo personálního systému. Organizace musí automatizovat proces vytváření identity pro nového zaměstnance, který je založen na signálu z tohoto systému, aby zaměstnanec mohl být produktivní 1. den. Organizace musí zajistit, aby se tyto identity a přístup odebraly, když zaměstnanec opustí organizaci.
V Microsoft Entra ID Governance můžete automatizovat životní cyklus identity pro tyto jednotlivce pomocí:
- příchozí zajištění ze zdrojů HR vaší organizace, včetně získávání z Workday a SuccessFactors, pro automatické udržování uživatelských identit v služba Active Directory a Microsoft Entra ID.
- Pracovní postupy životního cyklu pro automatizaci úloh pracovního postupu, které se spouštějí při určitých klíčových událostech, například před naplánováním zahájení práce nového zaměstnance v organizaci, během jejich působení v organizaci, a při jejich odchodu z organizace. Pracovní postup je například možné nakonfigurovat tak, aby v prvním dni poslal e-mail s dočasným přístupem vedoucímu nového uživatele nebo uvítací e-mail pro uživatele.
- automatické zásady přiřazení ve správě nároků pro přidání a odebrání členství ve skupinách, rolí aplikací a rolí webu SharePoint na základě změn atributů uživatele.
- zřizování uživatelů pro vytváření, aktualizaci a odebírání uživatelských účtů v jiných aplikacích s konektory pro stovky cloudových a místních aplikací prostřednictvím SCIM, LDAP a SQL.
Organizace také potřebují další identity, aby partneři, dodavatelé a další hosté mohli spolupracovat nebo mít přístup k prostředkům.
V Microsoft Entra ID Governance můžete firemním skupinám povolit, aby určily, které z těchto hostů mají mít přístup, a jak dlouho mají:
- správa nároků , ve které můžete určit jiné organizace, jejichž identity mají povoleno žádat o přístup k prostředkům vaší organizace. Když je jedna ze žádostí o identitu schválena, správa oprávnění ji automaticky přidá jako hosta B2B do adresáře vaší organizace. Pak se jim přiřadí odpovídající přístup. Správa nároků automaticky odebere uživatele typu host B2B z adresáře vaší organizace, když jejich přístupová práva vyprší nebo se odvolají.
- kontroly přístupu , které automatizují opakované kontroly stávajících hostů, kteří už jsou v adresáři vaší organizace, a odeberou tyto identity z adresáře vaší organizace, když už nepotřebují přístup. Návrhy založené na umělé inteligenci pomáhají revidujícím provádět informovaná rozhodnutí.
Další informace najdete v tématu Řízení životního cyklu zaměstnance a hosta.
Životní cyklus přístupu
Organizace potřebují proces správy přístupu nad rámec toho, co bylo původně zřízeno pro uživatele při vytvoření identity daného uživatele. Organizace navíc musí být schopny efektivně škálovat, aby mohly průběžně vyvíjet a vynucovat zásady přístupu a kontroly.
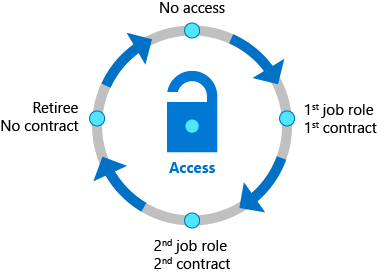
S Microsoft Entra ID Governance můžou IT oddělení stanovit, které identity přístupových práv by měly mít v různých prostředcích. Mohou také určit nezbytná vynucovací opatření, jako je oddělení povinností nebo odebrání přístupu při změně pracovní pozice. Microsoft Entra ID má konektory pro stovky cloudových a místních aplikací. Můžete integrovat další aplikace vaší organizace, které spoléhají na skupiny AD , jiné místní adresáře nebo databáze , které mají SOAP nebo REST API , včetně SAP , nebo které implementují standardy, jako je SCIM , SAML nebo OpenID Connect. Když se uživatel pokusí přihlásit k některé z těchto aplikací, Microsoft Entra ID vynucuje zásady Conditional Access. Zásady podmíněného přístupu můžou například obsahovat zobrazení podmínek použití a zajištění toho, aby uživatel souhlasil s těmito podmínkami před tím, než bude mít přístup k aplikaci. Další informace najdete v tématu řízení přístupu k aplikacím ve vašem prostředí, včetně toho, jak definovat zásady organizace pro řízení přístupu k aplikacím, integrovat aplikacea nasadit zásady.
Přístup ke změnám napříč aplikacemi a skupinami je možné automatizovat na základě změn atributů. Microsoft Entra lifecycle workflows a Microsoft Entra entitlement management automaticky přidávají a odstraňují identity do skupin nebo přístupových balíčků, čímž se aktualizuje přístup k aplikacím a prostředkům. Identity je také možné přesouvat, když se jejich status v organizaci změní do různých skupin, a je dokonce možné je úplně odebrat ze všech skupin nebo přístupových balíčků.
Organizace, které dříve používaly produkt správy identit v místním nasazení, mohou migrovat svůj organizační model rolí do Microsoft Entra ID Governance.
IT navíc může delegovat rozhodnutí o řízení přístupu na pracovníky s rozhodovací pravomocí. Například zaměstnanci, kteří chtějí získat přístup k důvěrným zákaznickým datům v marketingové aplikaci společnosti v Evropě, mohou potřebovat schválení od vedoucího oddělení, vedoucího oddělení nebo vlastníka prostředku a pracovníka bezpečnostních rizik. Správa Entitlement umožňuje definovat, jak identity žádají o přístup k balíčkům členství ve skupinách a týmech, rolím aplikací a rolím SharePoint Online a vynucovat oddělení kontrol povinností pro žádosti o přístup. Přístupové balíčky mohou vyžadovat pravidelné revize přístupu a další přístupová práva, jako například členství ve skupinách, je možné pravidelně kontrolovat pomocí opakovaných kontrol přístupu Microsoft Entra pro recertifikaci přístupu, včetně AI-identifikovaných odchylujících se kolegů, které mohou vyžadovat podrobnější kontrolu.
Organizace můžou také řídit, ke kterým identitám hostů má přístup, včetně místních aplikací.
Životní cyklus privilegovaného přístupu
Řízení privilegovaného přístupu je klíčovou součástí moderního řízení identit, zejména s ohledem na potenciální zneužití spojené s právy správce, které může způsobit škodu organizaci. Zaměstnanci, dodavatelé a kontraktoři, kteří využívají práva správce, musí mít řízené své účty a privilegovaná přístupová práva.
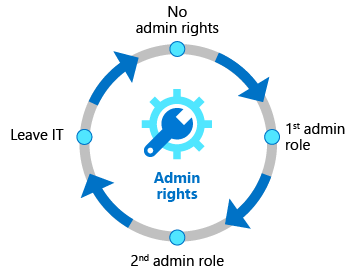
Microsoft Entra Privileged Identity Management (PIM) poskytuje další kontroly přizpůsobené zabezpečení přístupových práv k prostředkům v rámci Microsoft Entra, Azure, dalších Microsoft online služeb a dalších aplikací. Microsoft Entra PIM poskytuje Just-in-time přístup a možnosti upozorňování na změnu rolí, které spolu s vícefaktorovým ověřováním a podmíněným přístupem zajišťují komplexní sadu ovládacích prvků řízení, jež pomáhají chránit prostředky vaší organizace (role adresáře, role Microsoft 365, role prostředků Azure a členství ve skupinách). Stejně jako u jiných forem přístupu můžou organizace používat kontroly přístupu ke konfiguraci opakované certifikace přístupu pro všechny identity v rolích privilegovaného správce.
Požadavky na licenci
Použití této funkce vyžaduje Microsoft Entra ID Governance nebo Sada služeb Microsoft Entra licence. Informace o správné licenci pro vaše požadavky najdete v tématu Microsoft Entra ID Governance základy licencování.
Začínáme
Než nakonfigurujete Microsoft Entra ID pro správu identit, podívejte se na požadavky. Pak přejděte na řídicí panel v Centrum pro správu Microsoft Entra a začněte používat správu nároků, kontroly přístupu, pracovní postupy životního cyklu a Privileged Identity Management.
Existují také kurzy pro správu přístupu k prostředkům v řízení oprávnění, připojování externích uživatelů k Microsoft Entra ID prostřednictvím schvalovacího procesu, řídící přístup k vašim aplikacím a stávající uživatele aplikace.
I když každá organizace může mít své vlastní jedinečné požadavky, následující průvodci konfigurací také poskytují základní zásady, Microsoft doporučuje postupovat, abyste zajistili bezpečnější a produktivnější pracovníky.
- Plánování nasazení přístupových revizí pro správu životního cyklu přístupu k prostředkům
- konfigurace identit a přístupu zařízení nulová důvěra (Zero Trust)
- Zabezpečení privilegovaného přístupu
Můžete se také chtít spojit s některou z Microsoft služeb a integračních partnerů naplánovat nasazení nebo integrovat s aplikacemi a dalšími systémy ve vašem prostředí.
Pokud máte zpětnou vazbu k funkcím zásad správného řízení identit, vyberte Máte zpětnou vazbu? v centru pro správu Microsoft Entra a odešlete svůj názor. Tým pravidelně kontroluje vaši zpětnou vazbu.
Zjednodušení úloh zásad správného řízení identit pomocí automatizace
Jakmile tyto funkce zásad správného řízení identit začnete používat, můžete snadno automatizovat běžné scénáře zásad správného řízení identit. Následující tabulka ukazuje, jak začít s automatizací pro jednotlivé scénáře:
| Scénář automatizace | Průvodce automatizací |
|---|---|
| Vytváření, aktualizace a odstraňování uživatelských účtů AD a Microsoft Entra automaticky pro zaměstnance | Plánování cloudového HR pro zřizování uživatelů v Microsoft Entra |
| Aktualizace členství ve skupině na základě změn atributů člena uživatele | Vytvoření dynamické skupiny |
| Přiřazení licencí | Licencování na základě skupin |
| Přidání a odebrání členství uživatele ve skupinách, aplikačních rolí a rolí webu SharePoint na základě změn atributů uživatele | Konfigurace zásady automatického přiřazení pro přístupový balíček ve správě nároků |
| Přidání a odebrání členství uživatele ve skupinách, rolí aplikací a rolí webu SharePoint k určitému datu | Konfigurace nastavení životního cyklu pro přístupový balíček ve správě nároků |
| Spouštění vlastních pracovních postupů, když uživatel požaduje nebo přijímá přístup, nebo když se přístup odebere | Aktivace Logic Apps ve správě nároků |
| Pravidelně kontrolovat členství hostů ve skupinách Microsoft a Teams a odebírat členství hostů, která jsou odepřena | Vytvořte revizi přístupu |
| Odebrání hostovských účtů, které zamítl recenzent | Kontrola a odebrání externích uživatelů, kteří už nemají přístup k prostředkům |
| Odebrání účtů hostů, které nemají přiřazení přístupového balíčku | Správa životního cyklu externích uživatelů |
| Poskytování přístupu uživatelům do lokálních a cloudových aplikací, které mají vlastní adresáře nebo databáze | Konfigurace automatického zřizování uživatelů pomocí přiřazení uživatelů nebo filtrů oborů |
| Další naplánované úkoly | Automatizujte úkoly správy identit pomocí Azure Automation a Microsoft Graph prostřednictvím modulu PowerShell Microsoft.Graph.Identity.Governance |
| Objevovat osamocené nebo místní účty ve vašich aplikacích | Seznamte se s existujícími uživateli ve svých aplikacích. |
Správa identit pro identity agentů
S přidáním platformy identity agenta od Microsoftu je správa identity a přístupu agenta stejně důležitá jako u lidí v životním cyklu správy vaší organizace. Microsoft Entra ID agenta zavádí agent identity – účelově vytvořené konstrukce identit pro agenty AI – s ovládacími prvky zásad správného řízení, které řeší jedinečné výzvy autonomních a částečně autonomních agentů fungujících v podnikovém měřítku.
Každá identita agenta vyžaduje, aby člověk sponzor byl zodpovědný za účel agenta, rozhodnutí o životním cyklu a kontrolu přístupu. Pokud sponzor opustí organizaci, sponzorství se automaticky přenese na svého nadřízeného a zajistí nepřetržitý dohled člověka. Plány identit agentů slouží jako centralizované šablony, které organizacím umožňují používat pravidla podmíněného přístupu, oprávnění a kontrolní mechanismy řízení jednou, a automaticky je zdědí všechny aktuální a budoucí instance agentů. Tento model podrobného plánu umožňuje správcům řídit, zakázat nebo odvolat oprávnění pro celou třídu agentů v rámci jedné operace.
Identity agentů jsou řízeny stejnými balíčky přístupových oprávnění pro správu přístupů, které jsou k dispozici pro lidské identity, poskytující časově omezené a auditovatelné přístupy s workflowem pro schválení. Sponzoři dostanou oznámení o vypršení platnosti a můžou požádat o rozšíření nebo nechat přístup vypršet. Pracovní postupy životního cyklu automatizují oznámení o přechodu sponzora, když nastanou změny sponzorství. Všechny identity agentů jsou zjistitelné, prohledávatelné a dotazovatelné prostřednictvím Centrum pro správu Microsoft Entra a Microsoft Graph a poskytují organizacím centralizovanou viditelnost, aby se zabránilo rozrůstání agentů a stínové umělé inteligenci.
Další informace najdete v tématu Řízení identit agentů.