Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Pracovníci IT se v minulosti spoléhali na ruční metody vytváření, aktualizace a odstraňování zaměstnanců. Použili k synchronizaci dat zaměstnanců metody, jako je nahrávání souborů CSV nebo vlastních skriptů. Tyto procesy zřizování jsou náchylné k chybám, nezabezpečené a obtížně se spravují.
Ke správě životního cyklu identit zaměstnanců, dodavatelů nebo podmíněných pracovníků nabízí služba zřizování uživatelů Microsoft Entra integraci s cloudovými aplikacemi pro lidské zdroje (HR). Mezi příklady aplikací patří Workday a SuccessFactors.
Microsoft Entra ID používá tuto integraci k povolení následujících procesů cloudové aplikace hr (aplikace):
- Zřízení uživatelů ve službě služba Active Directory: Zřiďte vybrané sady uživatelů z cloudové aplikace personálního oddělení do jedné nebo více domén Služby služba Active Directory.
- Zřízení výhradně cloudových uživatelů pro Microsoft Entra ID: Ve scénářích, ve kterých se služba služba Active Directory nepoužívá, zřiďte uživatele přímo z cloudové aplikace hr pro Microsoft Entra ID.
- Zpětný zápis do cloudové aplikace HR: Napište e-mailové adresy a atributy uživatelského jména z Microsoft Entra zpět do cloudové aplikace HR.
Následující video obsahuje pokyny k plánování integrace zřizování řízeného personálním oddělením.
Note
Tento plán nasazení ukazuje, jak nasadit cloudovou aplikaci HR se zřizováním uživatelů Microsoft Entra. Informace o nasazení automatického zřizování uživatelů do aplikací typu software jako služba (SaaS) najdete v tématu Plánování automatického nasazení zřizování uživatelů.
Zřizování řízené rozhraním API z libovolného systému personálního oddělení
Se zřizováním řízeným rozhraním API můžete přenést identity z libovolného systému záznamu do MICROSOFT Entra ID. Pomocí libovolného nástroje pro automatizaci můžete načítat data pracovníků ze systému záznamů a ingestovat je do Microsoft Entra ID. Správce IT má úplnou kontrolu nad tím, jak se data zpracovávají a transformují pomocí mapování atributů.
Povolené scénáře personálního oddělení
Služba zřizování uživatelů Microsoft Entra umožňuje automatizaci následujících scénářů správy životního cyklu identit na základě lidských zdrojů:
- Nábor nových zaměstnanců: Přidání zaměstnance do cloudové aplikace personálního oddělení automaticky vytvoří uživatele ve službě služba Active Directory a v Microsoft Entra ID. Přidání uživatelského účtu zahrnuje možnost zápisu e-mailové adresy a atributů uživatelského jména do cloudové aplikace HR.
- Aktualizace atributů a profilů zaměstnanců: Když se v cloudové aplikaci personálního oddělení aktualizuje záznam zaměstnance, jako je jméno, titul nebo manažer, jeho uživatelský účet se automaticky aktualizuje ve službě služba Active Directory a v Microsoft Entra ID.
- Ukončení zaměstnance: Když se zaměstnanec ukončí v cloudové aplikaci personálního oddělení, jeho uživatelský účet se automaticky zakáže ve službě služba Active Directory a v Microsoft Entra ID.
- Znovuzaměstnání zaměstnanců: Když je zaměstnanec znovu přijat v cloudové aplikaci pro řízení lidských zdrojů, jeho starý účet může být automaticky znovu aktivován nebo znovu přidělen ve službě služba Active Directory a Microsoft Entra ID.
Pro koho je tato integrace nejvhodnější?
Integrace cloudové aplikace HR se zřizováním uživatelů Microsoft Entra je ideální pro organizace, které:
- Chcete předem připravené cloudové řešení pro zřizování uživatelů personálního oddělení cloudu.
- Vyžadovat přímé zřizování uživatelů z cloudové aplikace PERSONÁLNÍ na služba Active Directory nebo Microsoft Entra ID.
- Vyžadovat, aby uživatelé byli zřízeni pomocí dat získaných z cloudové aplikace personálního oddělení.
- Synchronizace uživatelů, kteří se připojují, přesouvají a odcházejí. Synchronizace probíhá mezi jednou nebo více doménovými strukturami, doménami a organizačními jednotky active directory na základě informací o změnách zjištěných v cloudové aplikaci HR.
- Pro e-mail použijte Microsoft 365.
Learn
Zřizování uživatelů vytváří základ pro průběžné zásady správného řízení identit. Vylepšuje kvalitu obchodních procesů, které spoléhají na data autoritativní identity.
Terms
Tento článek používá následující termíny:
- Zdrojový systém: Úložiště uživatelů, ze kterého probíhá zřizování Microsoft Entra ID. Příkladem je cloudová aplikace personálního oddělení, jako je Workday nebo SuccessFactors.
- Cílový systém: Úložiště uživatelů, které Microsoft Entra ID zajišťuje. Příklady jsou služba Active Directory, Microsoft Entra ID, Microsoft 365 nebo jiné aplikace SaaS.
- Nové přijetí – procesMovers-Leavers: Termín používaný pro nové zaměstnance, přesuny a ukončování pracovního poměru za použití cloudové aplikace personálního oddělení jako systému vedení záznamů. Proces se dokončí, když služba úspěšně zřídí nezbytné atributy cílového systému.
Klíčové výhody
Tato funkce zřizování IT řízeného personálním oddělením nabízí následující významné obchodní výhody:
- Zvýšení produktivity: Teď můžete automatizovat přiřazení uživatelských účtů a licencí Microsoftu 365 a poskytnout přístup ke skupinám klíčů. Automatizace přiřazení dává novým zaměstnancům okamžitý přístup ke svým pracovním nástrojům a zvyšuje produktivitu.
- Řízení rizika: Automatizace změn na základě stavu zaměstnance nebo členství ve skupině za účelem zvýšení zabezpečení Tato automatizace zajišťuje automatickou aktualizaci identit uživatelů a přístupu k klíčovým aplikacím. Například aktualizace v aplikaci personálního oddělení, když uživatel přejde nebo opustí toky organizace automaticky.
- Řešení dodržování předpisů a zásad správného řízení: Microsoft Entra ID podporuje nativní protokoly zřizování pro žádosti o zřizování uživatelů prováděné aplikacemi zdrojového i cílového systému. Pomocí auditování můžete sledovat, kdo má k aplikacím přístup z jedné obrazovky.
- Správa nákladů: Automatické zřizování snižuje náklady tím, že zabraňuje neefektivnostem a lidským chybám spojeným s ručním zřizováním. Snižuje potřebu vlastních řešení zřizování uživatelů vytvořených v průběhu času pomocí starších a zastaralých platforem.
Licensing
Pokud chcete nakonfigurovat cloudovou aplikaci HR na integraci zřizování uživatelů Microsoft Entra, potřebujete platnou licenci Microsoft Entra ID P1 nebo P2 a licenci pro cloudovou aplikaci HR, například Workday nebo SuccessFactors.
Potřebujete také platnou licenci předplatného Microsoft Entra ID P1 nebo vyšší pro každého uživatele, který je zdrojem z cloudové aplikace HR, a zřízený pro služba Active Directory nebo Microsoft Entra ID.
Použití pracovních postupů životního cyklu a dalších funkcí zásad správného řízení ID Microsoft Entra v procesu zřizování vyžaduje licenci zásad správného řízení Microsoft Entra ID.
Prerequisites
- Role Správce hybridní identity pro konfiguraci agenta zřizování Connect.
- Role Správce aplikací pro konfiguraci zřizovací aplikace
- Testovací a produkční instance cloudové aplikace HR.
- Oprávnění správce v cloudové aplikaci personálního oddělení k vytvoření uživatele integrace systému a provedení změn testovacích dat zaměstnanců pro účely testování.
- Pro zřizování uživatelů ve službě služba Active Directory se k hostování agenta zřizování Microsoft Entra Connect vyžaduje server s Windows Serverem 2016 nebo novějším. Tento server by měl být server vrstvy 0 založený na modelu vrstvy správy služby služba Active Directory.
- Microsoft Entra Connect pro synchronizaci uživatelů mezi službou služba Active Directory a ID Microsoft Entra.
Školicí materiály
Architektura řešení
Následující příklad popisuje architekturu řešení zřizování koncových uživatelů pro běžná hybridní prostředí a zahrnuje:
- Autoritativní tok dat personálního oddělení z cloudové aplikace personálního oddělení do služby služba Active Directory V tomto toku se v tenantovi cloudové aplikace personálního oddělení zahájí událost hr (proces Joiners-Movers-Leavers). Služba zřizování Microsoft Entra a agent zřizování Microsoft Entra Connect zřizují uživatelská data z cloudového tenanta aplikace PERSONÁLNÍho oddělení do služby služba Active Directory. V závislosti na události to může vést k vytvoření, aktualizaci, povolení a zakázání operací ve službě služba Active Directory.
- Synchronizace s ID Microsoft Entra a zpětným zápisem e-mailu a uživatelského jména z místní Active Directory do cloudové aplikace HR Po aktualizaci účtů ve službě služba Active Directory se synchronizuje s ID Microsoft Entra prostřednictvím služby Microsoft Entra Connect. E-mailové adresy a atributy uživatelského jména je možné zapsat zpět do tenanta cloudové aplikace HR.
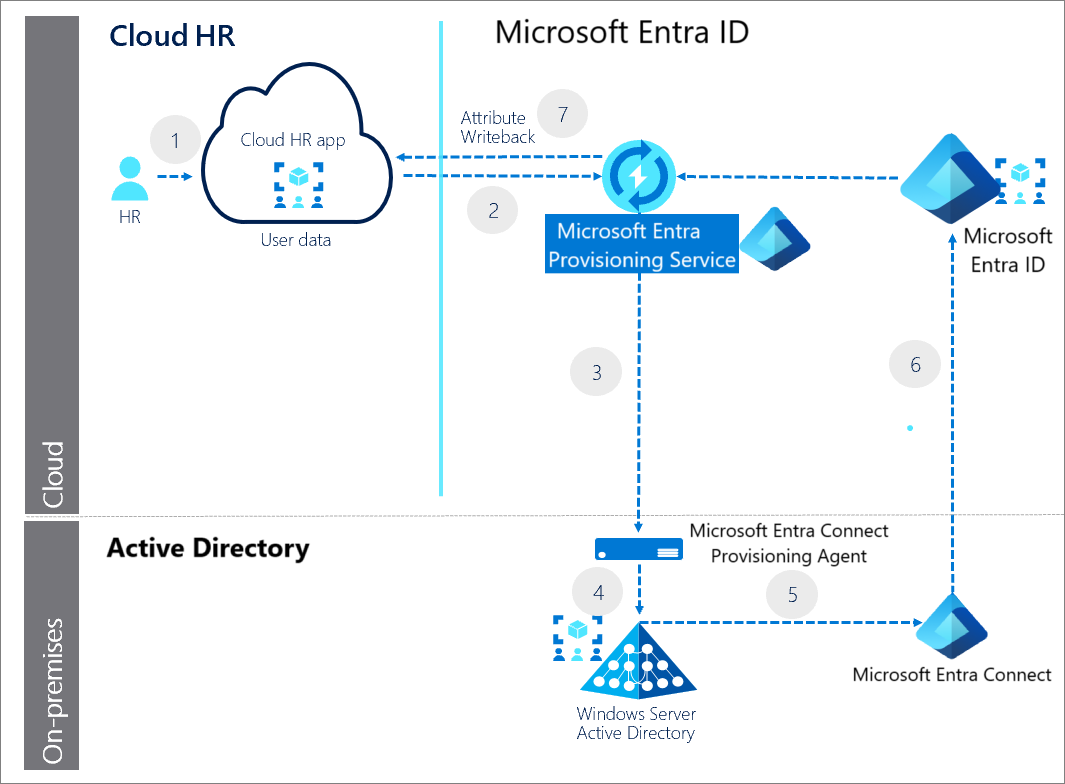
Popis procesu zřizování
Následující klíčové kroky jsou uvedené v diagramu:
- Tým personálního oddělení provádí transakce v tenantovi cloudové aplikace personálního oddělení.
- Služba zřizování Microsoft Entra spouští naplánované cykly z tenanta cloudové aplikace HR a identifikuje změny, které se mají zpracovat pro synchronizaci se službou služba Active Directory.
- Služba zřizování Microsoft Entra vyvolá agenta zřizování Microsoft Entra Connect s datovou částí požadavku, která obsahuje vytvoření, aktualizaci, povolení a zakázání operací účtu služby služba Active Directory.
- Agent zřizování Microsoft Entra Connect používá ke správě dat účtu služby služba Active Directory služební účet.
- Microsoft Entra Connect spouští rozdílovou synchronizaci pro vyžádání aktualizací ve službě služba Active Directory.
- Aktualizace služby služba Active Directory se synchronizují s ID Microsoft Entra.
- Služba zřizování Microsoft Entra zapisuje atribut e-mailu a uživatelské jméno z ID Microsoft Entra do cloudového tenanta aplikace HR.
Plánování projektu nasazení
Při určování strategie pro toto nasazení ve vašem prostředí zvažte potřeby vaší organizace.
Zapojení správných zúčastněných stran
Pokud technologické projekty selžou, obvykle to dělají z důvodu neshody očekávání ohledně dopadu, výsledků a zodpovědností. Abyste se těmto nástrahám vyhnuli, ujistěte se, že spolupracujete se správnými zúčastněnými stranami. Také se ujistěte, že role zúčastněných stran v projektu jsou dobře srozumitelné. Zdokumentujte zúčastněné strany a jejich vstupy a účetní závazky.
Zahrňte zástupce z organizace personálního oddělení, který může poskytnout vstupy pro stávající obchodní procesy personálního oddělení a identitu pracovního procesu a požadavky na zpracování dat úloh.
Plánování komunikace
Komunikace je důležitá pro úspěch jakékoli nové služby. Proaktivně komunikujte s uživateli o tom, kdy a jak se jejich prostředí mění. Dejte jim vědět, jak získat podporu, pokud dojde k problémům.
Plánování pilotního nasazení
Integrace obchodních procesů personálního oddělení a pracovních postupů identit z cloudové aplikace personálního oddělení do cílových systémů vyžaduje značné množství ověření dat, transformace dat, čištění dat a kompletní testování před nasazením řešení do produkčního prostředí.
Před škálováním na všechny uživatele v produkčním prostředí spusťte počáteční konfiguraci v pilotním prostředí .
Plánování toku dat personálního oddělení a mapování atributů
Aby se zajistilo, že se správné záznamy personálního oddělení mapují na uživatele v Microsoft Entra ID (Entra ID)/ místní Active Directory (AD), spolupracujte se svými personálními a IT týmy, abyste zajistili konzistenci dat a plán pro všechny úlohy čištění dat. Tady je seznam osvědčených postupů, které vám pomůžou začít.
Odpovídající přítomnost identifikátoru a jedinečnost: Služba zřizování používá odpovídající atribut k jedinečné identifikaci a propojení záznamů uživatelů ve vašem personálním systému s odpovídajícími uživatelskými účty v AD / Entra ID. Výchozí odpovídající atribut je založený na ID zaměstnance. Před zahájením úplné synchronizace se ujistěte, že hodnota ID zaměstnance je vyplněná v Entra ID (pouze pro uživatele v cloudu) a místní službě AD (pro hybridní uživatele) a jedinečně identifikuje uživatele. Před zahájením úplné synchronizace proveďte indexaci atributu employeeId ve službě služba Active Directory.
Pomocí filtrů oborů můžete přeskočit záznamy personálního oddělení, které už nejsou relevantní: Systémy personálního oddělení mají několik let dat o zaměstnanosti, které se pravděpodobně vrátí do roku 1970. Na druhou stranu může váš IT tým zajímat jenom seznam aktuálně aktivních zaměstnanců a záznamů o ukončení, které projdou po ukončení. Pokud chcete vyfiltrovat záznamy lidských zdrojů, které už nejsou relevantní z hlediska vašeho IT týmu, spolupracujte s týmem personálního oddělení a přidejte do záznamu personálního oddělení příznaky, které je možné použít ve filtrech oborů zřizování Microsoft Entra.
Plán na zpracování speciálních znaků v uživatelském jménu: Běžně se používá křestní jméno a příjmení pracovníka k vytvoření jedinečného
userPrincipalNamepro uživatele. NepovolujeuserPrincipalNamezvýrazňující znaky a jsou povoleny pouze následující znaky A - Z, a - z, 0 - 9, ' . - _ ! # ^ ~. Pomocí funkce NormalizeDiacritics můžete zpracovat diakritické znaky a vytvořit vhodnéuserPrincipalName.Plán zpracování dlouhých řetězců: Zkontrolujte, jestli vaše HR data obsahují dlouhé řetězcové hodnoty přidružené k polím HR, která použijete k naplnění atributů Entra ID nebo lokální služby AD. Každý atribut ID Entra má maximální délku řetězce. Pokud hodnota v poli HR namapovaná na atribut Entra ID obsahuje více znaků, aktualizace atributu může selhat. Jednou z možností je zkontrolovat mapování atributů a zkontrolovat, jestli je možné zkrátit nebo aktualizovat dlouhé řetězcové hodnoty v systému HR. Pokud to není možnost, můžete použít funkce, jako je Mid , ke zkrácení dlouhých řetězců nebo můžete použít funkce, jako je Switch , a mapovat dlouhé hodnoty na kratší hodnoty nebo zkratky.
Zpracování hodnot null/prázdných pro povinné atributy: Je povinné naplnit určité atributy, jako
firstName,lastName,CNneboUPNpři vytváření účtu v Entra ID / místním AD. Pokud je odpovídající pole hr namapované na tyto atributy null, operace vytvoření uživatele selže. Pokud například namapujete atribut ADCNna zobrazovaný název a "zobrazovaný název" není nastavený pro všechny uživatele, dojde k chybě. Jednou z možností je zkontrolovat taková povinná mapování atributů a zajistit, aby odpovídající pole byla vyplněna v personálním oddělení. Můžete také zvážit možnost kontroly hodnot null v mapování výrazu. Pokud je například zobrazované jméno prázdné, zřetězení jména a příjmení pro vytvoření zobrazovaného jména.
Výběr aplikací konektoru pro zřizování lidských zdrojů v cloudu
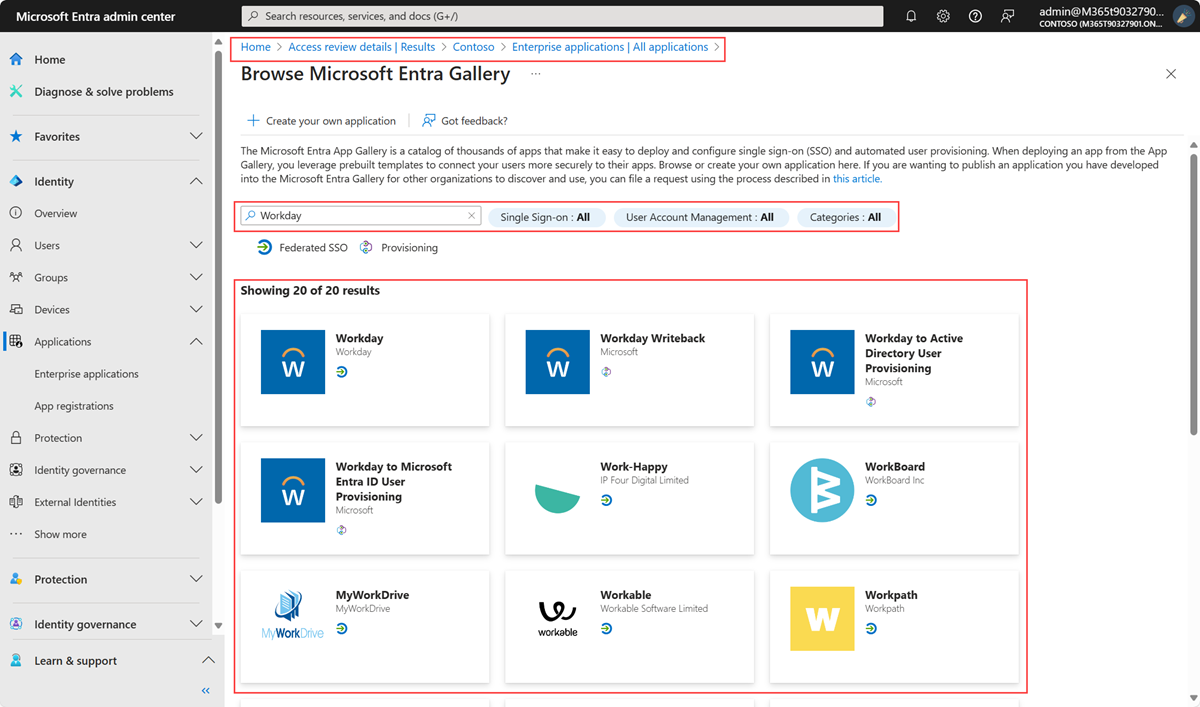
Pokud chcete usnadnit zřizování Microsoft Entra z cloudové aplikace personálního oddělení do služba Active Directory, můžete do galerie aplikací Microsoft Entra přidat více aplikací konektorů zřizování:
- Zřizování uživatelů z cloudové aplikace HR do služby služba Active Directory: Tato konektorová aplikace usnadňuje zřizování uživatelských účtů z cloudové HR aplikace do jedné domény služby služba Active Directory. Pokud máte více domén, můžete přidat jednu instanci této aplikace z galerie aplikací Microsoft Entra pro každou doménu služby služba Active Directory, pro kterou potřebujete zřídit.
- Aplikace Cloud HR pro zřizování uživatelů Microsoft Entra: Microsoft Entra Connect je nástroj používaný k synchronizaci uživatelských účtů spravovaných na místě s Microsoft Entra ID. Cloudová aplikace HR pro zřizování uživatelů Microsoft Entra je konektor, který používáte ke zřizování výhradně cloudových uživatelů z cloudové aplikace HR pro jednoho tenanta Microsoft Entra.
- Zpětný zápis do cloudové HR aplikace: Tato aplikace zřizovacího konektoru usnadňuje zpětný zápis e-mailových adres uživatele z Microsoft Entra ID do cloudové HR aplikace.
Například následující obrázek uvádí aplikace konektoru Workday, které jsou k dispozici v galerii aplikací Microsoft Entra.
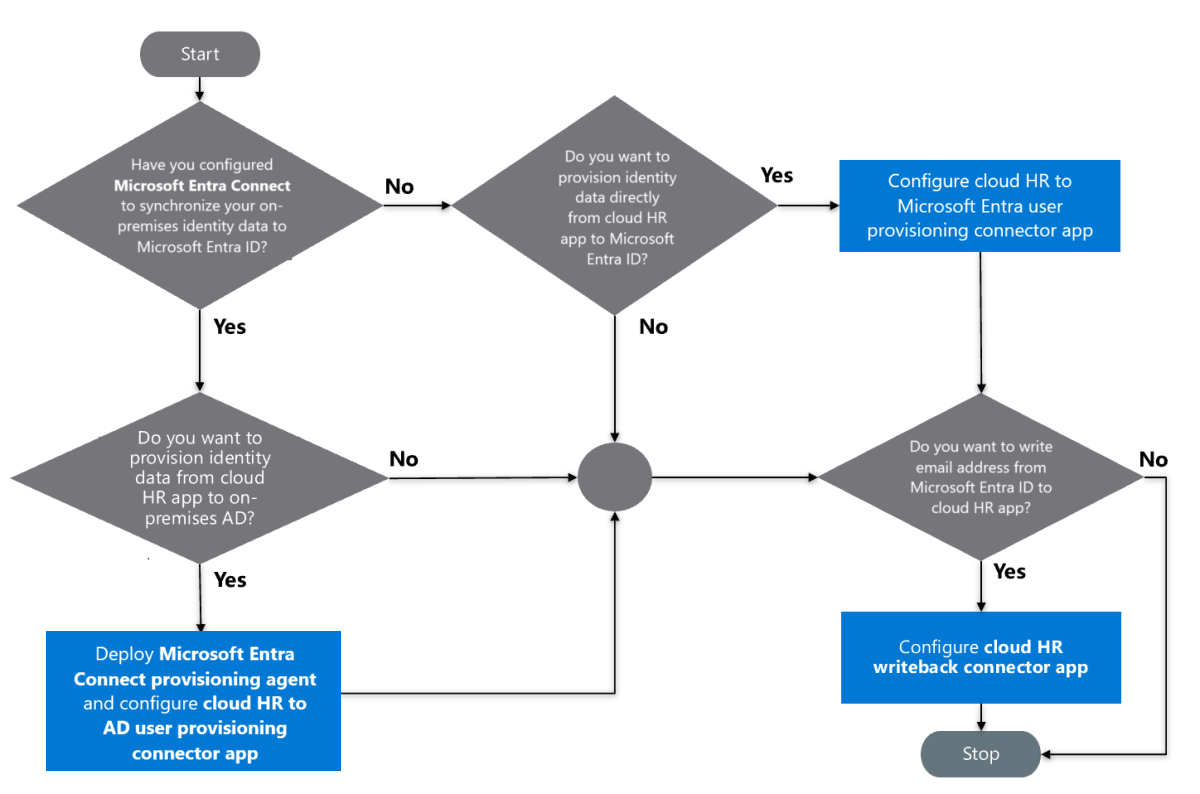
Vývojový diagram rozhodování
Pomocí následujícího vývojového diagramu rozhodování určete, které aplikace zřizování lidských zdrojů v cloudu jsou pro váš scénář relevantní.
Návrh topologie nasazení agenta zřizování Microsoft Entra Connect
Integrace zřizování mezi cloudovou aplikací hr a službou služba Active Directory vyžaduje čtyři komponenty:
- Tenant cloudového personálního oddělení
- Aplikace konektoru zřizování
- Agent zřizování Microsoft Entra Connect
- Doména služby služba Active Directory
Topologie nasazení agenta zřizování Microsoft Entra Connect závisí na počtu tenantů cloudových aplikací hr a podřízených domén služby služba Active Directory, které plánujete integrovat. Pokud máte více domén služby služba Active Directory, závisí to na tom, jestli jsou domény služby služba Active Directory souvislé nebo nesouvislé.
Na základě vašeho rozhodnutí zvolte jeden ze scénářů nasazení:
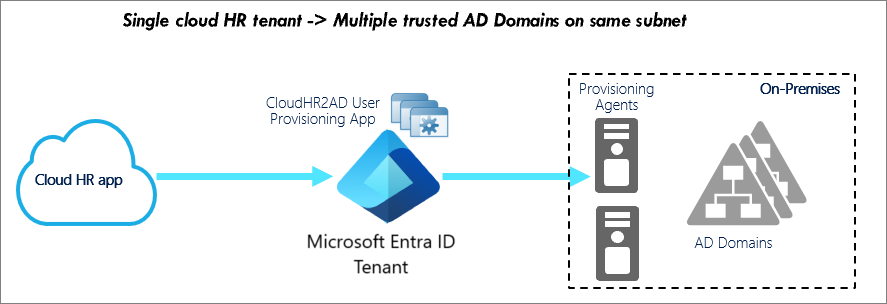
- Jeden tenant cloudové aplikace HR –> cíl jedné nebo více podřízených domén Služby služba Active Directory v důvěryhodné doménové struktuře
- Tenant jedné cloudové aplikace HR –> cílí na více podřízených domén v oddělené doménové struktuře služby služba Active Directory
Jeden tenant cloudové aplikace HR –> cíl jedné nebo více podřízených domén Služby služba Active Directory v důvěryhodné doménové struktuře
Doporučujeme následující produkční konfiguraci:
| Requirement | Recommendation |
|---|---|
| Počet agentů zřizování Microsoft Entra Connect, které se mají nasadit | Dvě (pro vysokou dostupnost a převzetí služeb při selhání) |
| Počet nakonfigurovaných aplikací konektorů pro zřizování | Jedna aplikace na podřízenou doménu |
| Hostitel serveru pro agenta zřizování Microsoft Entra Connect. | Windows Server 2016 s dohledem na geolokované řadiče domény služby služba Active Directory
Může existovat společně se službou Microsoft Entra Connect. |
Tenant jedné cloudové aplikace HR –> cílí na více podřízených domén v oddělené doménové struktuře služby služba Active Directory
Tento scénář zahrnuje zřizování uživatelů z cloudové aplikace HR pro domény v oddělených doménových strukturách služby služba Active Directory.
Doporučujeme následující produkční konfiguraci:
| Requirement | Recommendation |
|---|---|
| Počet agentů zřizování Microsoft Entra Connect pro nasazení v místním prostředí | Dva na oddělenou doménovou strukturu služby služba Active Directory |
| Počet aplikací konektorů pro zřizování ke konfiguraci | Jedna aplikace na podřízenou doménu |
| Hostitel serveru pro agenta zřizování Microsoft Entra Connect. | Windows Server 2016 s dohledem na geolokované řadiče domény služby služba Active Directory
Může existovat společně se službou Microsoft Entra Connect. |
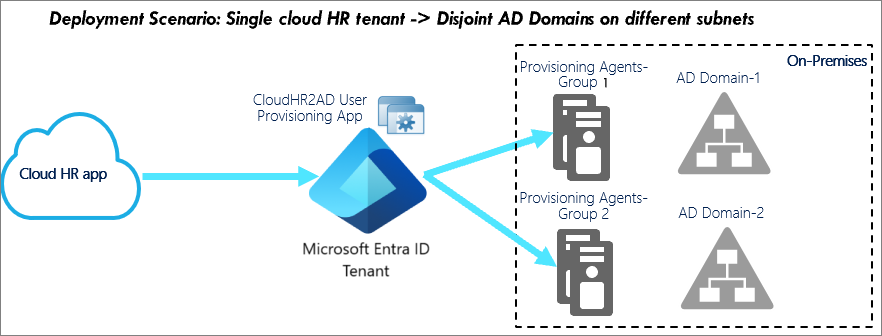
Požadavky agenta zřizování Microsoft Entra Connect
Cloudová aplikace HR pro zřizování uživatelů služby služba Active Directory vyžaduje nasazení jednoho nebo více agentů zřizování Microsoft Entra Connect. Tito agenti musí být nasazeni na serverech se systémem Windows Server 2016 nebo novějším. Servery musí mít minimálně 4 GB paměti RAM a modul runtime .NET 4.7.1 nebo novější. Ujistěte se, že má hostitelský server síťový přístup k cílové doméně služby služba Active Directory.
Pokud chcete připravit místní prostředí, průvodce konfigurací agenta zřizování Microsoft Entra Connect zaregistruje agenta ve vašem tenantovi Microsoft Entra, otevře porty, povolí přístup k adresám URL a podporuje konfiguraci proxy serveru HTTPS pro odchozí spojení.
Agent zřizování konfiguruje globální účet spravované služby (GMSA) pro komunikaci s doménami služby služba Active Directory.
Můžete vybrat řadiče domény, které by měly zpracovávat žádosti o zřizování. Pokud máte několik geograficky distribuovaných řadičů domény, nainstalujte agenta zřizování do stejné lokality jako upřednostňované řadiče domény. Toto umístění zlepšuje spolehlivost a výkon komplexního řešení.
Pro zajištění vysoké dostupnosti můžete nasadit více než jednoho agenta zřizování Microsoft Entra Connect. Zaregistrujte agenta pro zpracování stejné sady místní Active Directory domén.
Návrh topologie nasazení aplikace pro zřizování lidských zdrojů
V závislosti na počtu domén služby služba Active Directory, které jsou součástí konfigurace zřizování příchozích uživatelů, můžete zvážit jednu z následujících topologií nasazení. Každý diagram topologie používá ukázkový scénář nasazení ke zvýraznění aspektů konfigurace. Použijte příklad, který se podobá vašemu požadavku na nasazení, a určete konfiguraci, která vyhovuje vašim potřebám.
Topologie nasazení jedna: Jedna aplikace pro zřízení všech uživatelů z cloudového personálního oddělení do jedné domény místní Active Directory
Topologie nasazení je nejběžnější topologie nasazení. Tuto topologii použijte, pokud potřebujete zřídit všechny uživatele z cloudového personálního oddělení pro jednu doménu AD a stejná pravidla zřizování platí pro všechny uživatele.

Nejdůležitější aspekty konfigurace
- Nastavte dva uzly agenta zřizování pro zajištění vysoké dostupnosti a převzetí služeb při selhání.
- Pomocí průvodce konfigurací agenta zřizování zaregistrujte doménu AD ve tenantovi Microsoft Entra.
- Při konfiguraci aplikace zřizování vyberte doménu AD z rozevíracího seznamu registrovaných domén.
- Pokud používáte filtry oborů, nakonfigurujte příznak vynechání odstranění oboru , aby se zabránilo náhodné deaktivaci účtu.
Topologie nasazení dvě: Oddělte aplikace pro zřízení různých uživatelských sad od cloudového personálního oddělení po jednu místní Active Directory doménu.
Tato topologie podporuje obchodní požadavky, kde se mapování atributů a logika zřizování liší podle typu uživatele (zaměstnanec/dodavatel), umístění uživatele nebo obchodní jednotky uživatele. Tuto topologii můžete také použít k delegování správy a údržby zřizování příchozích uživatelů na základě rozdělení nebo země/oblasti.

Nejdůležitější aspekty konfigurace
- Nastavte dva uzly agenta zřizování pro zajištění vysoké dostupnosti a převzetí služeb při selhání.
- Vytvořte aplikaci pro zřizování HR2AD pro každou odlišnou sadu uživatelů, kterou chcete zřídit.
- Pomocí filtrů pro určení rozsahu v aplikaci pro zřizování můžete definovat uživatele, kteří mají zpracovávat každou aplikaci.
- Ve scénáři, ve kterém je potřeba vyřešit odkazy na správce napříč různými sadami uživatelů, vytvořte samostatnou aplikaci zřizování HR2AD. Například dodavatelé hlásí manažerům, kteří jsou zaměstnanci. K aktualizaci pouze atributu správce použijte samostatnou aplikaci. Nastavte obor této aplikace pro všechny uživatele.
- Nakonfigurujte příznak pro vynechání odstranění mimo rozsah, aby se zabránilo náhodné deaktivaci účtu.
Note
Pokud nemáte testovací doménu AD a ve službě AD používáte kontejner TEST OU, můžete tuto topologii použít k vytvoření dvou samostatných aplikací HR2AD (Prod) a HR2AD (Test). Pomocí aplikace HR2AD (Test) otestujte změny mapování atributů před jejich povýšením do aplikace HR2AD (Prod).
Topologie nasazení 3: Oddělte aplikace, aby zřídily různé uživatelské sady od cloudového personálního oddělení do více místní Active Directory domén (bez viditelnosti napříč doménami).
Topologie tři slouží ke správě více nezávislých podřízených domén AD patřících do stejné doménové struktury. Ujistěte se, že správci vždy existují ve stejné doméně jako uživatel. Ujistěte se také, že vaše jedinečná pravidla generování ID pro atributy, jako userPrincipalName, samAccountName a mail, nevyžadují vyhledávání v celém lese. Topologie 3 nabízí flexibilitu delegování správy každé úlohy zřizování podle hranice domény.
Příklad: V diagramu jsou aplikace zřizování nastavené pro každou zeměpisnou oblast: Severní Amerika (NA), Evropa, Střední východ a Afrika (EMEA) a Asie a Tichomoří (APAC). V závislosti na umístění se uživatelé zřídí pro příslušnou doménu AD. Delegovaná správa zřizovací aplikace je možná tak, aby správci EMEA mohli nezávisle spravovat konfiguraci zřizování uživatelů patřících do oblasti EMEA.

Nejdůležitější aspekty konfigurace
- Nastavte dva uzly agenta zřizování pro zajištění vysoké dostupnosti a převzetí služeb při selhání.
- Pomocí průvodce konfigurací agenta zřizování zaregistrujte všechny podřízené domény AD ve vašem tenantovi Microsoft Entra.
- Vytvořte samostatnou aplikaci pro zřizování HR2AD pro každou cílovou doménu.
- Při konfiguraci zřizovací aplikace v rozevíracím seznamu dostupných domén AD vyberte příslušnou podřízenou doménu AD.
- Pomocí rozsahových filtrů v aplikaci zřizování můžete definovat uživatele, které jednotlivé aplikace zpracovávají.
- Nakonfigurujte příznak pro vynechání odstranění mimo rozsah, aby se zabránilo náhodné deaktivaci účtu.
Topologie nasazení čtyři: Oddělte aplikace, aby zřídily různé uživatelské sady od cloudového personálního oddělení do více místní Active Directory domén (s viditelností mezi doménami).
Pomocí topologie 4 můžete spravovat více nezávislých podřízených domén AD patřících do stejné doménové struktury. Správce uživatele může existovat v jiné doméně. Vaše jedinečná pravidla generování ID pro atributy, jako userPrincipalName, samAccountName a mail, vyžadují vyhledávání v rámci celé doménové struktury.
Příklad: V diagramu jsou aplikace zřizování nastavené pro každou zeměpisnou oblast: Severní Amerika (NA), Evropa, Střední východ a Afrika (EMEA) a Asie a Tichomoří (APAC). V závislosti na umístění se uživatelé zřídí pro příslušnou doménu AD. Odkazy na správce napříč doménami a vyhledávání v celé doménové struktuře se zpracovávají povolením referenčního seznamu pro agenta zřizování.

Nejdůležitější aspekty konfigurace
- Nastavte dva uzly agenta zřizování pro zajištění vysoké dostupnosti a převzetí služeb při selhání.
- Konfigurovat sledování doporučení u agenta zřizování.
- Pomocí průvodce konfigurací agenta zřizování zaregistrujte nadřazenou doménu AD a všechny podřízené domény AD ve vašem tenantovi Microsoft Entra.
- Vytvořte samostatnou aplikaci pro zřizování HR2AD pro každou cílovou doménu.
- Při konfiguraci každé aplikace zřizování vyberte nadřazenou doménu AD z rozevíracího seznamu dostupných domén AD. Výběrem nadřazené domény zajistíte vyhledávání v celé doménové struktuře při generování jedinečných hodnot pro atributy, jako userPrincipalName, samAccountName a mail.
- Pomocí parentDistinguishedName s mapováním výrazů můžete dynamicky vytvářet uživatele ve správné podřízené doméně a v rámci kontejneru organizační jednotky OU.
- Pomocí rozsahových filtrů v aplikaci zřizování můžete definovat uživatele, které jednotlivé aplikace zpracovávají.
- Pokud chcete vyřešit odkazy na správce mezi doménami, vytvořte samostatnou aplikaci pro zřizování HR2AD pro aktualizaci pouze atributu správce . Nastavte obor této aplikace pro všechny uživatele.
- Nakonfigurujte příznak pro vynechání odstranění mimo rozsah, aby se zabránilo náhodné deaktivaci účtu.
Topologie nasazení 5: Jedna aplikace pro zřízení všech uživatelů z cloudového personálního oddělení na více místní Active Directory domén (s viditelností napříč doménami)
Tuto topologii použijte, pokud chcete použít jednu zřizovací aplikaci ke správě uživatelů patřících ke všem nadřazeným a podřízeným doménám AD. Tato topologie se doporučuje, pokud jsou pravidla zřizování konzistentní ve všech doménách a není nutné delegovat správu úloh zřizování. Tato topologie podporuje překlad odkazů mezi správci domén a může provádět kontrolu jedinečnosti pro celou doménovou strukturu.
Příklad: V diagramu spravuje jedna aplikace zřizování uživatele, kteří jsou ve třech různých podřízených doménách seskupených podle oblastí: Severní Amerika (NA), Evropa, Střední východ a Afrika (EMEA) a Asie a Tichomoří (APAC). Mapování atributů pro parentDistinguishedName slouží k dynamickému vytvoření uživatele v příslušné podřízené doméně. Odkazy na správce napříč doménami a vyhledávání v celé doménové struktuře se zpracovávají povolením referenčního seznamu pro agenta zřizování.

Nejdůležitější aspekty konfigurace
- Nastavte dva uzly agenta zřizování pro zajištění vysoké dostupnosti a převzetí služeb při selhání.
- Konfigurovat sledování doporučení u agenta zřizování.
- Pomocí průvodce konfigurací agenta zřizování zaregistrujte nadřazenou doménu AD a všechny podřízené domény AD ve vašem tenantovi Microsoft Entra.
- Vytvořte jednu aplikaci pro zřizování HR2AD pro celou doménovou strukturu.
- Při konfiguraci aplikace zřizování vyberte nadřazenou doménu AD z rozevíracího seznamu dostupných domén AD. Výběrem nadřazené domény zajistíte vyhledávání v celé doménové struktuře při generování jedinečných hodnot pro atributy, jako userPrincipalName, samAccountName a mail.
- Pomocí parentDistinguishedName s mapováním výrazů můžete dynamicky vytvářet uživatele ve správné podřízené doméně a v rámci kontejneru organizační jednotky OU.
- Pokud používáte filtry oborů, nakonfigurujte příznak vynechání odstranění oboru , aby se zabránilo náhodné deaktivaci účtu.
Topologie nasazení 6: Oddělte aplikace tak, aby zřizovat různé uživatele od cloudového personálního oddělení po odpojené místní Active Directory doménové struktury
Tuto topologii použijte, pokud vaše IT infrastruktura odpojila nebo odpojila doménové struktury AD a potřebujete zřídit uživatele v různých doménových strukturách založených na přidružení firmy. Příklad: Uživatelé pracující pro dceřinou společnost Contoso musí být zřízeni do domény contoso.com , zatímco uživatelé pracující pro pobočku Fabrikam musí být zřízeni do fabrikam.com domény.

Nejdůležitější aspekty konfigurace
- Nastavte dvě různé sady agentů zřizování pro vysokou dostupnost a převzetí služeb při selhání, jednu pro každou doménovou strukturu.
- Vytvořte dvě různé aplikace pro zřizování, jednu pro každou doménovou strukturu.
- Pokud potřebujete vyřešit odkazy mezi doménami v rámci doménové struktury, povolte sledování odkazů na zřizovacím agentovi.
- Vytvořte samostatnou aplikaci pro zřizování HR2AD pro každou odpojenou doménovou strukturu.
- Při konfiguraci každé aplikace zřizování vyberte v rozevíracím seznamu dostupných názvů domén AD příslušnou nadřazenou doménu AD.
- Nakonfigurujte příznak pro vynechání odstranění mimo rozsah, aby se zabránilo náhodné deaktivaci účtu.
Topologie nasazení 7: Oddělte aplikace, aby zřídily různé uživatele od několika cloudových lidských zdrojů do odpojených místní Active Directory doménových struktur.
Ve velkých organizacích není neobvyklé mít více systémů personálního oddělení. Během obchodních scénářů M&A (fúze a akvizice) může dojít k tomu, že budete muset propojit své místní Active Directory s několika zdroji lidských zdrojů. Topologii doporučujeme, pokud máte více zdrojů lidských zdrojů a chcete data identity z těchto zdrojů lidských zdrojů nasměrovat do stejných nebo různých místní Active Directory domén.

Nejdůležitější aspekty konfigurace
- Nastavte dvě různé sady agentů zřizování pro vysokou dostupnost a převzetí služeb při selhání, jednu pro každou doménovou strukturu.
- Pokud potřebujete vyřešit odkazy mezi doménami v rámci doménové struktury, povolte sledování odkazů na zřizovacím agentovi.
- Vytvořte samostatnou aplikaci pro zřizování HR2AD pro každý systém lidských zdrojů a místní Active Directory kombinaci.
- Při konfiguraci každé aplikace zřizování vyberte v rozevíracím seznamu dostupných názvů domén AD příslušnou nadřazenou doménu AD.
- Nakonfigurujte příznak pro vynechání odstranění mimo rozsah, aby se zabránilo náhodné deaktivaci účtu.
Filtry oborů plánu a mapování atributů
Když povolíte zřizování z cloudové aplikace HR pro služba Active Directory nebo Microsoft Entra ID, centrum pro správu Microsoft Entra řídí hodnoty atributů prostřednictvím mapování atributů.
Definování filtrů oborů
Pomocí filtrů oborů definujte pravidla založená na atributech, která určují, kteří uživatelé by měli být přiřazeni z cloudové HR aplikace do služba Active Directory nebo Microsoft Entra ID.
Při zahájení procesu Joiners shromážděte následující požadavky:
- Používá se cloudová aplikace personálního oddělení k uvedení zaměstnanců na palubu i k podmíněným pracovníkům?
- Plánujete ke správě zaměstnanců i podmíněných pracovníků používat cloudovou aplikaci personálního oddělení k zřizování uživatelů Microsoft Entra?
- Plánujete zavést cloudovou aplikaci hr pro uživatele Microsoft Entra pouze pro podmnožinu uživatelů cloudové aplikace personálního oddělení? Příkladem můžou být jenom zaměstnanci.
V závislosti na vašich požadavcích můžete při konfiguraci mapování atributů použít filtry oborů a vybrat, které sady uživatelů v cloudové aplikaci personálního oddělení mají být v rozsahu pro zřizování pro služba Active Directory. Další informace najdete v kurzu cloudové aplikace HR pro běžně používané filtry oborů.
Určení odpovídajících atributů
Při zřizování získáte možnost spárovat existující účty mezi zdrojovým a cílovým systémem. Když integrujete cloudovou aplikaci personálního oddělení se službou Zřizování Microsoft Entra, můžete nakonfigurovat mapování atributů , abyste zjistili, jaká uživatelská data by měla proudit z cloudové aplikace HR do služba Active Directory nebo Microsoft Entra ID.
Při zahájení procesu Joiners shromážděte následující požadavky:
- Jaké je jedinečné ID v této cloudové aplikaci HR, která se používá k identifikaci jednotlivých uživatelů?
- Jak z hlediska životního cyklu identity zpracováváte opětovné přijetí? Zachovávají si svoje stará ID zaměstnanců?
- Zpracováváte budoucí zaměstnance a vytváříte pro ně účty služby služba Active Directory předem?
- Jak z hlediska životního cyklu identity zpracujete zaměstnance na převod podmíněného pracovníka nebo jinak?
- Mají převedení uživatelé staré účty služby služba Active Directory nebo získají nové účty?
V závislosti na vašich požadavcích podporuje Microsoft Entra ID přímé mapování atributů na atribut tím, že poskytuje konstantní hodnoty nebo zápis výrazů pro mapování atributů. Tato flexibilita vám dává konečnou kontrolu nad tím, co se naplní v atributu cílové aplikace. Pomocí rozhraní Microsoft Graph API a Graph Exploreru můžete exportovat mapování atributů zřizování uživatelů a schéma do souboru JSON a importovat ho zpět do Microsoft Entra ID.
Ve výchozím nastavení se atribut v cloudové aplikaci personálního oddělení, který představuje jedinečné ID zaměstnance, používá jako odpovídající atribut namapovaný na jedinečný atribut ve službě služba Active Directory. Například ve scénáři aplikace Workday se atribut WorkdayWorkerID mapuje na atribut ID zaměstnance služby služba Active Directory.
Můžete nastavit více odpovídajících atributů a přiřadit odpovídající prioritu. Vyhodnocují se podle odpovídající priority. Jakmile se najde shoda, nevyhodnotí se žádné další odpovídající atributy.
Můžete také přizpůsobit výchozí mapování atributů, například změnit nebo odstranit existující mapování atributů. Můžete také vytvořit mapování nových atributů podle vašich obchodních potřeb. Další informace najdete v kurzu cloudové aplikace HR (například Workday) pro seznam vlastních atributů, které se mají mapovat.
Určení stavu uživatelského účtu
Aplikace zřizovacího konektoru ve výchozím nastavení mapuje stav profilu uživatele personálního oddělení na stav uživatelského účtu. Stav se používá k určení, jestli se má uživatelský účet povolit nebo zakázat.
Když zahájíte proces Joiners-Leavers, shromážděte následující požadavky.
| Process | Requirements |
|---|---|
| Joiners | Jak z hlediska životního cyklu identity zpracováváte opětovné přijetí? Zachovávají si svoje stará ID zaměstnanců? |
| Zpracováváte budoucí zaměstnance a vytváříte pro ně účty služby služba Active Directory předem? Jsou tyto účty vytvořené v povoleném nebo zakázaném stavu? | |
| Jak z hlediska životního cyklu identity zpracujete zaměstnance na převod podmíněného pracovníka nebo jinak? | |
| Mají převedení uživatelé staré účty služby služba Active Directory, nebo získají nové? | |
| Leavers | Zpracovávají se ukončení pro zaměstnance a podmíněné pracovníky ve službě služba Active Directory jinak? |
| Jaká data účinnosti se považují za zpracování ukončení uživatele? | |
| Jaký vliv mají převody zaměstnanců a podmíněných pracovních procesů na stávající účty služby služba Active Directory? | |
| Jak zpracujete operaci Rescind ve službě služba Active Directory? Operace rescind je potřeba zpracovat, pokud se v služba Active Directory v rámci procesu joineru vytvoří budoucí data zaměstnanců. |
V závislosti na vašich požadavcích můžete logiku mapování přizpůsobit pomocí výrazů Microsoft Entra tak, aby byl účet služby služba Active Directory povolený nebo zakázaný na základě kombinace datových bodů.
Mapování cloudové aplikace HR na atributy uživatelů služby služba Active Directory
Každá cloudová aplikace personálního oddělení se dodává s výchozí cloudovou aplikací HR na mapování active directory.
Když zahájíte proces Joiners-Movers-Leavers, shromážděte následující požadavky.
| Process | Requirements |
|---|---|
| Joiners | Je proces vytváření účtu služby služba Active Directory ruční, automatizovaný nebo částečně automatizovaný? |
| Plánujete rozšířit vlastní atributy z cloudové aplikace personálního oddělení do Služby služba Active Directory? | |
| Movers | Jaké atributy chcete zpracovat při každé operaci Movers v cloudové aplikaci HR? |
| Provádíte v době aktualizací uživatelů nějaké ověření konkrétních atributů? Pokud ano, zadejte podrobnosti. | |
| Leavers | Zpracovávají se ukončení pro zaměstnance a podmíněné pracovníky ve službě služba Active Directory jinak? |
| Jaká data účinnosti se považují za zpracování ukončení uživatele? | |
| Jaký vliv mají převody zaměstnanců a podmíněných pracovníků na stávající účty služby služba Active Directory? |
V závislosti na vašich požadavcích můžete mapování upravit tak, aby splňovala vaše cíle integrace. Další informace najdete v kurzu ke konkrétní cloudové HR aplikaci (například Workday) pro zobrazení seznamu vlastních atributů, které se mají mapovat.
Vygenerování jedinečné hodnoty atributu
Atributy, jako jsou CN, samAccountName a hlavní název uživatele (UPN), mají jedinečná omezení. Při zahájení procesu Joiners může být potřeba vygenerovat jedinečné hodnoty atributů.
Funkce Microsoft Entra ID SelectUniqueValues vyhodnocuje každé pravidlo a pak zkontroluje, zda je vygenerovaná hodnota jedinečná v cílovém systému. Příklad naleznete v tématu Generování jedinečné hodnoty pro atribut userPrincipalName (UPN).
Note
Tato funkce je v současné době podporována pouze pro Aplikaci Workday do služby služba Active Directory, SAP SuccessFactors pro zřizování uživatelů služby služba Active Directory a zřizování založené na rozhraní API pro místní služba Active Directory. Nepodporuje se pro použití s jinými zřizovacími aplikacemi.
Konfigurace přiřazení kontejneru organizační jednotky služby služba Active Directory
Běžným požadavkem je umístit uživatelské účty Služby služba Active Directory do kontejnerů na základě obchodních jednotek, umístění a oddělení. Když zahájíte proces Movers a dojde ke změně organizace dohledu, může být potřeba přesunout uživatele z jedné organizační jednotky do jiné ve službě služba Active Directory.
Pomocí funkce Switch() nakonfigurujte obchodní logiku pro přiřazení organizační jednotky a namapujte ji na atribut služba Active Directory parentDistinguishedName.
Pokud například chcete vytvořit uživatele v organizační jednotce na základě atributu Municipality, můžete použít následující výraz:
Switch([Municipality], "OU=Default,OU=Users,DC=contoso,DC=com", "Dallas", "OU=Dallas,OU=Users,DC=contoso,DC=com", "Austin", "OU=Austin,OU=Users,DC=contoso,DC=com", "Seattle", "OU=Seattle,OU=Users,DC=contoso,DC=com", "London", "OU=London,OU=Users,DC=contoso,DC=com")
S tímto výrazem, pokud je hodnota Municipality Dallas, Austin, Seattle nebo Londýn, je uživatelský účet vytvořen v odpovídající organizační jednotky. Pokud neexistuje shoda, vytvoří se účet ve výchozím organizačním centru.
Plánování doručování nových uživatelských účtů heslem
Když zahájíte proces Joiners, musíte nastavit a doručit dočasné heslo nových uživatelských účtů. S cloudovou správou uživatelů Microsoft Entra můžete uživatelům od prvního dne nasadit funkci samoobslužného resetování hesla (SSPR) s identitou Microsoft Entra.
SSPR je jednoduchý způsob, jak správci IT umožnit uživatelům resetovat hesla nebo odemknout účty. Atribut Mobilní číslo můžete zřídit z cloudové aplikace HR do Služby služba Active Directory a synchronizovat ho s Microsoft Entra ID. Jakmile je atribut Číslo mobilního zařízení v Microsoft Entra ID, můžete pro účet uživatele povolit SSPR. Potom může nový uživatel k ověření použít zaregistrované a ověřené mobilní číslo. Odkaz na dokumentaci SSPR pro podrobnosti o tom, jak předem naplnit kontaktní údaje pro ověřování.
Plánování počátečního cyklu
Když se služba zřizování Microsoft Entra spustí poprvé, provede počáteční cyklus s cloudovou aplikací HR a vytvoří snímek všech uživatelských objektů v cloudové aplikaci HR. Doba potřebná pro počáteční cykly je přímo závislá na tom, kolik uživatelů se nachází ve zdrojovém systému. Počáteční cyklus některých tenantů cloudové aplikace HR s více než 100 000 uživateli může trvat dlouho.
U velkých tenantů cloudových HR aplikací (>30 000 uživatelů) spusťte počáteční cyklus v postupných fázích. Přírůstkové aktualizace spusťte až po ověření, že jsou ve službě služba Active Directory nastavené správné atributy pro různé scénáře zřizování uživatelů. Postupujte podle tohoto pořadí.
- Spusťte počáteční cyklus pouze pro omezenou sadu uživatelů nastavením rozsahového filtru.
- Ověřte zřizování účtu služby služba Active Directory a hodnoty atributů nastavené pro uživatele vybrané pro první spuštění. Pokud výsledek splňuje vaše očekávání, rozbalte filtr oborů, aby postupně zahrnoval více uživatelů a ověřte výsledky pro druhé spuštění.
Jakmile budete spokojeni s výsledky počátečního cyklu pro testovací uživatele, spusťte přírůstkové aktualizace.
Plánování testování a zabezpečení
Nasazení se skládá z fází od počátečního pilotního nasazení až po povolení zřizování uživatelů. V každé fázi se ujistěte, že testujete očekávané výsledky. Auditujte také cykly zřizování.
Plánování testování
Jakmile nakonfigurujete cloudovou aplikaci HR pro zřizování uživatelů Microsoft Entra, spusťte testovací případy a ověřte, jestli toto řešení splňuje požadavky vaší organizace.
| Scenarios | Očekávané výsledky |
|---|---|
| Nový zaměstnanec je přijat v cloudové aplikaci personálního oddělení. | – Uživatelský účet je zřízený ve službě služba Active Directory. – Uživatel se může přihlásit k aplikacím domény služby služba Active Directory a provést požadované akce. – Pokud je nakonfigurovaná synchronizace Microsoft Entra Connect, uživatelský účet se vytvoří také v ID Microsoft Entra. |
| Uživatel se ukončí v cloudové aplikaci personálního oddělení. | – Uživatelský účet je ve službě služba Active Directory zakázaný. – Uživatel se nemůže přihlásit k žádným podnikovým aplikacím chráněným službou služba Active Directory. |
| Organizace dohledu uživatelů se aktualizuje v cloudové aplikaci personálního oddělení. | Na základě mapování atributů se uživatelský účet přesune z jedné organizační jednotky do jiné ve službě služba Active Directory. |
| Personální oddělení aktualizuje manažera uživatele v cloudové aplikaci personálního oddělení. | Pole správce ve službě služba Active Directory se aktualizuje tak, aby odráželo název nového manažera. |
| Personální oddělení najímá zaměstnance do nové role. | Chování závisí na tom, jak je cloudová aplikace personálního oddělení nakonfigurovaná tak, aby generovala ID zaměstnanců. Pokud se staré ID zaměstnance používá k opětovnému přijetí zaměstnance, konektor povolí stávající účet služby služba Active Directory pro uživatele. Pokud zaměstnanec znovu načte NOVÉ ID zaměstnance, konektor pro uživatele vytvoří nový účet služby služba Active Directory. |
| Personální oddělení převede zaměstnance na smluvního pracovníka nebo naopak. | Pro novou osobu se vytvoří nový účet Služby služba Active Directory a starý účet se v platném datu převodu zakáže. |
Pomocí předchozích výsledků určete, jak na základě zavedených časových os převést implementaci automatického zřizování uživatelů do produkčního prostředí.
Tip
Při aktualizaci testovacího prostředí s produkčními daty použijte techniky, jako je redukce dat a čištění dat, abyste mohli odebrat nebo maskovat citlivá osobní data, aby byly v souladu se standardy ochrany osobních údajů a zabezpečení.
Plánování zabezpečení
V rámci nasazení nové služby je běžné, že se vyžaduje kontrola zabezpečení. Pokud je požadována kontrola zabezpečení nebo nebyla provedena, projděte si mnoho dokumentů white paper microsoft Entra ID, které poskytují přehled identity jako služby.
Naplánovat obnovení
Implementace zřizování uživatelů personálního oddělení cloudu nemusí v produkčním prostředí fungovat podle potřeby. Pokud ano, následující kroky vrácení zpět vám můžou pomoct vrátit se k předchozímu známému dobrému stavu.
- Zkontrolujte protokoly zřizování a zjistěte, jaké nesprávné operace byly provedeny u ovlivněných uživatelů nebo skupin. Další informace o souhrnné sestavě a protokolech zřizování najdete v tématu Správa zřizování uživatelů HR aplikace v cloudu.
- Poslední známý dobrý stav ovlivněných uživatelů nebo skupin se dá určit prostřednictvím protokolů zřizování nebo kontrolou cílových systémů (Microsoft Entra ID nebo služba Active Directory).
- Spolupracujte s vlastníkem aplikace a aktualizujte uživatele nebo skupiny ovlivněné přímo v aplikaci pomocí posledních známých hodnot dobrého stavu.
Nasazení cloudové aplikace personálního oddělení
Zvolte cloudovou aplikaci personálního oddělení, která odpovídá vašim požadavkům na řešení.
Workday: Pro import profilů pracovníků z aplikace Workday do služby služba Active Directory a ID Microsoft Entra si prohlédněte kurz: Konfigurace aplikace Workday pro automatické zřizování uživatelů. Volitelně můžete na Workday napsat e-mailovou adresu, uživatelské jméno a telefonní číslo.
SAP SuccessFactors: Pro import pracovních profilů ze SuccessFactors do služba Active Directory a Microsoft Entra ID viz kurz: Konfigurace SAP SuccessFactors pro automatické zřizování uživatelů. Volitelně můžete na SuccessFactors napsat e-mailovou adresu a uživatelské jméno.
Správa konfigurace
Microsoft Entra ID poskytuje další přehled o využití a provozním stavu zřizování uživatelů vaší organizace prostřednictvím protokolů a sestav zřizování.
Získání přehledů ze sestav a protokolů
Po úspěšném počátečním cyklu bude služba zřizování Microsoft Entra nadále provádět přírůstkové aktualizace nepřetržitě, v intervalech definovaných v návodech pro každou aplikaci, dokud nedojde k jedné z následujících událostí:
- Služba je ručně zastavena. Nový počáteční cyklus se aktivuje pomocí Centra pro správu Microsoft Entra nebo příslušného příkazu rozhraní Microsoft Graph API .
- Nový počáteční cyklus se aktivuje kvůli změně mapování atributů nebo filtrů oborů.
- Proces zřizování přejde do karantény z důvodu vysoké míry chyb. Zůstane v karanténě déle než čtyři týdny, kdy se automaticky zakáže.
Pokud chcete zkontrolovat tyto události a všechny další aktivity prováděné službou zřizování, naučte se kontrolovat protokoly a získávat sestavy o aktivitě zřizování.
Protokoly Azure Monitoru
Všechny aktivity prováděné službou zřizování se zaznamenávají v protokolech zřizování Microsoft Entra. Protokoly zřizování Microsoft Entra můžete směrovat do pracovního prostoru služby Log Analytics, který odesílá data do protokolů služby Azure Monitor a sešitů Microsoft Entra, kde můžete dotazovat data na hledání událostí, analýzu trendů a korelaci mezi různými zdroji dat. V tomto videu se dozvíte, jaké jsou výhody používání protokolů azure Monitoru pro protokoly Microsoft Entra v praktických uživatelských scénářích.
Pokud chcete povolit sešity Log Analytics a Microsoft Entra, musíte nakonfigurovat pracovní prostor služby Log Analytics. Potom směrujte data do příslušného koncového bodu konfigurací nastavení diagnostiky. Další informace naleznete v tématu:
- Konfigurace pracovního prostoru služby Log Analytics
- Integrace protokolů aktivit Microsoft Entra s protokoly služby Azure Monitor
- Jak používat sešity Microsoft Entra
- Sešit analýz zřízení
Správa osobních údajů
Agent zřizování Microsoft Entra Connect nainstalovaný na serveru s Windows vytvoří protokoly v protokolu událostí Systému Windows, který může obsahovat osobní údaje v závislosti na mapování atributů služby služba Active Directory v cloudové aplikaci HR. Pokud chcete dodržovat povinnosti týkající se ochrany osobních údajů uživatelů, nastavte naplánovanou úlohu Windows, která vymaže protokol událostí a zajistí, aby se žádná data neuchovávala za 48 hodin.
Služba zřizování Microsoft Entra negeneruje sestavy, provádí analýzy ani neposkytuje přehledy za 30 dnů, protože služba neukládá, zpracovává ani neuchovává žádná data za 30 dnů.
Správa pracovních postupů životního cyklu Joiner-Mover-Leaver
Proces zřizování řízený personálním oddělením můžete rozšířit o další automatizaci obchodních procesů a kontrolních mechanismů zabezpečení spojených s novými pracovními procesy, změnami zaměstnání a ukončením. Pomocí pracovních postupů životního cyklu zásad správného řízení Microsoft Entra ID můžete nakonfigurovat joiner-Mover-Leaver pracovní postupy, jako jsou:
- X dní před připojením nového zaměstnance, odesláním e-mailu nadřízeným, přidáním uživatele do skupin a vygenerování dočasného přístupu pro první přihlášení.
- Pokud dojde ke změně v uživatelském oddělení nebo pracovní pozici nebo členství ve skupině, spusťte vlastní úkol.
- V poslední den práce odešlete e-mail vedoucímu a odeberte uživatele ze skupin a přiřazení licencí.
- X dny po ukončení odstraňte uživatele z ID Microsoft Entra.
Troubleshoot
Pokud chcete vyřešit případné problémy, které se můžou během zřizování zobrazit, přečtěte si následující články:
- Problém s konfigurací zřizování uživatelů pro aplikaci Microsoft Entra Gallery
- Synchronizace atributu z místní služby Active Directory do Microsoft Entra ID pro zřizování pro aplikaci
- Problém s uložením přihlašovacích údajů správce při konfiguraci zřizování uživatelů v aplikaci Microsoft Entra Gallery
- Žádní uživatelé nejsou zřizováni pro aplikaci Microsoft Entra Gallery.
- Pro aplikaci Microsoft Entra Gallery se zřizuje nesprávná sada uživatelů
- Nastavení prohlížeče událostí systému Windows pro řešení potíží s agentem
- Nastavení protokolů zřizování centra pro správu Microsoft Entra pro řešení potíží se službami
- Porozumění protokolům pro vytváření operací uživatelského účtu v AD
- Porozumění protokolům pro aktualizace manažera
- Řešení běžně zjištěných chyb