Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Wykorzystaj ten artykuł, aby ponownie wdrożyć istniejące urządzenia Ochrona punktu końcowego w usłudze Microsoft Defender z pakietem usprawnionej łączności. Usprawniona łączność konsoliduje podstawowy ruch usługi Defender for Endpoint do mniejszego zestawu miejsc docelowych w sieci. Przed migracją urządzeń skonfiguruj wymagane miejsca docelowe w sieci i upewnij się, że urządzenia spełniają wymagania wstępne dotyczące uproszczonej łączności.
W większości przypadków nie trzeba wycofywać urządzeń przed ich ponownym dołączeniem. Zastosuj pakiet usprawnionego onboardingu, a następnie zrestartuj urządzenia Windows lub zrestartuj usługę Defender for Endpoint na urządzeniach z macOS i Linux.
Ważna
Przed migracją urządzeń zapoznaj się z poniższymi ograniczeniami:
- Offboarding nie jest konieczny, aby przejść na uproszczoną łączność. Po zastosowaniu zaktualizowanego pakietu onboardingowego zrestartuj urządzenia Windows lub zrestartuj usługę Defender for Endpoint na urządzeniach z macOS i Linux.
- Windows 10 wersje 1607, 1703, 1709 i 1803 nie obsługują ponownego dołączania. Najpierw odłącz, a następnie dołącz przy użyciu zaktualizowanego pakietu. Te wersje wymagają również dłuższej listy adresów URL.
- Urządzenia działające na Microsoft Monitoring Agent (MMA) nie obsługują uproszczonej łączności i muszą nadal korzystać ze standardowej łączności.
Uwaga
Narzędzie do wdrażania usługi Defender może służyć do wdrażania zabezpieczeń punktu końcowego usługi Defender na urządzeniach z systemem Windows i Linux. To narzędzie jest uproszczoną, samoaktualizaną aplikacją, która usprawnia proces wdrażania. Aby uzyskać więcej informacji, zobacz Wdrażanie zabezpieczeń punktów końcowych Microsoft Defender na urządzeniach z systemem Windows za pomocą narzędzia do wdrażania Defendera oraz Wdrażanie zabezpieczeń punktów końcowych Microsoft Defender na urządzeniach z systemem Linux za pomocą narzędzia do wdrażania Defendera (wersja zapoznawcza).
Migracja urządzeń do usprawnionej łączności
Skorzystaj z procedur specyficznych dla platformy w tej sekcji, aby przenieść istniejące urządzenia ze standardowej łączności do uproszczonej łączności.
Zaplanuj migrację
Przed migracją urządzeń:
Zaplanuj stopniowe wdrażanie: Zacznij od niewielkiego zestawu urządzeń. Rozszerz wdrożenie po zweryfikowaniu, że urządzenia testowe korzystają z uproszczonej łączności.
Korzystaj z wspieranych narzędzi zarządzania: Dla urządzeń zarządzanych stosuj metody wdrożeniowe, takie jak Intune, Configuration Manager, Group Policy, Jamf Pro lub inne wspierane narzędzia do zarządzania.
Testuj łączność w chmurze: Potwierdź, że urządzenia mogą komunikować się z usługami Defender for Endpoint. Aby uzyskać więcej informacji, zobacz Weryfikowanie łączności klienta z adresami URL usługi Ochrona punktu końcowego w usłudze Microsoft Defender.
Przygotuj plan wycofania: Zachowaj standardowe docelowe punkty połączeń dostępne podczas migracji. Jeśli wystąpią problemy, ponownie zastosuj standardowy pakiet wdrożeniowy połączenia.
Zweryfikowaj sukces migracji: Sprawdź, czy urządzenia korzystają z uproszczonej łączności, zanim usuniesz standardowe główne miejsca docelowe usług z firewalla lub konfiguracji proxy. Nadal pozwalaj na wspieranie miejsc docelowych usług wymaganych dla systemu operacyjnego, aktualizacji, walidacji certyfikatów oraz funkcji wdrożenia i bezpieczeństwa. Więcej informacji można znaleźć w artykule Dołączanie urządzeń przy użyciu uproszczonej łączności.
Ponowne uruchomienie urządzeń lub usług po ponownym wdrożeniu
Po zastosowaniu uproszczonego pakietu wdrożeniowego wykonaj czynność odpowiednią dla systemu operacyjnego urządzenia:
Windows: Zrestartuj urządzenie.
macOS: Zrestartuj urządzenie lub zrestartuj usługę Defender for Endpoint:
sudo launchctl unload /Library/LaunchDaemons/com.microsoft.fresno.plist sudo launchctl load /Library/LaunchDaemons/com.microsoft.fresno.plistLinux: Zrestartuj urządzenie lub zrestartuj usługę Defender for Endpoint:
sudo systemctl restart mdatp
Skorzystaj z poniższych opcji, aby przeprowadzić migrację urządzeń Windows 10 i Windows 11 do uproszczonej metody łączności.
Migrowanie urządzeń Windows 10 i Windows 11
Ważna
Windows 10 wersje 1607, 1703, 1709 i 1803 nie obsługują ponownego dołączania. Aby przeprowadzić migrację istniejących urządzeń, należy je całkowicie wyrejestrować, a następnie ponownie zarejestrować za pomocą uproszczonego pakietu wdrożeniowego.
Ogólne informacje można znaleźć w artykule Wbudowane urządzenia klienckie Windows.
Sprawdź, czy urządzenia spełniają wymagania dotyczące uproszczonej łączności.
Migrowanie urządzeń przy użyciu skryptu lokalnego
Postępuj zgodnie ze wskazówkami zawartymi w Dołączanie urządzeń z systemem Windows przy użyciu skryptu lokalnego, korzystając z uproszczonego pakietu wdrażania. Po zainstalowaniu pakietu zrestartuj urządzenie.
Migrowanie urządzeń przy użyciu zasad grupy
Postępuj zgodnie ze wskazówkami w artykule Wdrażanie urządzeń z systemem Windows przy użyciu zasad grupy przy użyciu uproszczonego pakietu wdrożeniowego. Po wdrożeniu polityki zrestartuj urządzenie.
Migrowanie urządzeń przy użyciu Microsoft Intune
Microsoft Intune jest zalecanym narzędziem do konfigurowania i wdrażania funkcji Defender for Endpoint na urządzeniach. Jednak usługa Intune jest oddzielnym produktem, który nie jest częścią Defender dla punktu końcowego i nie jest uwzględniony we wszystkich subskrypcjach. Aby korzystać z usługi Intune, potrzebujesz subskrypcji, która ją zawiera, lub możesz kupić ją oddzielnie jako autonomiczną subskrypcję lub dodatek. Jeśli nie masz usługi Intune, możesz użyć dowolnej z innych metod w tym artykule. Aby uzyskać więcej informacji, zobacz licencjonowanie Microsoft Intune.
Postępuj zgodnie ze wskazówkami w artykule Aktualizowanie stanu wdrożenia urządzenia z systemem Windows przy użyciu uproszczonego pakietu wdrożeniowego. Opcja Auto from connector nie powoduje automatycznego ponownego zastosowania pakietu wdrożeniowego na istniejących urządzeniach. Stwórz nową politykę wdrożenia, przypisz ją do grupy testowej i potwierdź, że urządzenia ją otrzymały. Po wdrożeniu polityki zrestartuj urządzenia.
Migrowanie urządzeń przy użyciu Microsoft Configuration Manager
Postępuj zgodnie ze wskazówkami w Aktualizowanie informacji wdrożeniowych dla istniejących urządzeń, aby wdrożyć uproszczony pakiet wdrożeniowy.
Migrowanie urządzeń VDI przy użyciu uproszczonej metody
Postępuj zgodnie ze wskazówkami zawartymi w artykule Dołączanie nieutrwalanych urządzeń infrastruktury wirtualnych pulpitów (VDI) przy użyciu uproszczonego pakietu wdrożeniowego. Po zainstalowaniu pakietu zrestartuj urządzenie.
Weryfikacja łączności urządzeń migrowanych
Użyj poniższych metod, aby potwierdzić, że urządzenia migrowane korzystają z uproszczonej łączności.
Użyj analizatora klienta na Windows
Uruchom Ochrona punktu końcowego w usłudze Microsoft Defender Client Analyzer na przeniesionym urządzeniu Windows, aby potwierdzić, że urządzenie łączy się z uprościonymi miejscami docelowymi. Analizator automatycznie korzysta z pakietu onboardingowego skonfigurowanego na urządzeniu. Instrukcje można znaleźć w artykule Uruchom analizator klienta na Windows oraz Sprawdź łączność klienta z adresami URL usług Ochrona punktu końcowego w usłudze Microsoft Defender.
Typ łączności tropu z zaawansowanym polowaniem
Użyj zaawansowanego wyszukiwania w portalu Microsoft Defender, aby zobaczyć typ łączności, który urządzenia zgłaszają w tabeliDeviceInfo:
-
Nazwa kolumny:
ConnectivityType. -
Możliwe wartości: Pusty,
Streamlined, lubStandard. - Typ danych: String.
- Opis: Rodzaj łączności urządzenia z usługą Defender for Endpoint w chmurze.
Gdy zmigrowane urządzenie nawiąże komunikację z kanałem dowodzenia i kontroli EDR, wartość wynosi Streamlined. Jeśli ponownie zastosujesz standardowy pakiet wdrożeniowy, wartość zmieni się na Standard. Wartość pozostaje pusta dla urządzeń, które nie próbowały ponownego uruchomienia.
Skorzystaj z zaawansowanych zapytań polowań w tym artykule, aby przejrzeć poszczególne urządzenia i łączną liczbę wdrożeń. Schemat można znaleźć w tabeli DeviceInfo.
Śledzenie łączności lokalnie w Windows Podgląd zdarzeń
Użyj dziennika operacyjnego SENSE w Podglądzie zdarzeń systemu Windows, aby potwierdzić, że urządzenie z systemem Windows łączy się z uproszczonym punktem końcowym.
Wybierz Start, wpisz
Podgląd zdarzeń, i naciśnij Enter.W sekcji Podsumowanie dzienników dwukrotnie kliknij Microsoft-Windows-SENSE/Operational.
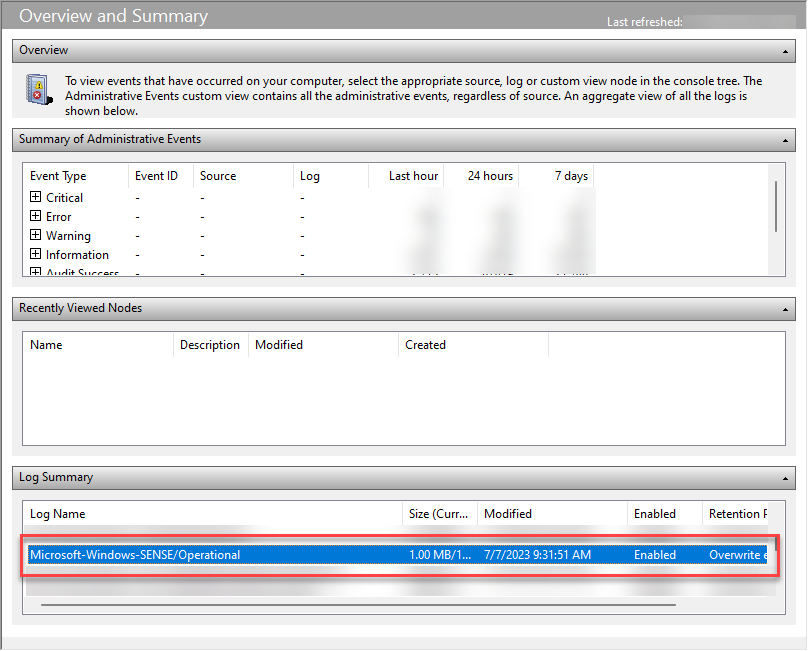
Możesz także rozwinąć Dzienniki aplikacji i usług>Microsoft>Windows>SENSE, a następnie wybrać Operacyjne.
Znajdź event ID 4, które rejestruje pomyślne połączenie z serwerem przetwarzającym Defender for Endpoint. Potwierdź, że kontaktowany serwer korzysta z domeny
endpoint.security.microsoft.com. Przykład:Contacted server 6 times, all succeeded, URI: <region>.<geo>.endpoint.security.microsoft.com. <EventData> <Data Name="UInt1">6</Data> <Data Name="Message1">https://<region>.<geo>.endpoint.security.microsoft.com> </EventData>Sprawdź event ID 5 pod kątem błędów połączenia.
Uwaga
SENSE to wewnętrzna nazwa czujnika behawioralnego, który napędza Defender for Endpoint. Aby uzyskać więcej informacji o zdarzeniach rejestrowanych przez usługę, zobacz Przeglądaj zdarzenia i błędy za pomocą Podgląd zdarzeń.
Uruchamiaj opcjonalne testy funkcji Windows
Po migracji poupewnij się, że urządzenie nadal pojawia się w Ekwipunku urządzenia z tym samym identyfikatorem urządzenia. Przejrzyj oś czasu urządzenia, aby upewnić się, że zdarzenia nadal docierają.
Test połączenia z funkcją Live Response
Rozpocznij sesję odpowiedzi na żywo na urządzeniu testowym i uruchom podstawowe polecenie, aby potwierdzić, że sesja jest responsywna. Aby uzyskać więcej informacji, zobacz Badanie encji na urządzeniach za pomocą funkcji Live Response.
Test łączności zautomatyzowanego dochodzenia i reagowania
Potwierdź, że urządzenie spełnia wymagania automatycznego badania i reagowania. Więcej informacji można znaleźć w artykule Konfiguruj zautomatyzowane możliwości dochodzenia i reagowania.
Testowanie łączności z ochroną dostarczaną przez chmurę
Sprawdź łączność ochronną dostarczaną przez chmurę na urządzeniu testowym Windows.
W wierszu polecenia z podwyższonym poziomem uprawnień (okno wiersza polecenia otwarte przez wybranie pozycji Uruchom jako administrator) uruchom następujące polecenia:
Wskazówka
Pierwsze polecenie zmienia bieżący katalog na katalog najnowszej wersji <platformy> ochrony przed złośliwym oprogramowaniem w %ProgramData%\Microsoft\Windows Defender\Platform\<antimalware platform version>. Jeśli ta ścieżka nie istnieje, przechodzi do %ProgramFiles%\Windows Defender.
(set "_done=" & if exist "%ProgramData%\Microsoft\Windows Defender\Platform\" (for /f "delims=" %d in ('dir "%ProgramData%\Microsoft\Windows Defender\Platform" /ad /b /o:-n 2^>nul') do if not defined _done (cd /d "%ProgramData%\Microsoft\Windows Defender\Platform\%d" & set _done=1)) else (cd /d "%ProgramFiles%\Windows Defender")) >nul 2>&1

MpCmdRun.exe -ValidateMapsConnection
Aby uzyskać więcej informacji na temat narzędzia MpCmdRun, zobacz Konfigurowanie programu antywirusowego Microsoft Defender i zarządzanie nimi za pomocą narzędzia wiersza polecenia MpCmdRun.
Blok testowy od pierwszego wejrzenia
Postępuj zgodnie z instrukcjami demonstracji blokowania przy pierwszym wykryciu (BAFS) w Demonstracje usługi Defender for Endpoint.
Testowanie filtru SmartScreen
Postępuj zgodnie z instrukcjami demonstracyjnymi na stronie Microsoft Defender SmartScreen Demo (msft.net).
Test wykrywania programu PowerShell
Na urządzeniu z systemem Windows utwórz folder:
C:\test-MDATP-test.Otwórz wiersz polecenia jako administrator.
W oknie wiersza polecenia uruchom następujące polecenie programu PowerShell:
powershell.exe -NoExit -ExecutionPolicy Bypass -WindowStyle Hidden $ErrorActionPreference = 'silentlycontinue';(New-Object System.Net.WebClient).DownloadFile('http://127.0.0.1/1.exe', 'C:\\test-MDATP-test\\invoice.exe');Start-Process 'C:\\test-MDATP-test\\invoice.exe'
Jeśli polecenie zostanie pomyślnie wykonane i plik testowy zostanie wykonany, test wykrywania Windows EDR zostaje zakończony, a w portalu Microsoft Defender pojawi się nowe powiadomienie w ciągu kilku minut. Więcej informacji można znaleźć w artykule Wykonaj test wykrywania EDR.
Testuj łączność na macOS i Linux
Wykonaj następujące polecenie, aby potwierdzić, że jest dostępne edr_partner_geo_location . Wartość powinna być w formacie GW_<geo>, gdzie <geo> to geograficzna lokalizacja Twojej organizacji:
mdatp health --details edr
Uruchom test łączności i potwierdź, że wyniki zawierają domenę endpoint.security.microsoft.com :
mdatp connectivity test
Oczekuj dwóch wyników dla /storage, oraz po jednym dla /mdav, /xplat, oraz /packages. Przykład: https://mdav.us.endpoint.security.microsoft.com/storage.
Typ zapytania o łączność dla urządzeń migrowanych
Uruchom następujące zapytanie, aby wyświetlić wdrożone urządzenia i pokazać najnowszy zgłoszony typ łączności dla każdego urządzenia:
DeviceInfo
| where OnboardingStatus == "Onboarded"
| summarize arg_max(Timestamp, ConnectivityType) by DeviceName
Wykonaj następujące zapytanie, aby zliczyć urządzenia na pokładzie według systemu operacyjnego i typu łączności:
DeviceInfo
| where OnboardingStatus == "Onboarded"
| summarize arg_max(Timestamp, ConnectivityType, OSPlatform) by DeviceName
| summarize count() by OSPlatform, ConnectivityType
| render columnchart
Użyj Client Analyzer na macOS i Linux
Uruchom XMDE Client Analyzer, aby zbierać wyniki łączności i diagnostyki stanów. Użyj procedury dla systemu operacyjnego urządzenia: