Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
I den här artikeln får du lära dig hur du registrerar ett klientprogram i Microsoft Entra-ID för att få åtkomst till Azure Health Data Services. När du registrerar ett klientprogram kan du autentisera och säkert ansluta till FHIR- och DICOM-tjänster. Mer information finns i Registrera ett program med Microsofts identitetsplattform.
Registrera ett nytt program
Välj Appregistreringar.
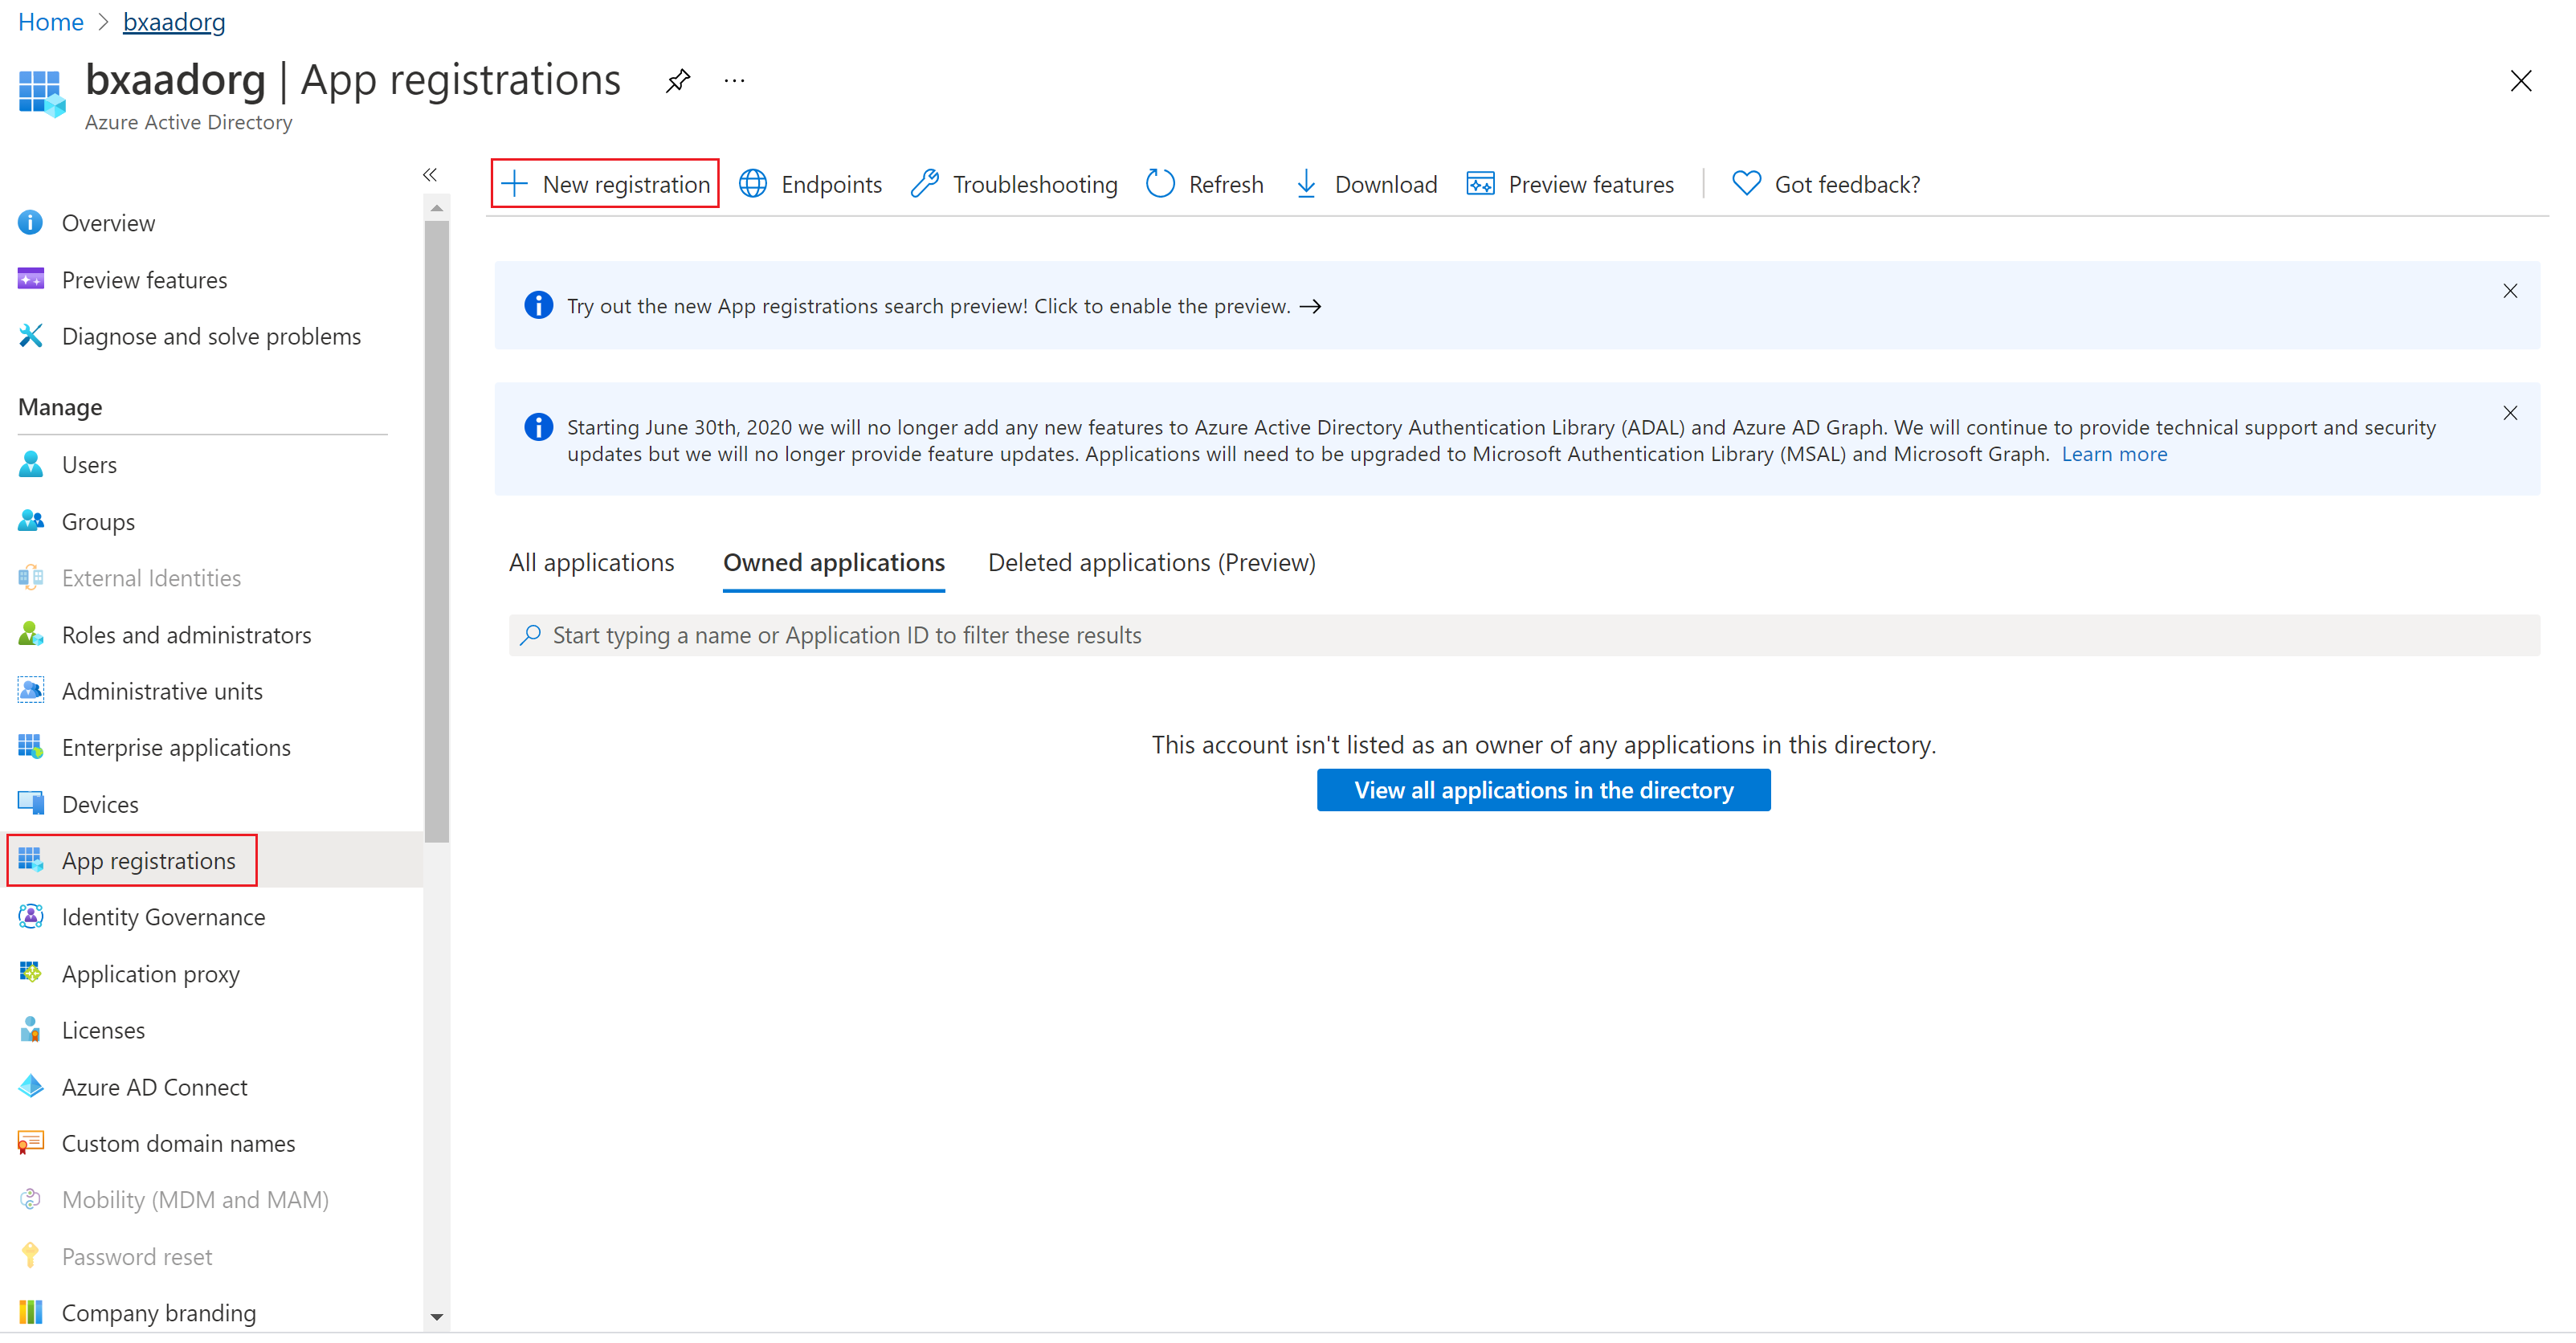
Välj Ny registrering.
För Kontotyper som stöds väljer du Endast konton i den här organisationskatalogen. Ändra inte de andra alternativen.
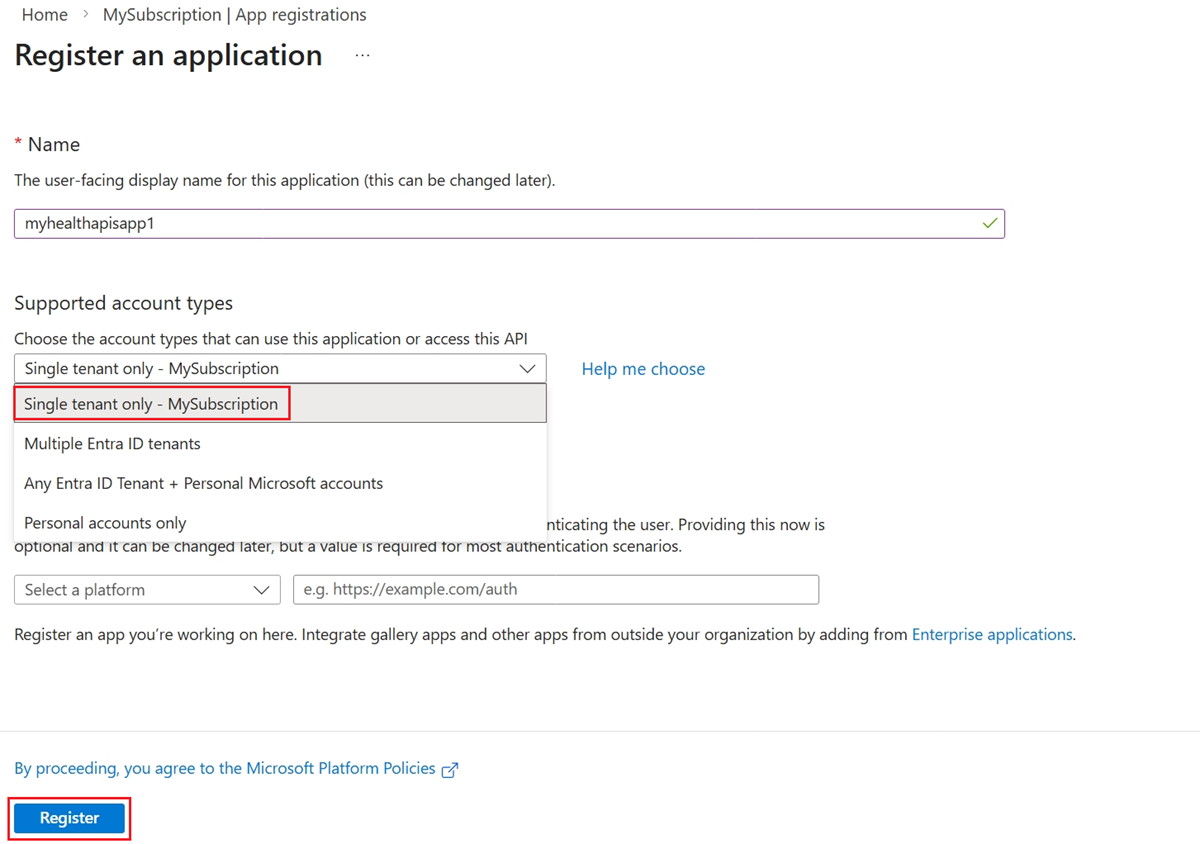
Välj Registrera.
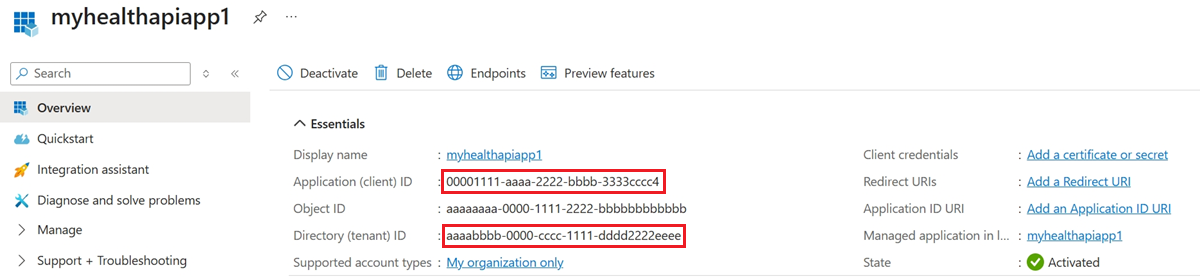
Program-ID (klient-ID)
När du har registrerat ett nytt program kan du hitta program-ID:t ochkatalog-ID:t (klientorganisation) på sidan Översikt . Anteckna värdena för senare användning.
Autentiseringsinställning: konfidentiell jämfört med offentlig
Välj Autentisering och fliken Inställningar . Standardvärdet för Tillåt offentliga klientflöden är Inaktiverat.
Om du behåller det här standardvärdet är programregistreringen ett konfidentiellt klientprogram och kräver ett certifikat eller en hemlighet.
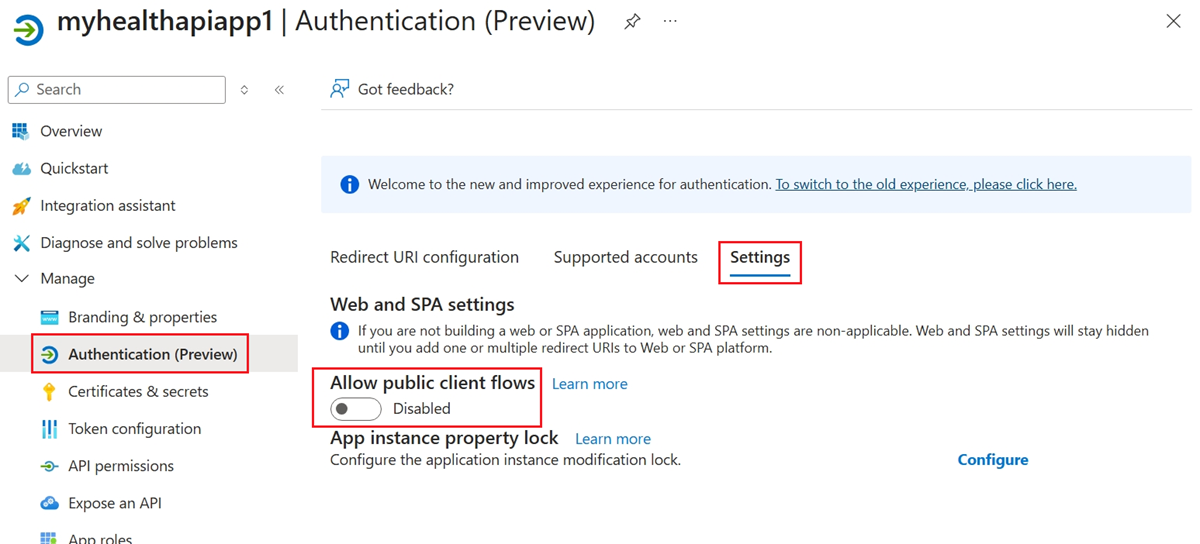
Om du aktiverar alternativet Tillåt offentliga klientflöden är programregistreringen ett offentligt klientprogram och kräver inget certifikat eller en hemlighet. Offentliga klientprogram är användbara när du vill använda OAuth 2.0-auktoriseringsprotokollet eller funktionerna enligt beskrivningen i Offentliga klientprogram och konfidentiella klientprogram.
För verktyg som kräver en omdirigerings-URI, till exempel OAuth 2.0, går du till konfigurationsfliken Omdirigerings-URI och väljer Lägg till omdirigerings-URI för att konfigurera plattformen.
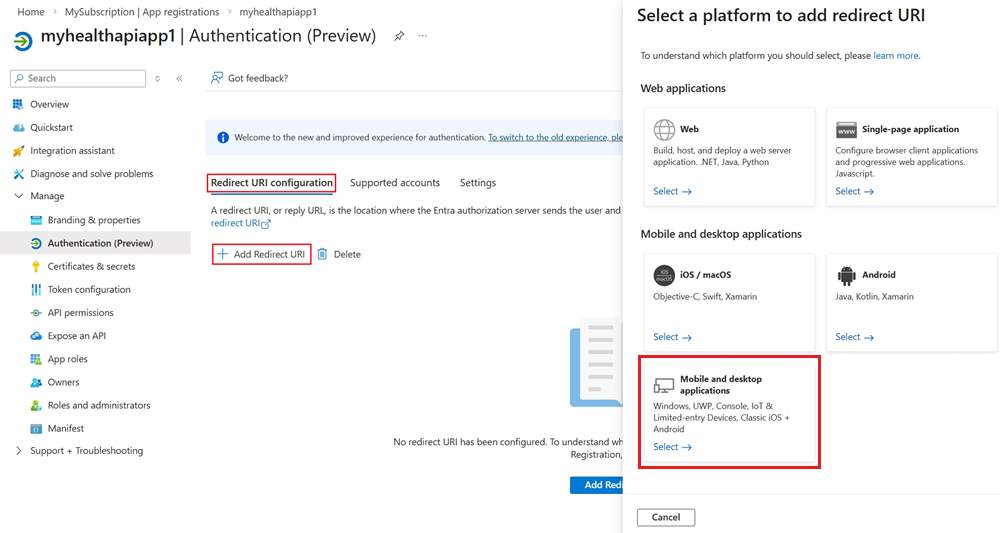
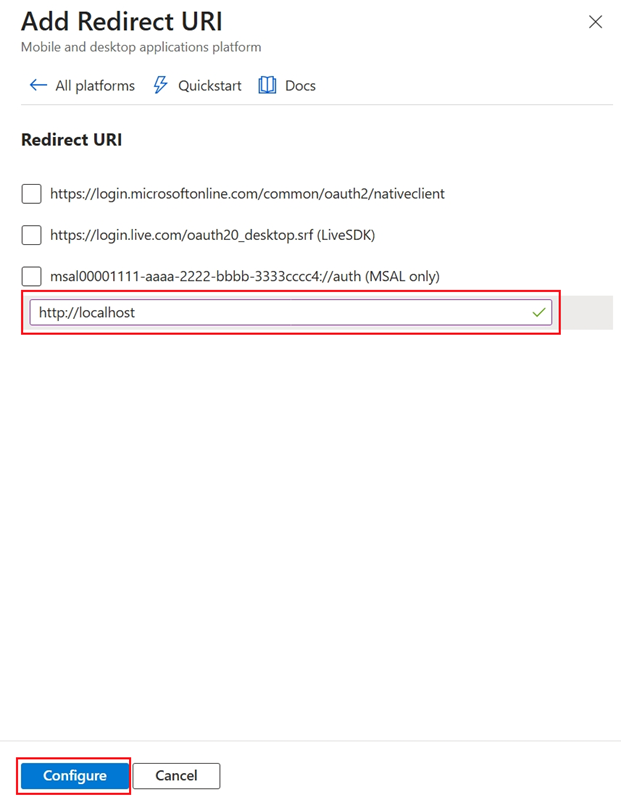
När du till exempel väljer Mobil- och skrivbordsprogram väljer du omdirigerings-URI:n för den plattformen.
Certifikat och klienthemligheter
Använd följande steg för att skapa en ny klienthemlighet:
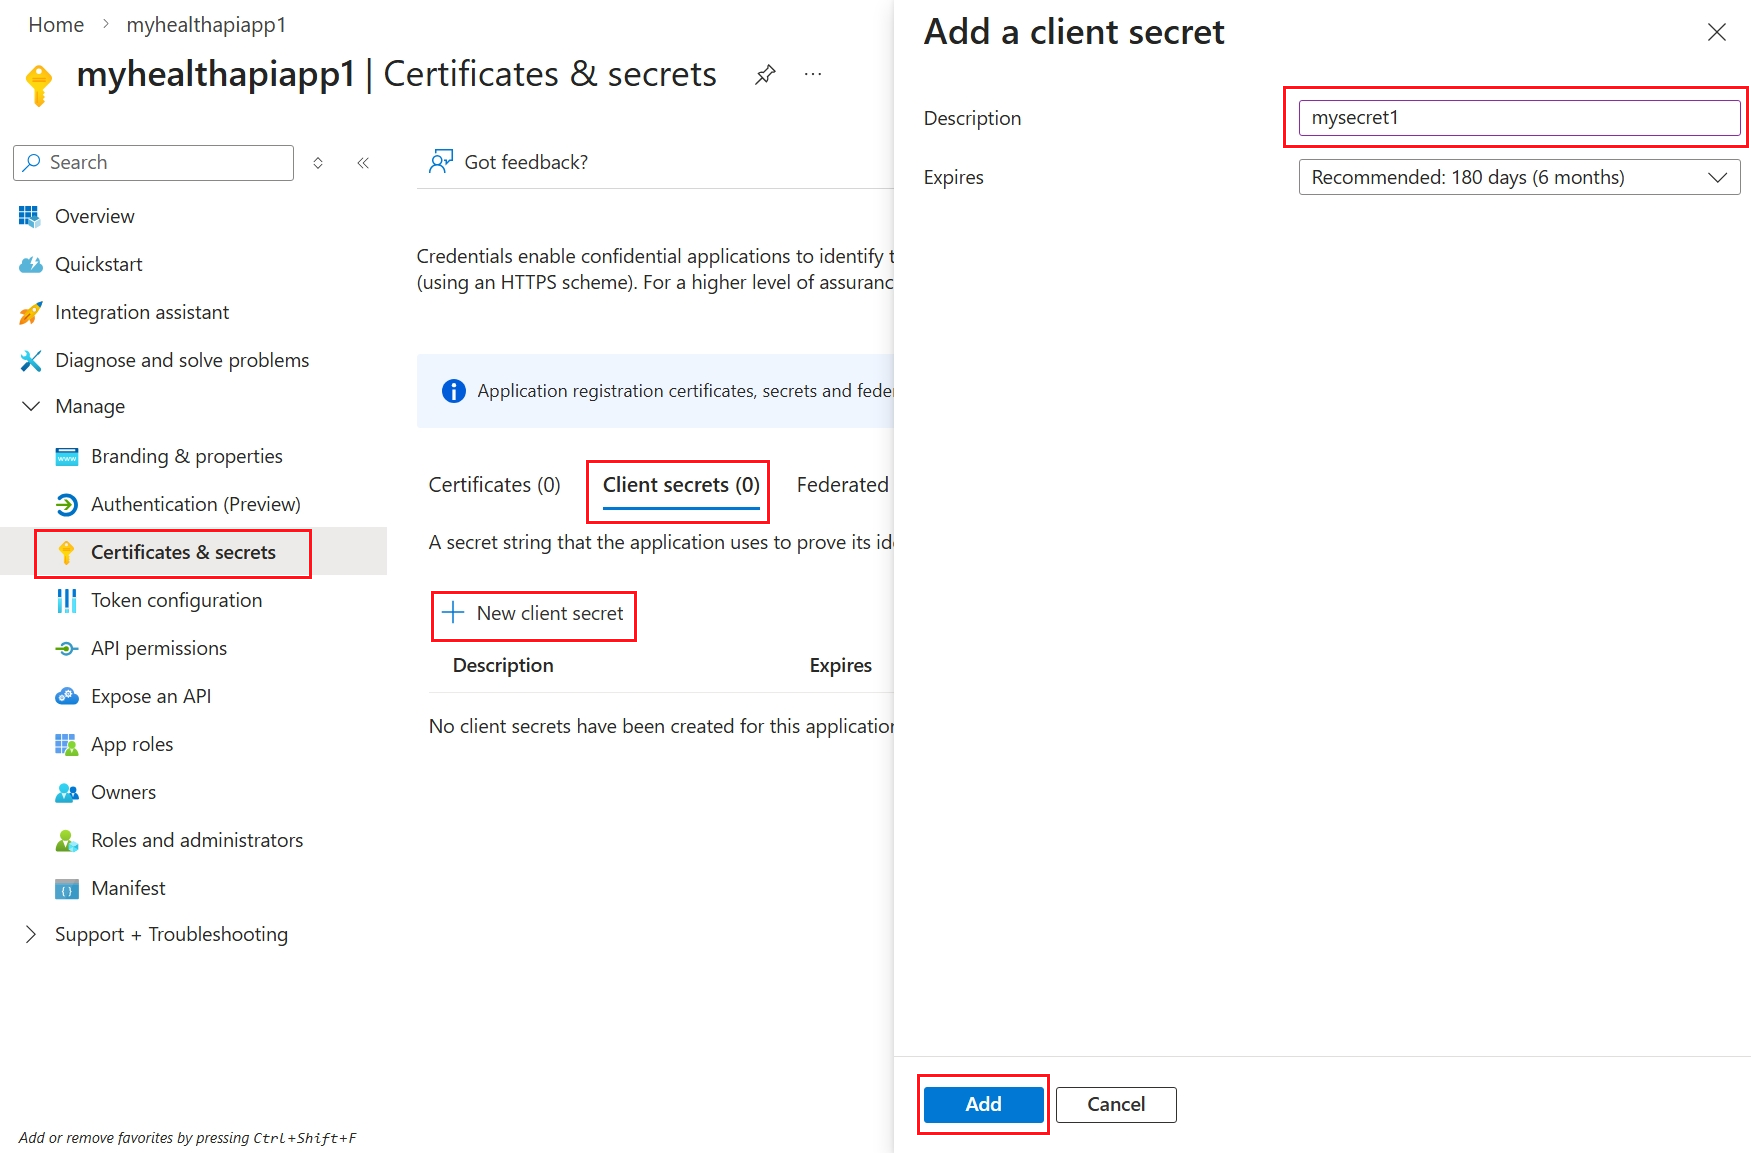
Gå till Certifikat och hemligheter>Klienthemligheter.
Välj Ny klienthemlighet.
I Lägg till en klienthemlighet anger du en Beskrivning.
Acceptera det rekommenderade 180-dagarsvärdet i fältet Upphör att gälla eller välj ett annat värde i listan.
Välj Lägg till.
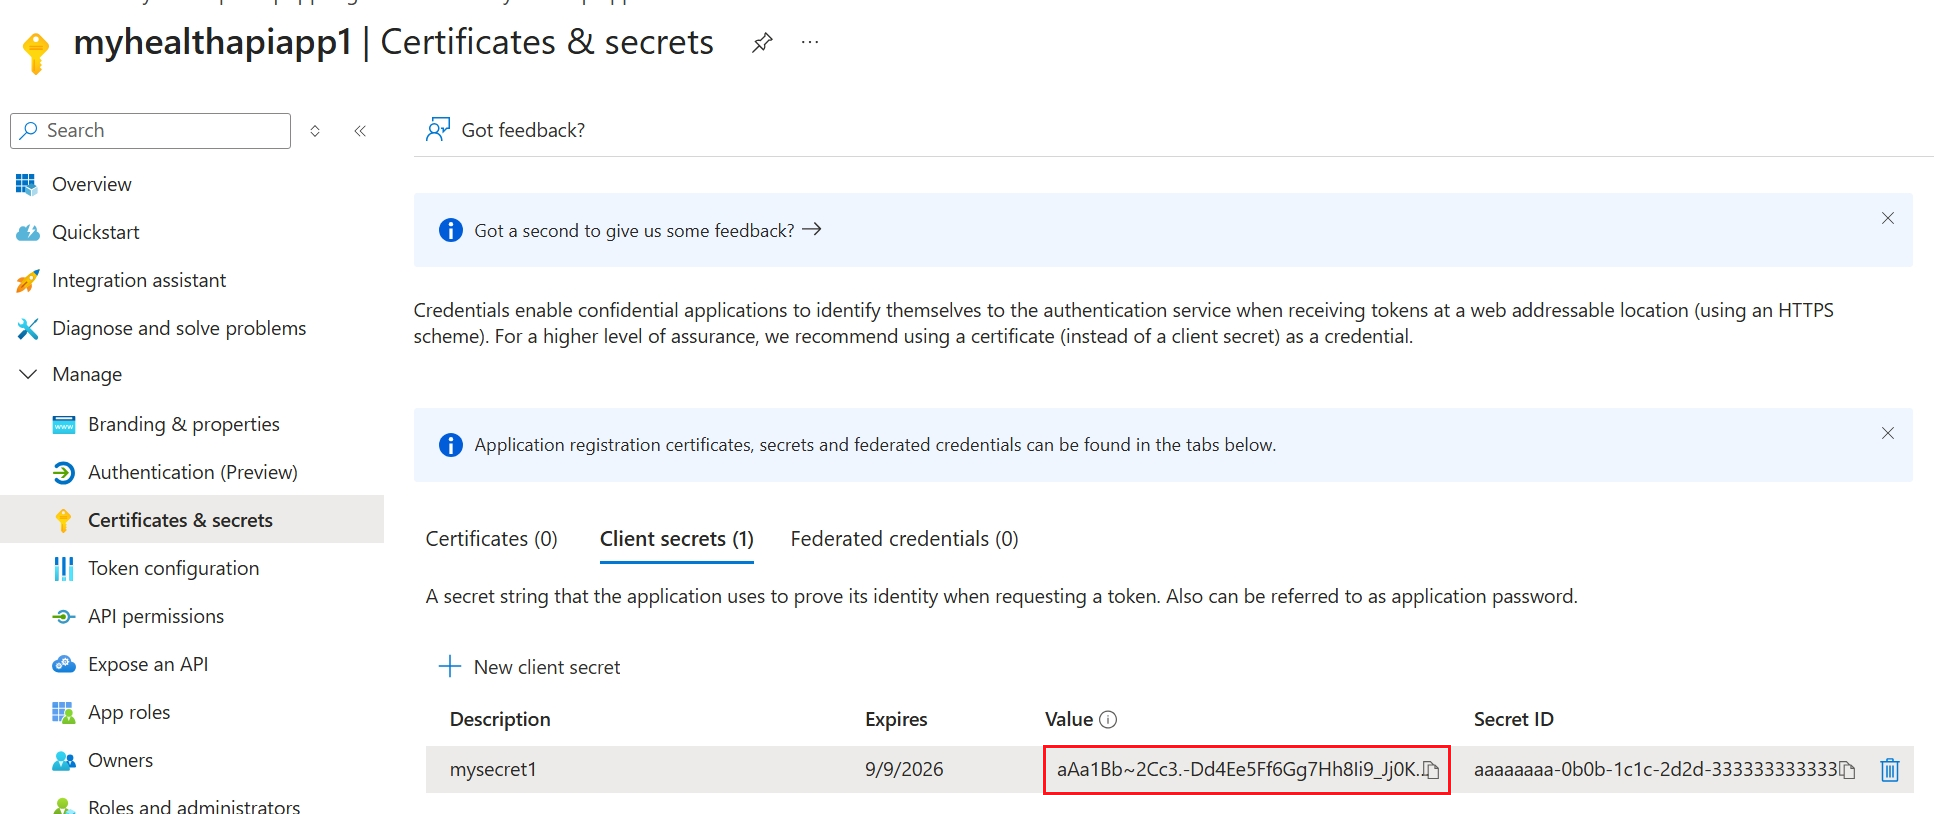
Kopiera det hemliga värdet genom att välja kopieringsknappen bredvid Värdet.
Kommentar
Det är viktigt att du sparar det hemliga värdet, inte det hemliga ID:t.
Du kan också ladda upp ett certifikat (offentlig nyckel) och använda certifikat-ID:t, ett GUID-värde som är associerat med certifikatet. I testsyfte kan du skapa ett självsignerat certifikat med hjälp av verktyg som PowerShell-kommandot New-SelfSignedCertificateoch sedan exportera certifikatet från certifikatarkivet. Mer information finns i Skapa ett självsignerat offentligt certifikat för att autentisera ditt program.
API-behörigheter för DICOM- och FHIR-tjänster
Om du vill tillåta klientprogrammet att komma åt FHIR- och DICOM-tjänsterna måste du lägga till API-behörigheter. Vilka behörigheter som krävs beror på ditt programscenario och vilken tjänst du vill komma åt.
Följande steg krävs för DICOM-tjänsten.
Välj API-behörigheter.

Välj Lägg till behörighet.
Om du använder Azure Health Data Services lägger du till en behörighet till DICOM-tjänsten genom att söka efter Azure API för DICOM under API:er som min organisation använder.

Sökresultatet för Azure API för DICOM visas bara om du redan har distribuerat DICOM-tjänsten på arbetsytan.
Om du refererar till ett annat resursprogram väljer du din DICOM API-resursapplikationregistrering som du skapade tidigare under API:er i min organisation.
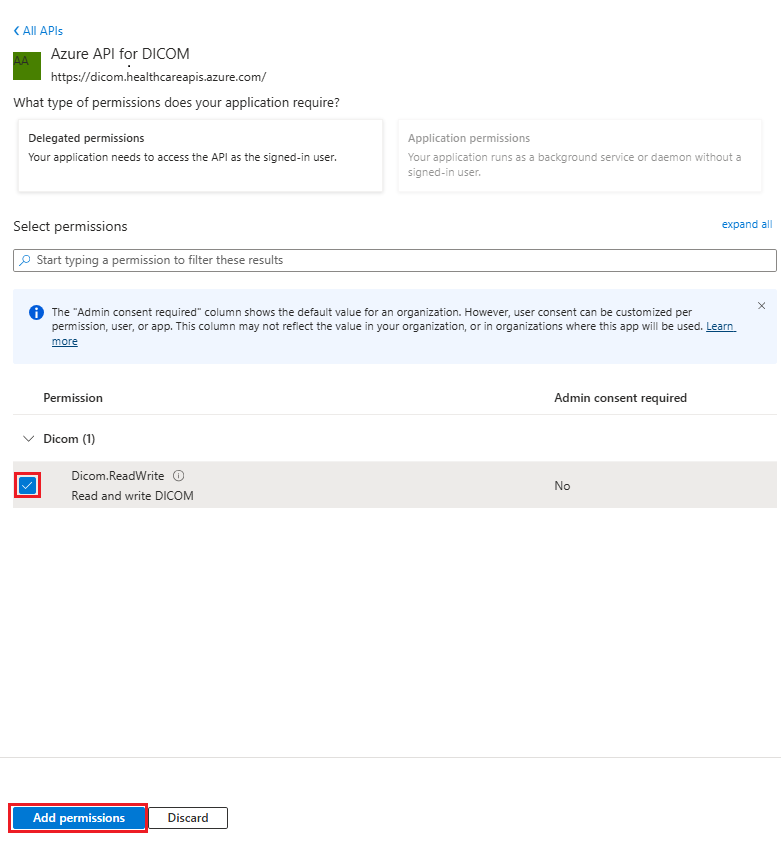
Välj omfång (behörigheter) som det konfidentiella klientprogrammet ber om för en användares räkning. Välj Dicom.ReadWrite och välj sedan Lägg till behörigheter.


Om du använder Azure Health Data Services är det valfritt att lägga till API-behörigheter i FHIR-tjänsten eftersom FHIR-tjänsten stöder både användardelad behörighet och programbehörighet. Om ditt programscenario kräver programbehörighet, som används när programmet körs utan en inloggad användare, söker du efter Azure API för FHIR under API:er som min organisation använder och väljer sedan de behörigheter som krävs.
Kommentar
Använd grant_type för client_credentials när du hämtar en åtkomsttoken för FHIR-tjänsten genom verktyg som REST Client. Mer information finns i Komma åt Azure Health Data Services med hjälp av REST-klienttillägget i Visual Studio Code.
Använd
grant_typeavclient_credentialsellerauthentication_codenär du hämtar en åtkomsttoken för DICOM-tjänsten. Mer information finns i Använda DICOM med cURL.