Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Wskazówka
Czy wiesz, że możesz bezpłatnie wypróbować funkcje w Microsoft Defender Office 365 Plan 2? Użyj 90-dniowej wersji próbnej usługi Ochrona usługi Office 365 w usłudze Defender w centrum wersji próbnej portalu Microsoft Defender. Dowiedz się, kto może zarejestrować się i zapoznać się z warunkami wersji próbnej w witrynie Try Ochrona usługi Office 365 w usłudze Microsoft Defender.
W tym artykule opisano sposób wyświetlania i pobierania raportów zabezpieczeń poczty e-mail w portalu Microsoft Defender w celu monitorowania skuteczności funkcji ochrony poczty e-mail w organizacji.
Wszystkie organizacje platformy Microsoft 365 mają raporty pokazujące, jak funkcje zabezpieczeń poczty e-mail chronią Organizację. Jeśli masz niezbędne uprawnienia, możesz wyświetlać i pobierać te raporty zgodnie z opisem w tym artykule.
Raporty są dostępne w portalu Microsoft Defender pod adresem https://security.microsoft.com na stronie Raporty dotyczące poczty e-mail i współpracy w obszarze Raporty>Poczta e-mail i współpraca>Raporty dotyczące poczty e-mail i współpracy. Lub aby przejść bezpośrednio do strony Raporty dotyczące poczty e-mail i współpracy, użyj https://security.microsoft.com/emailandcollabreport.
Informacje podsumowujące dla każdego raportu są dostępne na stronie. Zidentyfikuj raport, który chcesz wyświetlić, a następnie wybierz pozycję Wyświetl szczegóły dla tego raportu.
W poniższych sekcjach opisano raporty zabezpieczeń poczty e-mail dostępne we wszystkich organizacjach Microsoft 365 ze skrzynkami pocztowymi Exchange Online.
Uwaga
Niektóre raporty na stronie Raporty dotyczące poczty e-mail i współpracy są dostępne wyłącznie w usłudze Microsoft Defender dla Office 365. Aby uzyskać informacje o tych raportach, zobacz Wyświetlanie raportów usługi Ochrona usługi Office 365 w usłudze Defender w portalu Microsoft Defender.
Raporty powiązane z przepływem poczty znajdują się teraz w centrum administracyjnym programu Exchange. Aby uzyskać więcej informacji na temat tych raportów, zobacz Raporty przepływu poczty w nowym centrum administracyjnym programu Exchange.
Link do tych raportów jest dostępny w portalu Defender pod adresem Raporty>Poczta e-mail i współpraca>Raporty dotyczące poczty e-mail i współpracy>Raporty przepływu poczty programu Exchange, który prowadzi do https://admin.exchange.microsoft.com/#/reports/mailflowreportsmain.
Zmiany w raporcie zabezpieczeń poczty e-mail w portalu Microsoft Defender
Raporty zastąpione, przeniesione lub przestarzałe są opisane w poniższej tabeli.
Raport dotyczący przejętych kont użytkowników
Raport Użytkownicy, których bezpieczeństwo zostało naruszone , pokazuje liczbę kont użytkowników oznaczonych jako Podejrzane lub Ograniczone w ciągu ostatnich 7 dni. Konta w każdym z tych stanów są problematyczne, a nawet zagrożone. W przypadku częstego użycia raport umożliwia wykrywanie skoków, a nawet trendów na podejrzanych lub ograniczonych kontach. Aby uzyskać więcej informacji na temat użytkowników, którzy naruszyli bezpieczeństwo, zobacz Odpowiadanie na naruszone konto e-mail.
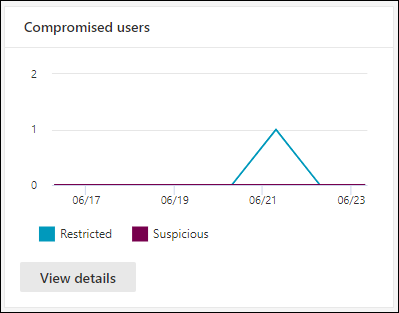
Widok agregacji przedstawia dane z ostatnich 90 dni, a widok szczegółów przedstawia dane z ostatnich 30 dni.
Na stronie Raporty dotyczące poczty e-mail i współpracy w witrynie https://security.microsoft.com/emailandcollabreport znajdź pozycję Użytkownicy, których konta przejęto, a następnie wybierz pozycję Wyświetl szczegóły. Aby przejść bezpośrednio do raportu, użyj polecenia https://security.microsoft.com/reports/CompromisedUsers.
Na stronie Użytkownicy, którzy naruszyli bezpieczeństwo, na wykresie przedstawiono następujące informacje dotyczące określonego zakresu dat:
- Ograniczone: Konto użytkownika zostało ograniczone do wysyłania wiadomości e-mail z powodu wysoce podejrzanych wzorców.
- Podejrzane: konto użytkownika wysłało podejrzaną wiadomość e-mail i istnieje ryzyko ograniczenia wysyłania wiadomości e-mail.
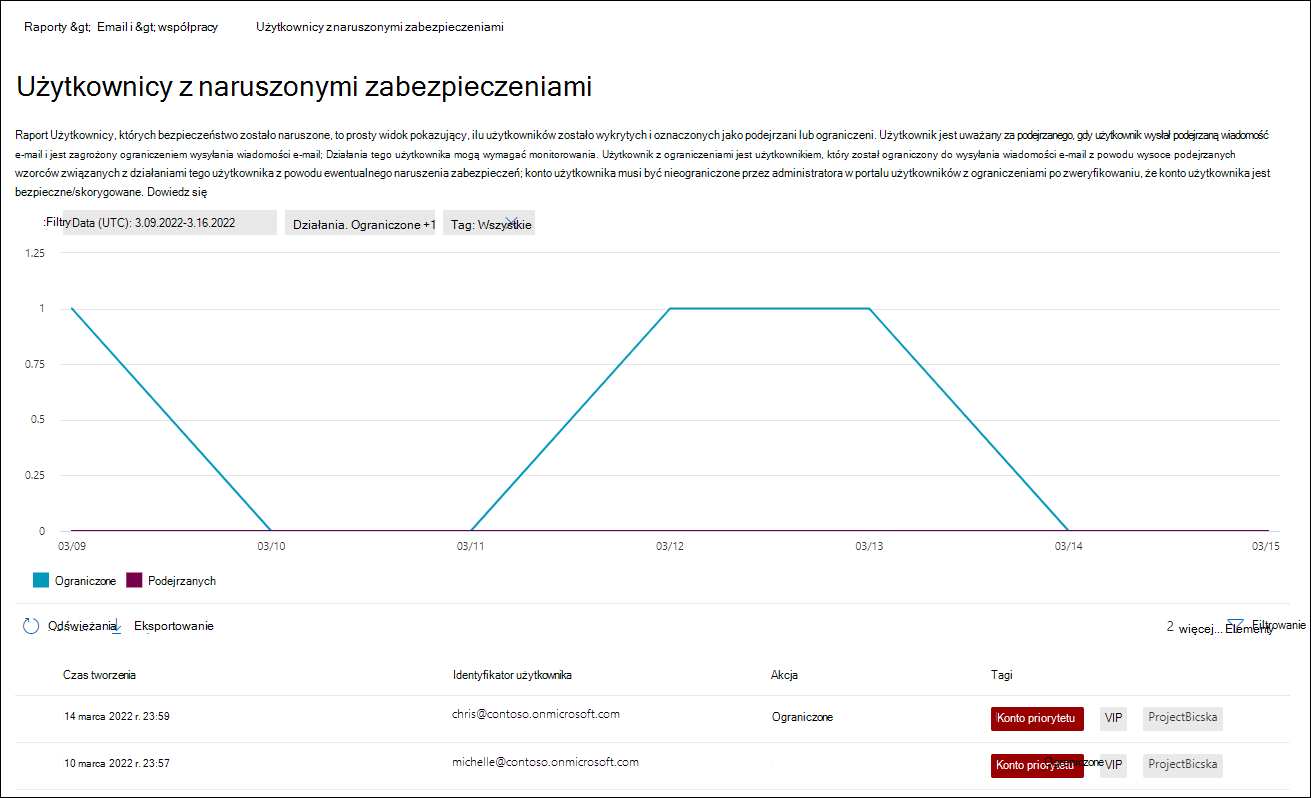
Poniższa tabela szczegółów przedstawia następujące informacje:
- Czas tworzenia
- Identyfikator użytkownika
- Akcja
- Tagi: Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Wybierz  Filtruj, aby zmodyfikować raport i tabelę szczegółów, wybierając jedną lub więcej z następujących wartości w otwartym panelu wysuwanym:
- Data (UTC): data rozpoczęcia i data zakończenia.
- Działanie: Ograniczone lub podejrzane
- Tag: Pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz pozycję Konto priorytetowe. Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub  Wyczyść filtry.
Na stronie Użytkownicy, których bezpieczeństwo zostało naruszone, są dostępne akcje  Tworzenie harmonogramu,
 Raportu żądania i Eksportu.
Raport reguły przepływu poczty w programie Exchange
Uwaga
Raport dotyczący reguł transportu programu Exchange jest teraz dostępny w EAC. Aby uzyskać więcej informacji, zobacz Raport reguł transportu w nowym centrum administracyjnym programu Exchange.
Przekazywanie raportu
Uwaga
Raport przekierowywania jest teraz dostępny w centrum administracyjnym EAC. Aby uzyskać więcej informacji, zobacz Raport dotyczący wiadomości przekazywanych automatycznie w nowym EAC.
Raport o stanie przepływu poczty
Raport o stanie przepływu poczty to inteligentny raport zawierający informacje o przychodzącej i wychodzącej wiadomości e-mail, wykrywaniu spamu, złośliwym oprogramowaniu, wiadomości e-mail identyfikowanej jako "dobra" oraz informacje o dozwolonej lub zablokowanej wiadomości e-mail na brzegu. Ten raport jest jedynym raportem zawierającym informacje o ochronie krawędzi. Raport pokazuje, ile wiadomości e-mail zostaje zablokowanych, zanim trafią do usługi w celu sprawdzenia w Microsoft 365.
Wskazówka
Jeśli wiadomość zostanie wysłana do pięciu adresatów, zliczmy ją jako pięć różnych wiadomości, a nie jedną wiadomość.
Raport o stanie przepływu poczty przedstawia podstawowe zagrożenie odpowiedzialne za blokowanie lub ograniczanie komunikatów. Wykrywanie zagrożeń lub wykrywanie w czasie rzeczywistym oraz zaawansowane wyszukiwanie zagrożeń w usłudze Ochrona usługi Office 365 w usłudze Defender Plan 2 pokazują podstawowe i pomocnicze zagrożenia odpowiedzialne za blokowanie lub ograniczanie komunikatów. Niezgodność lub wielokrotne zliczanie tego samego elementu nie powoduje zwiększenia liczby komunikatów w tych innych funkcjach raportowania. Zwiększona liczba komunikatów jest wynikiem wyświetlania wszystkich wykrytych zagrożeń w tym samym czasie.
Łączna liczba wiadomości w raporcie o stanie przepływu poczty może być również większa niż liczba wiadomości w następujących lokalizacjach z powodu działania funkcji automatycznego usuwania w chwili zerowej (ZAP):
- Eksplorator zagrożeń lub wykrywanie w czasie rzeczywistym.
- Tabela szczegółów raportu o stanie ochrony przed zagrożeniami.
- Dane wyjściowe z poleceń cmdlet Get-MailDetailATPReport lub Get-MailTrafficATPReport w programie Exchange Online PowerShell.
Zap usuwa wiadomości ze skrzynek pocztowych po dostarczeniu, więc działanie ZAP nie wpływa na liczbę komunikatów w raporcie o stanie przepływu poczty. Działanie ZAP ma wpływ na liczbę komunikatów w Eksploratorze zagrożeń lub wykrywaniu w czasie rzeczywistym. W usłudze Defender dla platformy Office 365 użyj raportu działań po dostarczeniu, aby zrozumieć cykl życia funkcji ZAP w przypadku wiadomości w organizacji.
Na stronie Email & raporty współpracy pod adresem https://security.microsoft.com/emailandcollabreportznajdź podsumowanie stanu przepływu poczty, a następnie wybierz pozycję Wyświetl szczegóły. Aby przejść bezpośrednio do raportu, użyj polecenia https://security.microsoft.com/reports/mailflowStatusReport.
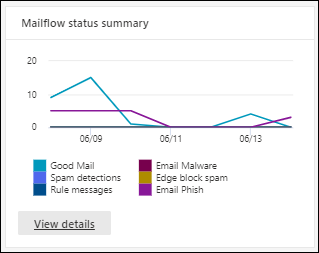
Dostępne widoki w raporcie o stanie przepływu poczty są opisane w poniższych podsekcjach.
Widok typów dla raportu o stanie przepływu poczty
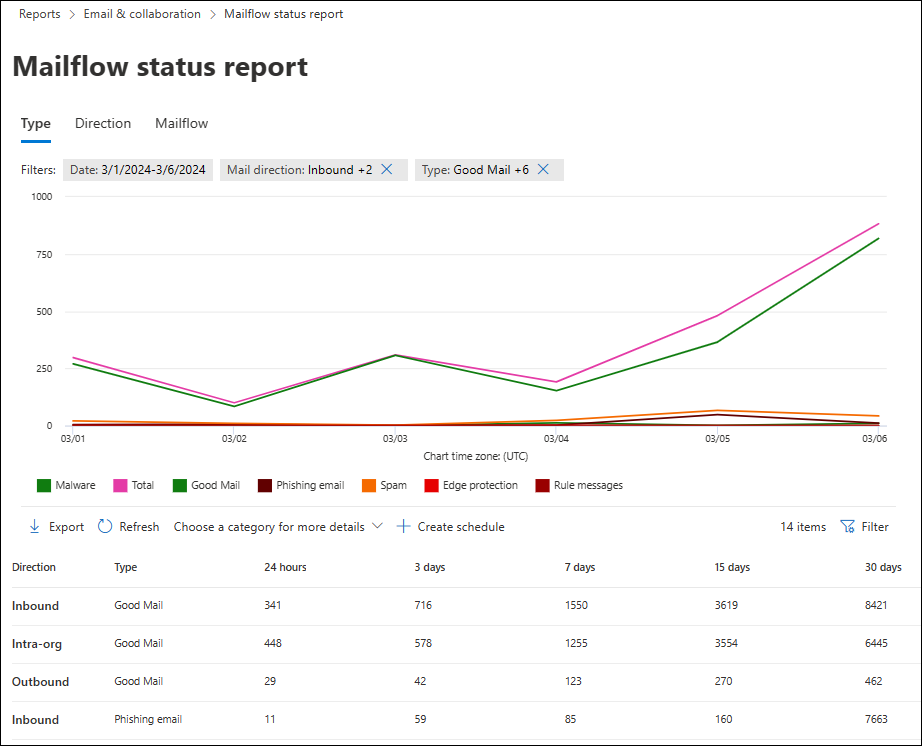
Na stronie Raport o stanie przepływu poczty domyślnie jest zaznaczona karta Typ . Na wykresie przedstawiono następujące informacje dotyczące określonego zakresu dat:
- Złośliwe oprogramowanie: Email zablokowane jako złośliwe oprogramowanie przez różne filtry.
- Suma
- Prawidłowa wiadomość e-mail: Wiadomość e-mail uznana za niespamową lub dozwoloną zgodnie z zasadami użytkownika albo organizacji.
- Wiadomość phishingowa: Wiadomość e-mail zablokowana jako phishing przez różne filtry.
- Spam: Email zablokowany jako spam przez różne filtry.
- Ochrona brzegowa: Wiadomość e-mail została odrzucona na brzegu/na granicy sieci przed sprawdzeniem przez usługę Microsoft 365.
- Komunikaty reguł: Wiadomość e-mail poddana kwarantannie przez reguły przepływu poczty (zwane również regułami transportu).
- Zapobieganie utracie danych: Email poddane kwarantannie przez zasady ochrony przed utratą danych (DLP).
Poniższa tabela szczegółów przedstawia następujące informacje:
- Kierunek
- Typ
- 24 godziny
- 3 dni
- 7 dni
- 15 dni
- 30 dni
Wybierz Filtruj, aby zmodyfikować raport i tabelę szczegółów, wybierając jedną lub więcej z następujących wartości w otwartym panelu wysuwanym:
- Data (UTC): data rozpoczęcia i data zakończenia.
- Kierunek poczty: Wybierz pozycje Przychodząca, Wychodząca i Wewnątrz organizacji.
-
Typ: Wybierz co najmniej jedną z następujących wartości:
- Dobra poczta
- Złośliwego oprogramowania
- Spam
- Ochrona krawędzi
- Komunikaty reguł
- Poczta e-mail wyłudzająca informacje
- Zapobieganie utracie danych
- Domena: wybierz pozycję Wszystkie lub zaakceptowaną domenę.
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Na karcie Typ wybierz Wybierz kategorię, aby uzyskać więcej szczegółów, aby wyświetlić więcej informacji:
- Wiadomość e-mail typu phishing: ta opcja przenosi do Widoku danych według: Phish w wiadomości e-mail > oraz podziału wykresu według technologii wykrywania w raporcie o stanie ochrony przed zagrożeniami.
- Złośliwe oprogramowanie w wiadomości e-mail: ten wybór powoduje wyświetlenie danych według Email > podział złośliwego oprogramowania i wykresu według technologii wykrywania w raporcie o stanie ochrony przed zagrożeniami.
- Wykrywanie spamu: ten wybór umożliwia wyświetlenie danych według Email > podział spamu i wykresu według technologii wykrywania w raporcie o stanie ochrony przed zagrożeniami.
Na karcie Typ są dostępne akcje Tworzenie harmonogramu i Eksportuj.
Widok kierunkowy dla raportu stanu przepływu poczty
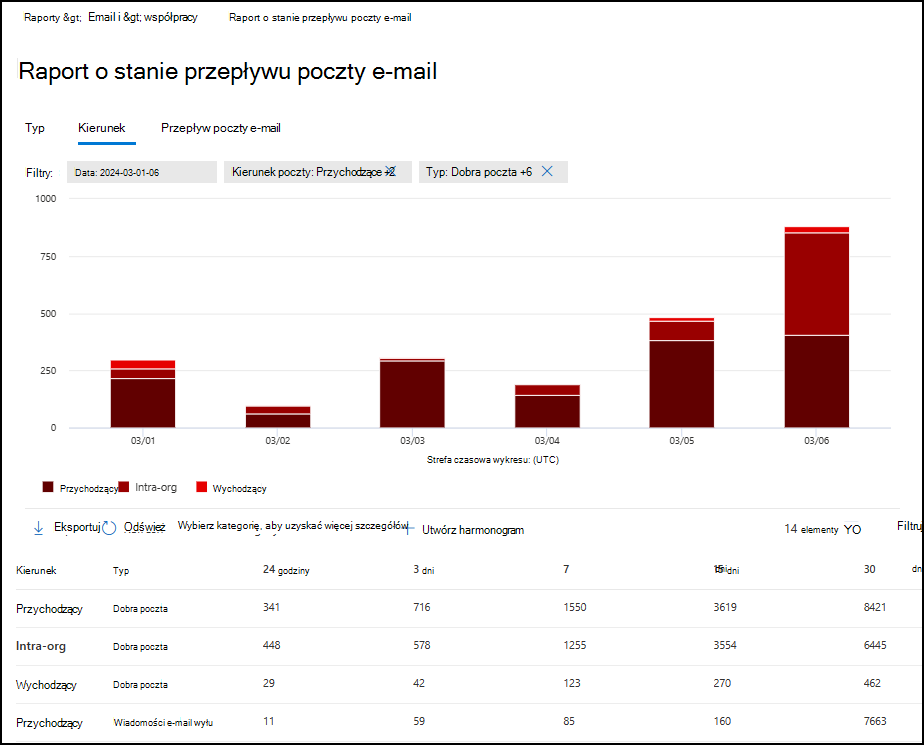
Na karcie Kierunek na wykresie przedstawiono następujące informacje dotyczące określonego zakresu dat:
- Przychodzące
- Wewnątrz organizacji
- Wychodzące
Wybierz Filtruj, aby zmodyfikować raport i tabelę szczegółów, wybierając jedną lub więcej z następujących wartości w otwartym panelu wysuwanym:
Data (UTC): data rozpoczęcia i data zakończenia.
Uwaga
Aby wyświetlić dane dla określonej daty, użyj dnia po. Aby na przykład wyświetlić dane z 10 stycznia, użyj 11 stycznia w filtrze. Dzisiejsze dane są dostępne do filtrowania jutro.
Dane raportu przez kilka dni są aktualizowane w sposób ciągły, więc tym dłużej czekasz na uruchomienie raportu, tym bardziej stabilna jest liczba komunikatów i klasyfikacje. Na przykład aby uzyskać pełne dane tygodniowe od niedzieli 10. dnia miesiąca do soboty 17., uruchom raport w piątek 23. dnia miesiąca. Ten sam raport uruchomiony w niedzielę 18 lub wtorek 20 może zawierać nieco inną liczbę komunikatów i klasyfikacje.
Kierunek poczty: Wybierz pozycje Przychodząca, Wychodząca i Wewnątrz organizacji.
Typ: Wybierz co najmniej jedną z następujących wartości:
- Dobra poczta
- Złośliwego oprogramowania
- Spam
- Ochrona krawędzi
- Komunikaty reguł
- Poczta e-mail wyłudzająca informacje
- Zapobieganie utracie danych: Email poddane kwarantannie przez zasady ochrony przed utratą danych (DLP).
Domena: wybierz pozycję Wszystkie lub zaakceptowaną domenę.
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Na karcie Wskazówki wybierz Wybierz kategorię, aby uzyskać więcej informacji, aby zobaczyć więcej informacji:
- Wiadomość e-mail typu phishing: ta opcja przenosi do Widoku danych według: Phish w wiadomości e-mail > oraz podziału wykresu według technologii wykrywania w raporcie o stanie ochrony przed zagrożeniami.
- Złośliwe oprogramowanie w wiadomości e-mail: ten wybór powoduje wyświetlenie danych według Email > podział złośliwego oprogramowania i wykresu według technologii wykrywania w raporcie o stanie ochrony przed zagrożeniami.
- Wykrywanie spamu: ten wybór umożliwia wyświetlenie danych według Email > podział spamu i wykresu według technologii wykrywania w raporcie o stanie ochrony przed zagrożeniami.
Na karcie Kierunek są dostępne akcje Tworzenie harmonogramu i Eksportuj.
Widok przepływu poczty dla raportu o stanie przepływu poczty
Na karcie Przepływ poczty pokazano, jak funkcje ochrony przed zagrożeniami poczty e-mail firmy Microsoft filtruje przychodzące i wychodzące wiadomości e-mail w organizacji. Ten widok używa diagramu przepływu poziomego (znanego jako diagram Sankey ), aby podać szczegółowe informacje na temat łącznej liczby wiadomości e-mail i wpływu funkcji ochrony przed zagrożeniami na tę liczbę.
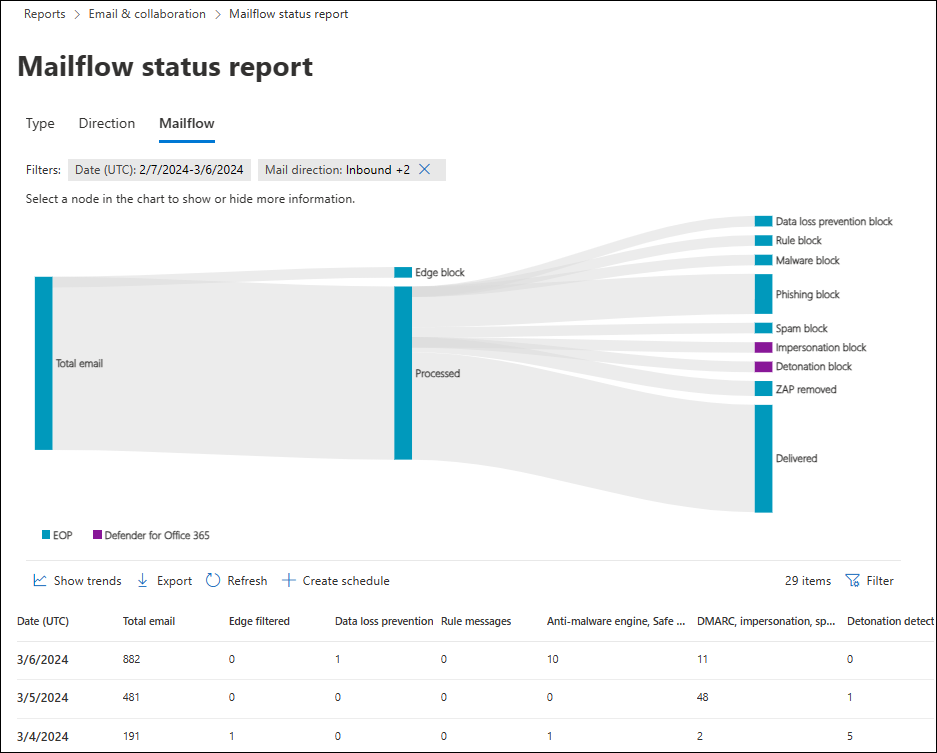
Widok agregujący i widok tabeli szczegółów umożliwiają filtrowanie przez 90 dni.
Diagram składa się z następujących poziomych pasm:
- Łączny przedział wiadomości e-mail : ta wartość jest zawsze wyświetlana jako pierwsza.
-
Blok brzegowy i przetworzone pasmo:
- Blokowanie na brzegu sieci: Komunikaty filtrowane na brzegu sieci i oznaczane jako funkcja Edge Protection.
- Przetworzone: komunikaty obsługiwane przez stos filtrowania.
- Zespół wyników:
- Blok zapobiegania utracie danych
- Blok reguł: wiadomości poddane kwarantannie przez reguły przepływu poczty programu Exchange (reguły transportu).
- Blok złośliwego oprogramowania: komunikaty zidentyfikowane jako złośliwe oprogramowanie.*
- Blok wyłudzania informacji: komunikaty zidentyfikowane jako wyłudzanie informacji.*
- Blok spamu: wiadomości zidentyfikowane jako spam.*
- Blok personifikacji: komunikaty wykryte jako personifikacja użytkownika lub personifikacja domeny w usłudze Defender dla Office 365.*
- Blok detonacji: komunikaty wykryte podczas detonacji pliku lub adresu URL za pomocą zasad bezpiecznych załączników lub zasad bezpiecznych linków w usłudze Ochrona usługi Office 365 w usłudze Defender.*
- Wiadomości usunięte przez funkcję ZAP: wiadomości usunięte przez automatyczne czyszczenie po dostarczeniu (ZAP).*
- Dostarczone: Wiadomości dostarczone do użytkowników w wyniku zastosowania reguły zezwalającej.*
Po umieszczeniu wskaźnika myszy na pasmie poziomym na diagramie zostanie wyświetlona liczba powiązanych komunikatów.
* Jeśli wybierzesz ten element, diagram zostanie rozszerzony, aby wyświetlić więcej szczegółów. Opis każdego elementu w węzłach rozwiniętych można znaleźć w temacie Technologie wykrywania.
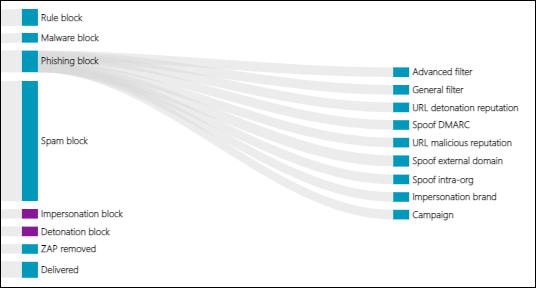
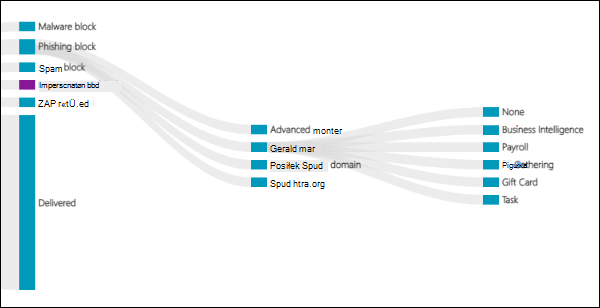
W usłudze Ochrona usługi Office 365 w usłudze Defender, jeśli wybierzesz Blokowanie wyłudzania informacji>Filtr ogólny, zostaną wyświetlone wyniki klasyfikacji zagrożeń. Aby uzyskać więcej informacji, zobacz Klasyfikacja zagrożeń w Microsoft Defender dla Office 365.
Poniższa tabela szczegółów przedstawia następujące informacje:
- Data (UTC)
- Łączna liczba wiadomości e-mail
- Filtrowanie krawędzi
- Komunikaty reguł
- Mechanizm ochrony przed złośliwym oprogramowaniem, Bezpieczne załączniki, filtrowane przez regułę
- Podszywanie się DMARC, fałszowanie, phishing filtrowane
- Wykrywanie detonacji
- Przefiltrowane przez filtr antyspamowy
- Usunięto ZAP
- Komunikaty, w których nie wykryto zagrożeń
Wybierz wiersz w tabeli szczegółów, aby wyświetlić kolejny podział liczby wiadomości e-mail w wyświetlonym wysuwnym oknie szczegółów.
Wybierz Filtruj, aby zmodyfikować raport i tabelę szczegółów, wybierając jedną lub więcej z następujących wartości w otwartym panelu wysuwanym:
- Data (UTC)Data rozpoczęcia i data zakończenia.
- Kierunek poczty: Wybierz pozycje Przychodząca, Wychodząca i Wewnątrz organizacji.
- Domena: wybierz pozycję Wszystkie lub zaakceptowaną domenę.
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Na karcie Przepływ poczty wybierz pozycję  Pokaż trendy, aby zobaczyć wykresy trendów w otwartym wysuwanym okienku Trendy przepływu poczty.
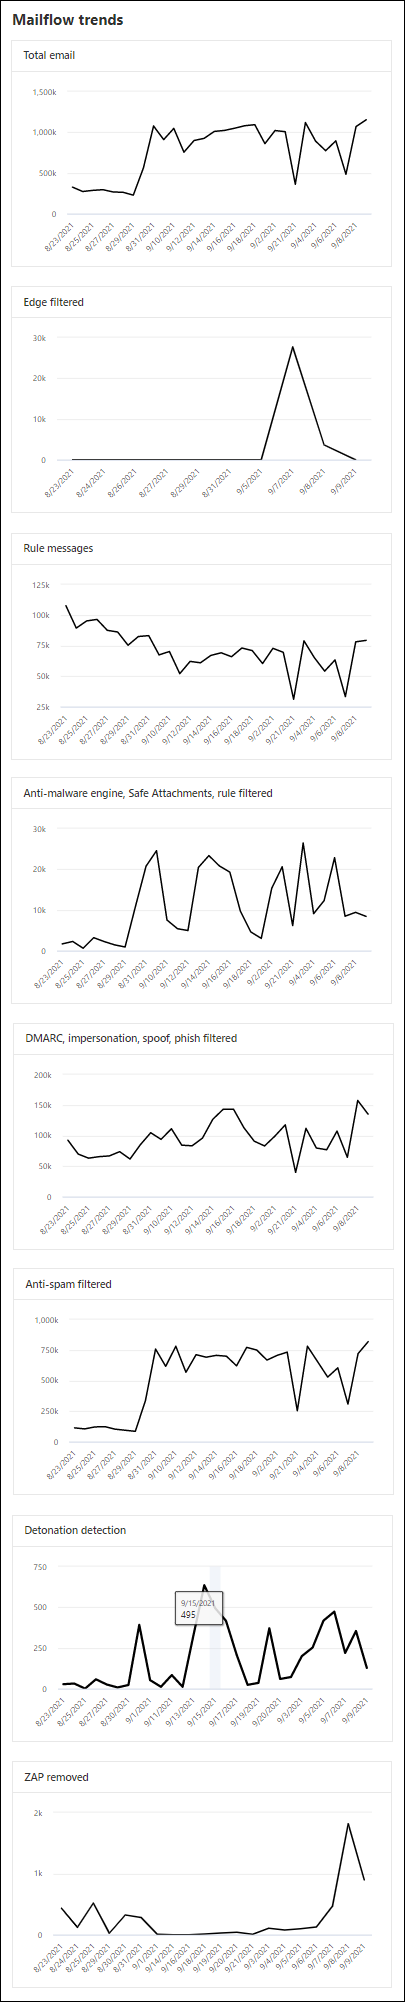
Na karcie Przepływ poczty jest dostępna akcja Eksportuj .
Raport wykrywania złośliwego oprogramowania
Uwaga
Raport wykrywania złośliwego oprogramowania jest przestarzały. Te same informacje są dostępne w raporcie o stanie ochrony przed zagrożeniami.
Raport opóźnienia poczty
Raport opóźnienia poczty w usłudze Ochrona usługi Office 365 w usłudze Defender zawiera informacje na temat opóźnienia dostarczania i detonacji poczty w organizacji. Aby uzyskać więcej informacji, zobacz Raport opóźnienia poczty.
Raport działań po dostarczeniu
Raport Działania po dostarczeniu jest dostępny tylko w organizacjach korzystających z Ochrona usługi Office 365 w usłudze Microsoft Defender Plan 2. Aby uzyskać informacje o raporcie, zobacz Raport działań po dostarczeniu.
Raport dotyczący wykrywania spamu
Uwaga
Raport wykrywania spamu jest przestarzały. Te same informacje są dostępne w raporcie o stanie ochrony przed zagrożeniami.
Raport dotyczący wykrywania fałszowania
Raport Wykrywanie fałszowania zawiera informacje o komunikatach zablokowanych lub dozwolonych z powodu fałszowania. Aby uzyskać więcej informacji na temat fałszowania, zobacz Ochrona przed fałszowaniem.
Zagregowane i szczegółowe widoki raportu umożliwiają filtrowanie przez 90 dni.
Uwaga
Najnowsze dostępne dane w raporcie mają od 3 do 4 dni.
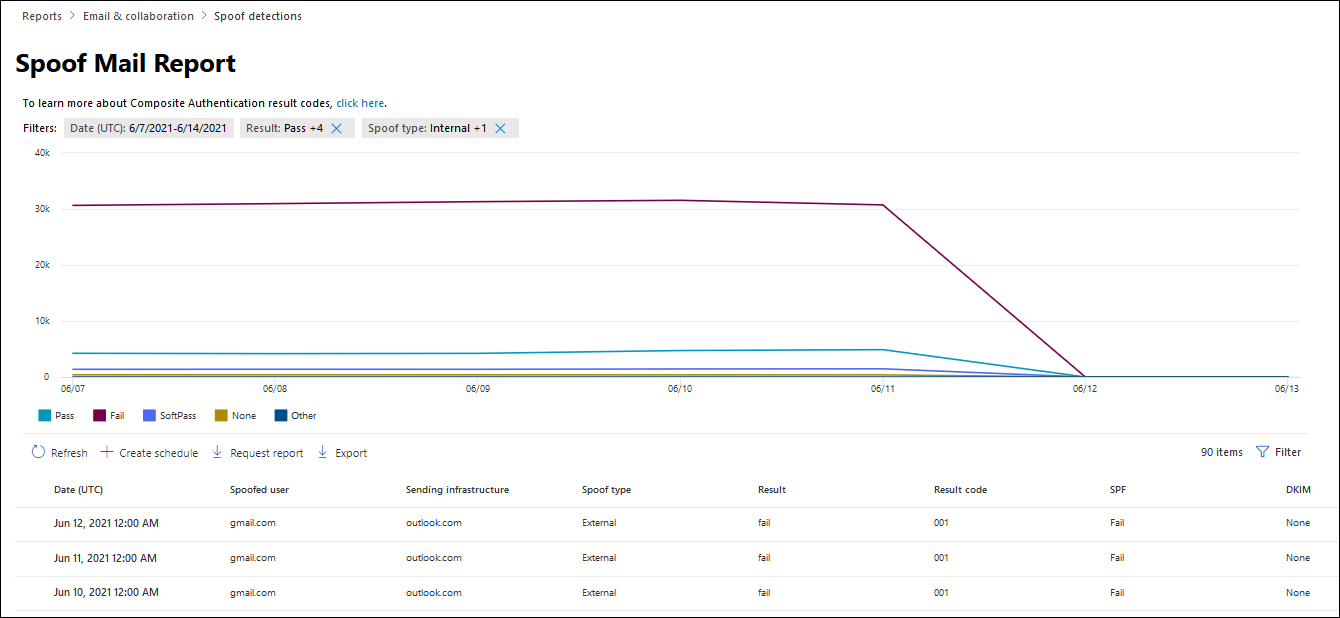
Na stronie Raporty dotyczące poczty e-mail i współpracyhttps://security.microsoft.com/emailandcollabreport, znajdź pozycję Wykrycia podszywania się, a następnie wybierz Wyświetl szczegóły. Aby przejść bezpośrednio do raportu, użyj polecenia https://security.microsoft.com/reports/SpoofMailReport.
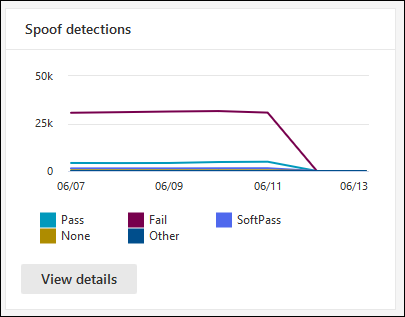
Na wykresie przedstawiono następujące informacje:
- Zaliczone
- Nie
- SoftPass
- Brak
- Inne
Zatrzymaj kursor na dzień (punkt danych) na wykresie, aby zobaczyć, ile sfałszowanych komunikatów zostało wykrytych i dlaczego.
Poniższa tabela szczegółów przedstawia następujące informacje:
Data
Sfałszowany użytkownik
Infrastruktura wysyłkowa
Typ podszywania się
Result (Wynik)
Kod wyniku
SPF
DKIM
DMARC
Liczba komunikatów
Aby wyświetlić wszystkie kolumny, prawdopodobnie trzeba wykonać co najmniej jeden z następujących kroków:
- Przewijaj poziomo w przeglądarce internetowej.
- Zawęź szerokość odpowiednich kolumn.
- Pomniejszyj w przeglądarce internetowej.
Aby uzyskać więcej informacji na temat kodów wyników uwierzytelniania złożonego, zobacz Nagłówki wiadomości antyspamowych.
Wybierz Filtruj, aby zmodyfikować raport i tabelę szczegółów, wybierając jedną lub więcej z następujących wartości w otwartym panelu wysuwanym:
- Data (UTC)Data rozpoczęcia i data zakończenia
-
Wynik:
- Zaliczone
- Nie
- SoftPass
- Brak
- Inne
- Typ fałszowania: wewnętrzny i zewnętrzny
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Na stronie Raport o sfałszowanych wiadomościach e-mail dostępne są akcje Utwórz harmonogram, Zażądaj raportu i Eksportuj.
Raport zgłoszeń
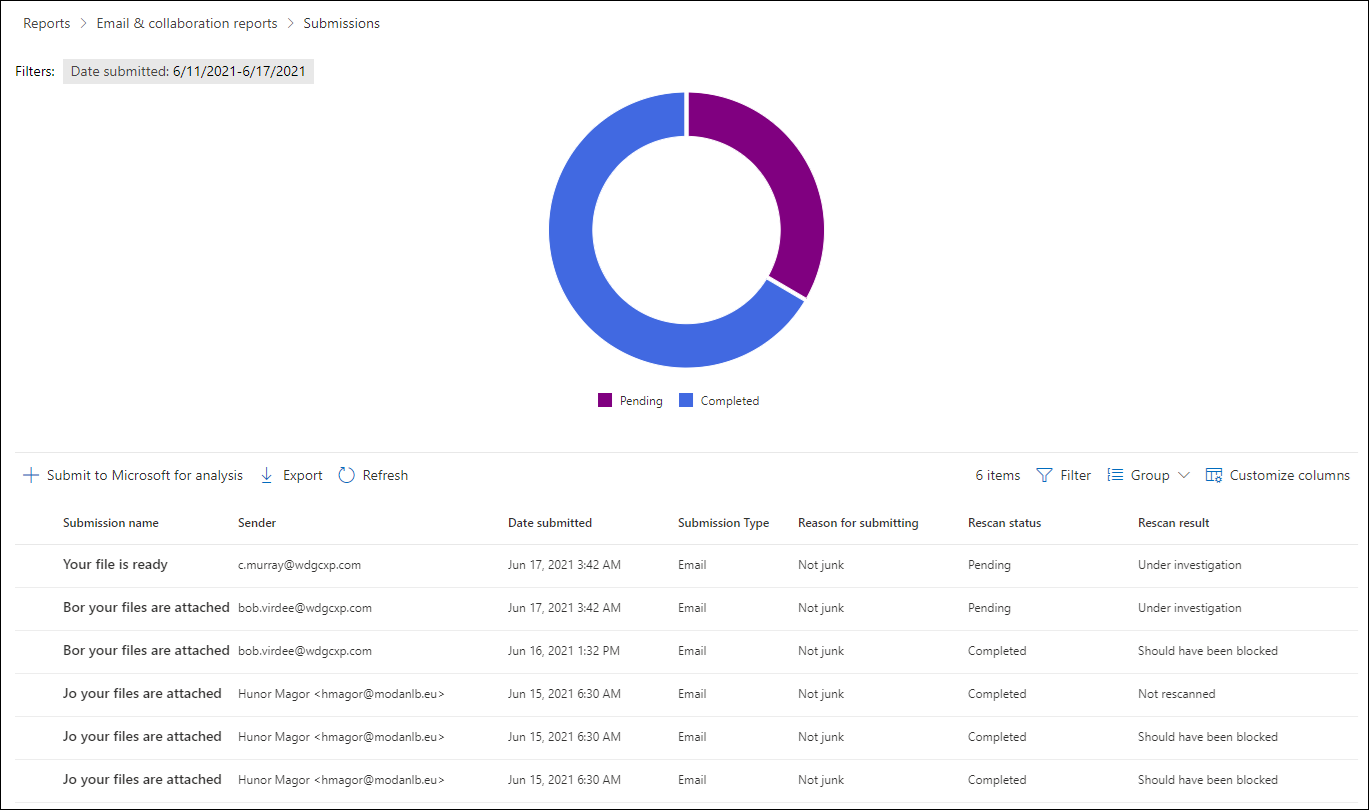
Raport Zgłoszenia pokazuje informacje o elementach, które administratorzy zgłosili firmie Microsoft do analizy z ostatnich 30 dni. Aby uzyskać więcej informacji o zgłoszeniach administratora, zobacz Jak za pomocą funkcji Zgłaszanie przez administratora przesyłać do firmy Microsoft podejrzany spam, wiadomości phishingowe, adresy URL i pliki.
Na stronie Raporty dotyczące poczty e-mail i współpracy pod adresem https://security.microsoft.com/emailandcollabreport znajdź pozycję Przesłania, a następnie wybierz opcję Wyświetl szczegóły. Aby przejść bezpośrednio do raportu, użyj polecenia https://security.microsoft.com/adminSubmissionReport.
Aby przejść bezpośrednio do strony Zgłoszenia w portalu Defender, wybierz pozycję Przejdź do zgłoszeń.
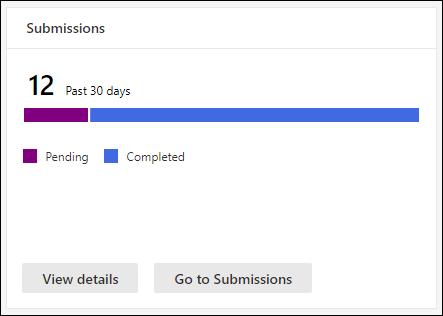
Na wykresie przedstawiono następujące informacje:
- Oczekujące
- Zakończone
Poniższa tabela szczegółów przedstawia te same informacje i zawiera te same dostępne akcje co na karcie Wiadomości e-mail na stronie Przesłane pod adresem https://security.microsoft.com/reportsubmission?viewid=email:
-
 Dostosowywanie kolumn
-
 Grupa
-
Przesyłanie do firmy Microsoft w celu analizy
Aby uzyskać więcej informacji, zobacz Wyświetlanie przesłanych wiadomości e-mail do firmy Microsoft przez administratora poczty e-mail.
Wybierz Filtruj, aby zmodyfikować raport i tabelę szczegółów, wybierając jedną lub więcej z następujących wartości w otwartym panelu wysuwanym:
- Data przesłania: data rozpoczęcia i data zakończenia
- Identyfikator przesyłania
- Identyfikator komunikatu sieci
- Nadawcy
- Odbiorca
- Nazwa przesyłania
- Przesłane przez
-
Przyczyna przesłania:
- Nie śmieci
- Wygląda na czystą
- Wydaje się podejrzane
- Phish
- Złośliwego oprogramowania
- Spam
-
Stan ponownego skanowania:
- Oczekujące
- Zakończone
- Tagi: wszystkie lub co najmniej jeden tag użytkownika.
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Na stronie Przesłane jest dostępna akcja Eksportuj .
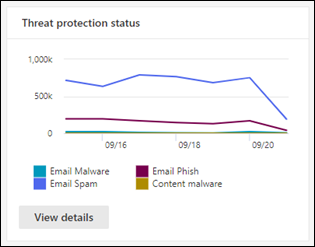
Raport o stanie ochrony przed zagrożeniami
Raport o stanie ochrony przed zagrożeniami jest dostępny we wszystkich organizacjach ze skrzynkami pocztowymi w chmurze oraz w organizacjach platformy Microsoft 365 z usługą Ochrona usługi Office 365 w usłudze Defender (dołączoną lub w subskrypcji dodatku). Raporty zawierają jednak różne dane. Na przykład organizacja platformy Microsoft 365 bez usługi Ochrona usługi Office 365 w usłudze Defender może wyświetlać informacje o złośliwym oprogramowaniu wykrytym w wiadomościach e-mail, ale nie informacje o złośliwych plikach wykrytych przez bezpieczne załączniki dla programów SharePoint, OneDrive i Microsoft Teams.
Raport zawiera liczbę wiadomości e-mail ze złośliwą zawartością. Przykład:
- Pliki lub adresy stron internetowych (URL) zablokowane przez mechanizm ochrony przed złośliwym oprogramowaniem.
- Pliki lub wiadomości, których dotyczy automatyczne czyszczenie po wykryciu zagrożenia (ZAP)
- Pliki lub wiadomości zablokowane przez funkcje usługi Ochrona usługi Office 365 w usłudze Defender: Safe Links, Safe Attachments i funkcje ochrony przed podszywaniem się w zasadach ochrony przed wyłudzaniem informacji.
Informacje zawarte w tym raporcie umożliwiają identyfikowanie trendów lub określanie, czy zasady organizacyjne wymagają dostosowania.
Wskazówka
Jeśli wiadomość jest wysyłana do pięciu adresatów, jest ona liczona jako pięć różnych wiadomości, a nie jedna wiadomość.
Na stronie Raporty dotyczące poczty e-mail i współpracy pod adresem https://security.microsoft.com/emailandcollabreport, znajdź sekcję Stan ochrony przed zagrożeniami, a następnie wybierz Wyświetl szczegóły. Aby przejść bezpośrednio do raportu, użyj jednego z następujących adresów URL:
- Organizacje platformy Microsoft 365 bez usługi Ochrona usługi Office 365 w usłudze Defender:https://security.microsoft.com/reports/TPSAggregateReport
- Organizacje platformy Microsoft 365 z usługą Ochrona usługi Office 365 w usłudze Defender (dołączone lub w subskrypcji dodatku):https://security.microsoft.com/reports/TPSAggregateReportATP
Domyślnie na wykresie są wyświetlane dane z ostatnich siedmiu dni. Wybierz pozycję Filtr na stronie Raport o stanie ochrony przed zagrożeniami , aby wybrać zakres dat 90 dni (subskrypcje wersji próbnej mogą być ograniczone do 30 dni). Tabela szczegółów umożliwia filtrowanie przez 30 dni.
Dostępne widoki są opisane w poniższych podsekcjach.
Wyświetlanie danych według przeglądu
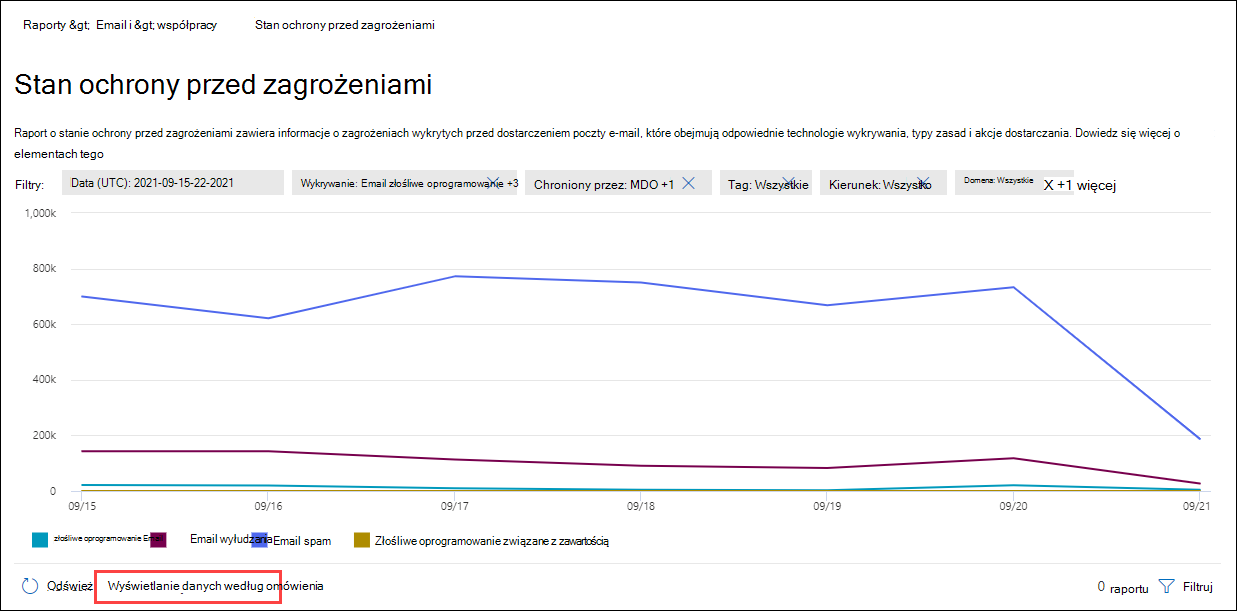
W widoku Wyświetl dane według przeglądu na wykresie są wyświetlane następujące informacje o wykrywaniu:
- złośliwe oprogramowanie Email
- E-mail phishingowy
- spam e-mailowy
- Złośliwa zawartość (tylko w usłudze Defender dla Office 365: Pliki wykryte przez wbudowaną ochronę przed wirusami w usługach SharePoint, OneDrive i Microsoft Teams oraz Bezpieczne załączniki dla usług SharePoint, OneDrive i Microsoft Teams)
Tabela szczegółów nie jest dostępna poniżej wykresu.
Wybierz pozycję Filtr, aby zmodyfikować raport przez wybranie co najmniej jednej z następujących wartości w otwieranym panelu wysuwanym:
- Data (UTC)Data rozpoczęcia i data zakończenia.
- Wykrywanie: te same wartości co na wykresie.
- Chronione przez: MDO (Ochrona usługi Office 365 w usłudze Defender) i EOP (wbudowanefunkcje zabezpieczeń dla wszystkich skrzynek pocztowych w chmurze).
- Tag: Pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz pozycję Konto priorytetowe. Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
- Kierunek: pozostaw wartość Wszystkie lub ją usuń, kliknij dwukrotnie puste pole, a następnie wybierz Przychodzące, Wychodzące lub W obrębie organizacji.
- Domena: pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz zaakceptowaną domenę.
-
Typ zasad: pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz jedną z następujących wartości:
- Ochrona przed złośliwym oprogramowaniem
- Bezpieczne załączniki
- Anty-phish
- Ochrona przed spamem
- Reguła przepływu poczty (reguła transportu)
- Innych
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
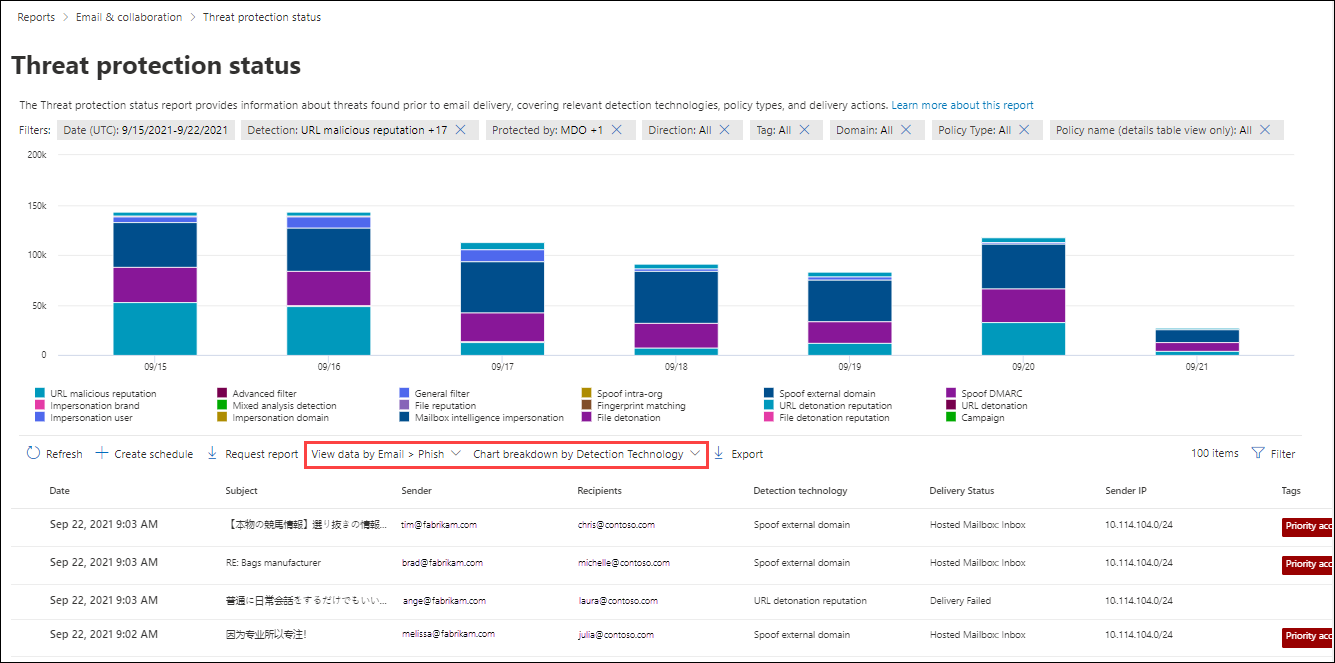
Wyświetl dane według wiadomości e-mail > phishingu i podziału wykresu według technologii wykrywania
Uwaga
W maju 2021 r. wykrywanie wyłudzania informacji w wiadomościach e-mail zostało zaktualizowane w celu uwzględnienia załączników wiadomości zawierających adresy URL wyłudzania informacji. Ta zmiana może spowodować przeniesienie części liczby wykryć z widoku Wyświetl dane według wiadomości e-mail > Złośliwe oprogramowanie do widoku Wyświetl dane według wiadomości e-mail > Phishing. Innymi słowy, załączniki wiadomości zawierające adresy URL służące do wyłudzania informacji, tradycyjnie klasyfikowane jako złośliwe oprogramowanie, mogą być teraz klasyfikowane jako phishing.
W widoku View data by Email Phish and > (Wyświetlanie danych według Email phish i wykresu według technologii wykrywania) na wykresie przedstawiono następujące informacje:
- Zaawansowany filtr: sygnały wskazujące na phishing oparte na uczeniu maszynowym.
- Kampania*: Komunikaty zidentyfikowane jako część kampanii.
- Detonacja* pliku: Bezpieczne załączniki wykryły złośliwe załączniki podczas analizy detonacji.
- Reputacja detonacji plików*: załączniki wykryte wcześniej podczas detonacji przez Safe Attachments w innych organizacjach Microsoft 365.
- Reputacja pliku: komunikat zawiera plik, który został wcześniej zidentyfikowany jako złośliwy w innych organizacjach platformy Microsoft 365.
- Dopasowywanie odcisku palca: komunikat jest bardzo podobny do poprzedniego wykrytego złośliwego komunikatu.
- Filtr ogólny: Sygnały phishingu oparte na regułach analityków.
- Podszywanie się pod markę: Podszywanie się nadawcy pod znane marki.
- Domena podszywania się*: Podszywanie się pod domeny nadawcy, które są własnością użytkownika lub zostały określone do ochrony w zasadach ochrony przed wyłudzaniem.
- Podszywanie się pod użytkownika*: Podszywanie się pod chronionych nadawców określonych w zasadach ochrony przed wyłudzaniem informacji lub wykrytych na podstawie analizy skrzynki pocztowej.
- Analiza zawartości llm: analiza według specjalnie utworzonych modeli językowych firmy Microsoft w celu wykrywania szkodliwych wiadomości e-mail.
- Podszywanie się wykrywane przez analizę skrzynki pocztowej*: Wykrycia podszywania się na podstawie analizy skrzynki pocztowej w zasadach ochrony przed wyłudzaniem informacji.
- Wykrywanie analizy mieszanej: do werdyktu komunikatu przyczyniło się wiele filtrów.
- Spoof DMARC: Wiadomość nie przeszła uwierzytelniania DMARC.
- Fałszowanie domeny zewnętrznej: fałszowanie adresu e-mail nadawcy przy użyciu domeny zewnętrznej dla organizacji.
- Fałszowanie wewnątrz organizacji: fałszowanie adresów e-mail nadawcy przy użyciu domeny, która jest wewnętrzna dla Twojej organizacji.
- Detonacja adresu URL*: Safe Links wykrył złośliwy adres URL w wiadomości podczas analizy detonacyjnej.
- Reputacja detonacji adresów URL*: adresy URL wcześniej wykryte podczas detonacji funkcji Safe Links w innych organizacjach Microsoft 365.
- Złośliwa reputacja adresu URL: komunikat zawiera adres URL, który został wcześniej zidentyfikowany jako złośliwy w innych organizacjach platformy Microsoft 365.
*Tylko usługa Defender dla Office 365
W tabeli szczegółów poniżej wykresu dostępne są następujące informacje:
- Data
- Temat
- Nadawcy
- Adresatów
- Technologia wykrywania: te same wartości technologii wykrywania z wykresu.
- Stan dostarczania
- Adres IP nadawcy
- Tagi: Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Aby wyświetlić wszystkie kolumny, prawdopodobnie trzeba wykonać co najmniej jeden z następujących kroków:
- Przewijaj poziomo w przeglądarce internetowej.
- Zawęź szerokość odpowiednich kolumn.
- Pomniejszyj w przeglądarce internetowej.
Wybierz pozycję Filtr, aby zmodyfikować raport przez wybranie co najmniej jednej z następujących wartości w otwieranym panelu wysuwanym:
- Data (UTC): data rozpoczęcia i data zakończenia
- Wykrywanie: te same wartości co na wykresie.
- Priorytetowa ochrona konta: Tak i Nie. Aby uzyskać więcej informacji, zobacz Konfigurowanie i przeglądanie ochrony konta priorytetowego w Microsoft Defender dla Office 365.
- Ocena: Tak lub Nie.
- Chronione przez: MDO (Ochrona usługi Office 365 w usłudze Defender) i EOP (wbudowanefunkcje zabezpieczeń dla wszystkich skrzynek pocztowych w chmurze).
- Kierunek: pozostaw wartość Wszystkie lub ją usuń, kliknij dwukrotnie puste pole, a następnie wybierz Przychodzące, Wychodzące lub W obrębie organizacji.
- Tag: Pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz pozycję Konto priorytetowe. Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
- Domena: pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz zaakceptowaną domenę.
-
Typ zasad: wybierz pozycję Wszystkie lub jedną z następujących wartości:
- Ochrona przed złośliwym oprogramowaniem
- Bezpieczne załączniki
- Anty-phish
- Ochrona przed spamem
- Reguła przepływu poczty (reguła transportu)
- Innych
- Nazwa zasad (tylko widok tabeli szczegółów): wybierz pozycję Wszystkie lub określone zasady.
- Adresaci (rozdzielani przecinkami)
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Jeśli wybierzesz wpis z tabeli ze szczegółami, klikając dowolne miejsce w wierszu poza polem wyboru obok pierwszej kolumny, otworzy się wysuwane okienko szczegółów wiadomości e-mail. To wysuwane okienko szczegółów nosi nazwę panelu podsumowania wiadomości e-mail i zawiera podsumowujące informacje, które są również dostępne na stronie jednostki wiadomości e-mail w usłudze Defender dla Office 365 dla tej wiadomości. Aby uzyskać szczegółowe informacje o informacjach zawartych w panelu podsumowania wiadomości e-mail, zobacz Panel podsumowania wiadomości e-mail.
W usłudze Defender for Microsoft 365 następujące akcje są dostępne w górnej części panelu podsumowania Email raportu o stanie ochrony przed zagrożeniami:
-
 Otwórz jednostkę wiadomości e-mail: Aby uzyskać więcej informacji, zobacz stronę jednostki wiadomości e-mail w Microsoft Defender dla Office 365.
-
 Podejmij akcję: Aby uzyskać informacje, zobacz Wyszukiwanie zagrożeń: Kreator akcji Take.
Na stronie Stan ochrony przed zagrożeniami są dostępne akcje Tworzenie harmonogramu, Raportu żądania i Eksportu.
Wyświetl dane według adresu e-mail > podział spamu na wykresie według technologii wykrywania
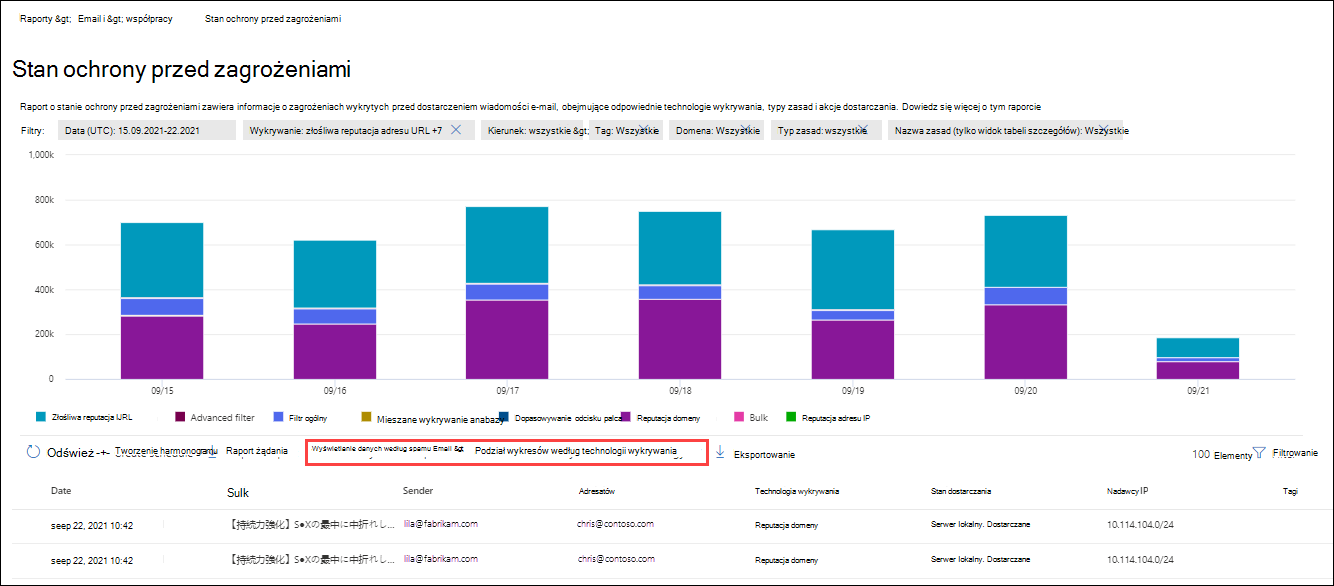
W widoku Wyświetl dane według spamu w wiadomościach e-mail > i Podział wykresu według technologii wykrywania na wykresie wyświetlane są następujące informacje:
- Zaawansowany filtr: sygnały wskazujące na phishing oparte na uczeniu maszynowym.
- Zbiorczo: poziom skarg zbiorczych (BCL) wiadomości przekracza zdefiniowany próg spamu.
- Reputacja domeny: wiadomość pochodziła z domeny, która została wcześniej zidentyfikowana jako wysyłanie spamu w innych organizacjach platformy Microsoft 365.
- Dopasowywanie odcisku palca: komunikat jest bardzo podobny do poprzedniego wykrytego złośliwego komunikatu.
- Filtr ogólny
- Reputacja adresu IP: wiadomość pochodziła ze źródła, które zostało wcześniej zidentyfikowane jako wysyłanie spamu w innych organizacjach platformy Microsoft 365.
- Bombardowanie poczty: Wiadomości wykryte w ramach ataku bombowego na pocztę, w którym osoby atakujące zalewają ukierunkowane adresy e-mail przytłaczającą liczbą wiadomości.
- Wykrywanie na podstawie analizy mieszanej: Do werdyktu dla wiadomości przyczyniło się wiele filtrów.
- Złośliwa reputacja adresu URL: komunikat zawiera adres URL, który został wcześniej zidentyfikowany jako złośliwy w innych organizacjach platformy Microsoft 365.
W tabeli szczegółów poniżej wykresu dostępne są następujące informacje:
- Data
- Temat
- Nadawcy
- Adresatów
- Technologia wykrywania: te same wartości technologii wykrywania z wykresu.
- Stan dostarczania
- Adres IP nadawcy
- Tagi: Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Aby wyświetlić wszystkie kolumny, prawdopodobnie trzeba wykonać co najmniej jeden z następujących kroków:
- Przewijaj poziomo w przeglądarce internetowej.
- Zawęź szerokość odpowiednich kolumn.
- Pomniejszyj w przeglądarce internetowej.
Wybierz pozycję Filtr, aby zmodyfikować raport przez wybranie co najmniej jednej z następujących wartości w otwieranym panelu wysuwanym:
Data (UTC)Data rozpoczęcia i data zakończenia
Wykrywanie: te same wartości co na wykresie.
Poziom zbiorczych skarg: Gdy dla opcji Wykrywanie wybrana jest wartość Zbiorcze (samodzielnie lub z innymi wartościami), suwak jest dostępny do filtrowania raportu według wybranego zakresu BCL. Możesz użyć tych informacji, aby potwierdzić lub dostosować próg BCL w zasadach ochrony przed spamem, tak aby zezwolić na większą lub mniejszą liczbę masowych wiadomości e-mail trafiających do Twojej organizacji.
Jeśli nie wybrano wartości Zbiorcze dla opcji Wykrywanie, suwak jest wyszarzony, a wykrycia zbiorcze nie są uwzględniane w raporcie.
Priorytetowa ochrona konta: Tak i Nie. Aby uzyskać więcej informacji, zobacz Konfigurowanie i przeglądanie ochrony konta priorytetowego w Microsoft Defender dla Office 365.
Kierunek: pozostaw wartość Wszystkie lub ją usuń, kliknij dwukrotnie puste pole, a następnie wybierz Przychodzące, Wychodzące lub W obrębie organizacji.
Tag: Pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz pozycję Konto priorytetowe. Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Domena: pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz zaakceptowaną domenę.
Typ zasad: wybierz pozycję Wszystkie lub jedną z następujących wartości:
- Ochrona przed złośliwym oprogramowaniem
- Bezpieczne załączniki
- Anty-phish
- Ochrona przed spamem
- Reguła przepływu poczty (reguła transportu)
- Innych
Nazwa zasad (tylko widok tabeli szczegółów): wybierz pozycję Wszystkie lub określone zasady.
Adresatów
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Jeśli wybierzesz wpis z tabeli ze szczegółami, klikając dowolne miejsce w wierszu poza polem wyboru obok pierwszej kolumny, otworzy się wysuwane okienko szczegółów wiadomości e-mail. To wysuwane okienko szczegółów nosi nazwę panelu podsumowania wiadomości e-mail i zawiera podsumowujące informacje, które są również dostępne na stronie jednostki wiadomości e-mail w usłudze Defender dla Office 365 dla tej wiadomości. Aby uzyskać szczegółowe informacje o informacjach zawartych w panelu podsumowania wiadomości e-mail, zobacz Panel podsumowania wiadomości e-mail.
W usłudze Defender for Microsoft 365 następujące akcje są dostępne w górnej części panelu podsumowania Email raportu o stanie ochrony przed zagrożeniami:
-
Otwórz jednostkę wiadomości e-mail: Aby uzyskać więcej informacji, zobacz stronę jednostki wiadomości e-mail w Microsoft Defender dla Office 365.
-
Podejmij akcję: Aby uzyskać informacje, zobacz Wyszukiwanie zagrożeń: Kreator akcji Take.
Na stronie Stan ochrony przed zagrożeniami są dostępne akcje Tworzenie harmonogramu, Raportu żądania i Eksportu.
Wyświetl dane według adresu e-mail > Podział złośliwego oprogramowania na wykresie według technologii wykrywania
Uwaga
W maju 2021 r. zaktualizowano wykrywanie złośliwego oprogramowania w wiadomościach e-mail w celu uwzględnienia szkodliwych adresów URL w załącznikach wiadomości. Ta zmiana może spowodować przeniesienie części liczby wykryć z widoku Wyświetl dane według: wiadomość e-mail > phishing do widoku Wyświetl dane według: wiadomość e-mail > złośliwe oprogramowanie. Innymi słowy, szkodliwe adresy URL w załącznikach wiadomości tradycyjnie identyfikowane jako wyłudzanie informacji mogą być teraz identyfikowane jako złośliwe oprogramowanie.
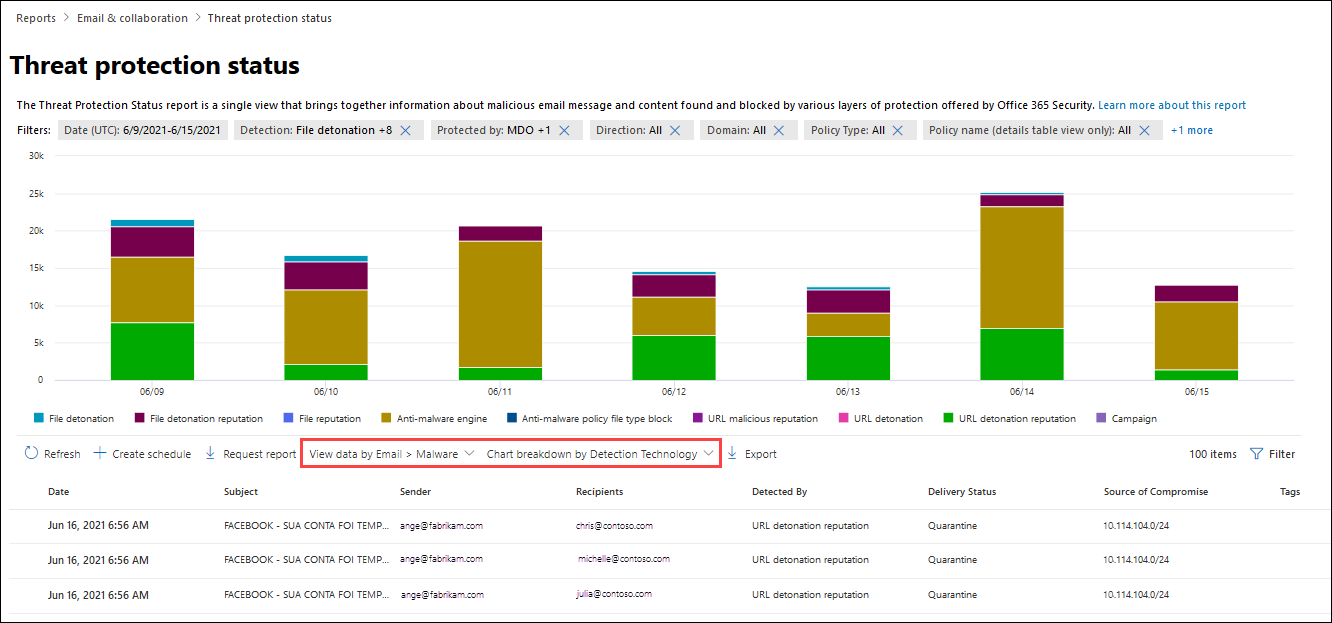
W widoku Wyświetlanie danych według złośliwego oprogramowania w wiadomościach e-mail > oraz Podział wykresu według technologii wykrywania na wykresie są wyświetlane następujące informacje:
- Silnik antywirusowy*: Wykrywanie przez mechanizm antywirusowy.
- Kampania*: Komunikaty zidentyfikowane jako część kampanii.
- Detonacja* pliku: Bezpieczne załączniki wykryły złośliwe załączniki podczas analizy detonacji.
- Reputacja detonacji plików*: załączniki wykryte wcześniej podczas detonacji przez Safe Attachments w innych organizacjach Microsoft 365.
- Reputacja pliku: komunikat zawiera plik, który został wcześniej zidentyfikowany jako złośliwy w innych organizacjach platformy Microsoft 365.
- Detonacja adresu URL*: Safe Links wykrył złośliwy adres URL w wiadomości podczas analizy detonacyjnej.
- Reputacja detonacji adresów URL*: adresy URL wcześniej wykryte podczas detonacji funkcji Safe Links w innych organizacjach Microsoft 365.
- Złośliwa reputacja adresu URL
*Tylko usługa Defender dla Office 365
W tabeli szczegółów poniżej wykresu dostępne są następujące informacje:
Data
Temat
Nadawcy
Adresatów
Technologia wykrywania: te same wartości technologii wykrywania z wykresu.
Stan dostarczania
Adres IP nadawcy
Tagi: Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Aby wyświetlić wszystkie kolumny, prawdopodobnie trzeba wykonać co najmniej jeden z następujących kroków:
- Przewijaj poziomo w przeglądarce internetowej.
- Zawęź szerokość odpowiednich kolumn.
- Pomniejszyj w przeglądarce internetowej.
Wybierz pozycję Filtr, aby zmodyfikować raport przez wybranie co najmniej jednej z następujących wartości w otwieranym panelu wysuwanym:
- Data (UTC)Data rozpoczęcia i data zakończenia
- Wykrywanie: te same wartości co na wykresie.
- Priorytetowa ochrona konta: Tak i Nie. Aby uzyskać więcej informacji, zobacz Configure and review Priority accounts in Ochrona usługi Office 365 w usłudze Microsoft Defender (Konfigurowanie i przeglądanie kont priorytetowych w Microsoft Defender dla Office 365).
- Ocena: Tak lub Nie.
- Chronione przez: MDO (Ochrona usługi Office 365 w usłudze Defender) i EOP (wbudowanefunkcje zabezpieczeń dla wszystkich skrzynek pocztowych w chmurze).
- Kierunek: pozostaw wartość Wszystkie lub ją usuń, kliknij dwukrotnie puste pole, a następnie wybierz Przychodzące, Wychodzące lub W obrębie organizacji.
- Tag: Pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz pozycję Konto priorytetowe. Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
- Domena: pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz zaakceptowaną domenę.
-
Typ zasad: wybierz pozycję Wszystkie lub jedną z następujących wartości:
- Ochrona przed złośliwym oprogramowaniem
- Bezpieczne załączniki
- Anty-phish
- Ochrona przed spamem
- Reguła przepływu poczty (reguła transportu)
- Innych
- Nazwa zasad (tylko widok tabeli szczegółów): wybierz pozycję Wszystkie lub określone zasady.
- Adresaci (rozdzielani przecinkami)
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Jeśli wybierzesz wpis z tabeli ze szczegółami, klikając dowolne miejsce w wierszu poza polem wyboru obok pierwszej kolumny, otworzy się wysuwane okienko szczegółów wiadomości e-mail. To wysuwane okienko szczegółów nosi nazwę panelu podsumowania wiadomości e-mail i zawiera podsumowujące informacje, które są również dostępne na stronie jednostki wiadomości e-mail w usłudze Defender dla Office 365 dla tej wiadomości. Aby uzyskać szczegółowe informacje o informacjach zawartych w panelu podsumowania wiadomości e-mail, zobacz Panel podsumowania wiadomości e-mail.
W usłudze Defender for Microsoft 365 następujące akcje są dostępne w górnej części panelu podsumowania Email raportu o stanie ochrony przed zagrożeniami:
-
Otwórz jednostkę wiadomości e-mail: Aby uzyskać więcej informacji, zobacz stronę jednostki wiadomości e-mail w Microsoft Defender dla Office 365.
-
Podejmij akcję: Aby uzyskać informacje, zobacz Wyszukiwanie zagrożeń: Kreator akcji Take.
Na stronie Stan ochrony przed zagrożeniami są dostępne akcje Tworzenie harmonogramu, Raportu żądania i Eksportu.
Podział wykresu według typu zasad
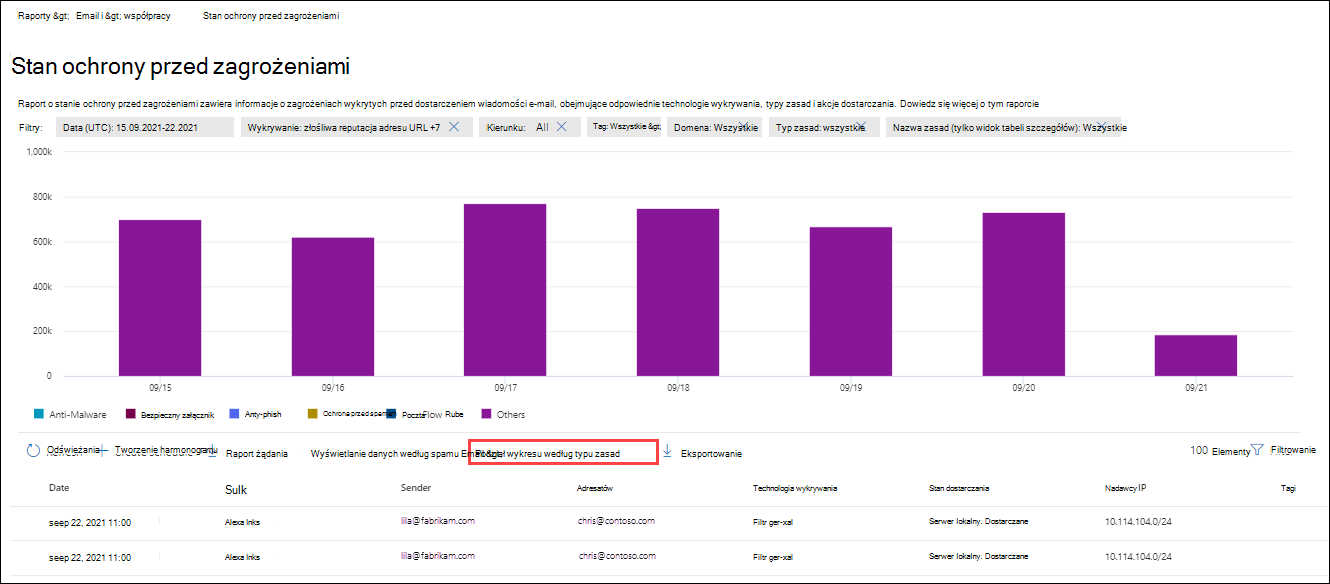
W widokach Wyświetl dane według kategorii Phish w wiadomościach e-mail >, Wyświetl dane według kategorii Spam w wiadomościach e-mail > lub Wyświetl dane według kategorii Złośliwe oprogramowanie w wiadomościach e-mail > wybranie opcji Podział wykresu według typu zasad powoduje wyświetlenie na wykresie następujących informacji:
- Ochrona przed złośliwym oprogramowaniem
- Bezpieczne załączniki*
- Anty-phish
- Ochrona przed spamem
- Reguła przepływu poczty (znana również jako reguła transportu)
- Innych
W tabeli szczegółów poniżej wykresu dostępne są następujące informacje:
Data
Temat
Nadawcy
Adresatów
Technologia wykrywania: Te same wartości dotyczące technologii wykrywania, które opisano w sekcji Wyświetlanie danych według wiadomości e-mail > Phish oraz podział wykresu według technologii wykrywania.
Stan dostarczania
Adres IP nadawcy
Tagi: Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Aby wyświetlić wszystkie kolumny, prawdopodobnie trzeba wykonać co najmniej jeden z następujących kroków:
- Przewijaj poziomo w przeglądarce internetowej.
- Zawęź szerokość odpowiednich kolumn.
- Pomniejszyj w przeglądarce internetowej.
Wybierz pozycję Filtr, aby zmodyfikować raport przez wybranie co najmniej jednej z następujących wartości w otwieranym panelu wysuwanym:
- Data (UTC)Data rozpoczęcia i data zakończenia
- Wykrywanie: wartości technologii wykrywania, jak opisano wcześniej w tym artykule i w temacie Technologie wykrywania.
- Priorytetowa ochrona konta: Tak i Nie. Aby uzyskać więcej informacji, zobacz Configure and review Priority accounts in Ochrona usługi Office 365 w usłudze Microsoft Defender (Konfigurowanie i przeglądanie kont priorytetowych w Microsoft Defender dla Office 365).
- Ocena: Tak lub Nie.
- Chronione przez: MDO (Ochrona usługi Office 365 w usłudze Defender) i EOP (wbudowanefunkcje zabezpieczeń dla wszystkich skrzynek pocztowych w chmurze).
- Kierunek: pozostaw wartość Wszystkie lub ją usuń, kliknij dwukrotnie puste pole, a następnie wybierz Przychodzące, Wychodzące lub W obrębie organizacji.
- Tag: Pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz pozycję Konto priorytetowe. Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
- Domena: pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz zaakceptowaną domenę.
-
Typ zasad: wybierz pozycję Wszystkie lub jedną z następujących wartości:
- Ochrona przed złośliwym oprogramowaniem
- Bezpieczne załączniki
- Anty-phish
- Ochrona przed spamem
- Reguła przepływu poczty (reguła transportu)
- Innych
- Nazwa zasad (tylko widok tabeli szczegółów): wybierz pozycję Wszystkie lub określone zasady.
- Adresaci (rozdzielani przecinkami)
*Tylko usługa Defender dla Office 365
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Jeśli wybierzesz wpis z tabeli ze szczegółami, klikając dowolne miejsce w wierszu poza polem wyboru obok pierwszej kolumny, otworzy się wysuwane okienko szczegółów wiadomości e-mail. To wysuwane okienko szczegółów nosi nazwę panelu podsumowania wiadomości e-mail i zawiera podsumowujące informacje, które są również dostępne na stronie jednostki wiadomości e-mail w usłudze Defender dla Office 365 dla tej wiadomości. Aby uzyskać szczegółowe informacje o informacjach zawartych w panelu podsumowania wiadomości e-mail, zobacz Panel podsumowania wiadomości e-mail.
W usłudze Defender for Microsoft 365 następujące akcje są dostępne w górnej części panelu podsumowania Email raportu o stanie ochrony przed zagrożeniami:
-
Otwórz jednostkę wiadomości e-mail: Aby uzyskać więcej informacji, zobacz stronę jednostki wiadomości e-mail w Microsoft Defender dla Office 365.
-
Podejmij akcję: Aby uzyskać informacje, zobacz Wyszukiwanie zagrożeń: Kreator akcji Take.
Na stronie Stan ochrony przed zagrożeniami są dostępne akcje Tworzenie harmonogramu, Raportu żądania i Eksportu.
Wyświetlanie danych według Email > phish i podział wykresów według klasyfikacji zagrożeń (Ochrona usługi Office 365 w usłudze Defender)

Klasyfikacja zagrożeń w usłudze Ochrona usługi Office 365 w usłudze Defender używa sztucznej inteligencji do identyfikowania i kategoryzowania zagrożeń. Aby uzyskać więcej informacji, zobacz Klasyfikacja zagrożeń w Microsoft Defender dla Office 365.
W widoku Wyświetl dane według Email > Phishwybranie pozycji Podział wykresu według klasyfikacji zagrożeń pokazuje następujące informacje na wykresie:
- Zbieranie danych osobowych
- Analiza biznesowa
- Faktury
- Listy płac
- Karta upominkowa
- Kontakt z zakładem
- Zadanie
- Brak
W tabeli szczegółów poniżej wykresu dostępne są następujące informacje:
Data
Temat
Nadawcy
Adresatów
Technologia wykrywania: Te same wartości dotyczące technologii wykrywania, które opisano w sekcji Wyświetlanie danych według wiadomości e-mail > Phish oraz podział wykresu według technologii wykrywania.
Klasyfikacja zagrożeń: te same wartości klasyfikacji zagrożeń pokazane na wykresie i opisane w temacie Klasyfikacja zagrożeń w Microsoft Defender dla Office 365.
Stan dostarczania
Adres IP nadawcy
Tagi: Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Aby wyświetlić wszystkie kolumny, prawdopodobnie trzeba wykonać co najmniej jeden z następujących kroków:
- Przewijaj poziomo w przeglądarce internetowej.
- Zawęź szerokość odpowiednich kolumn.
- Pomniejszyj w przeglądarce internetowej.
Wybierz pozycję Filtr, aby zmodyfikować raport przez wybranie co najmniej jednej z następujących wartości w otwieranym panelu wysuwanym:
- Data (UTC)Data rozpoczęcia i data zakończenia
-
Wykrywanie — sekcja:
- Złośliwa reputacja adresu URL: komunikat zawiera adres URL, który został wcześniej zidentyfikowany jako złośliwy w innych organizacjach platformy Microsoft 365.
- Zaawansowany filtr: sygnały wskazujące na phishing oparte na uczeniu maszynowym.
- Filtr ogólny: Sygnały phishingu oparte na regułach analityków.
- Fałszowanie wewnątrz organizacji: fałszowanie adresów e-mail nadawcy przy użyciu domeny, która jest wewnętrzna dla Twojej organizacji.
- Fałszowanie domeny zewnętrznej: fałszowanie adresu e-mail nadawcy przy użyciu domeny zewnętrznej dla organizacji.
- Spoof DMARC: Wiadomość nie przeszła uwierzytelniania DMARC.
- Podszywanie się pod markę: Podszywanie się nadawcy pod znane marki.
- Wykrywanie analizy mieszanej: do werdyktu komunikatu przyczyniło się wiele filtrów.
- Reputacja pliku: komunikat zawiera plik, który został wcześniej zidentyfikowany jako złośliwy w innych organizacjach platformy Microsoft 365.
- Dopasowywanie odcisku palca: komunikat jest bardzo podobny do poprzedniego wykrytego złośliwego komunikatu.
- Reputacja detonacji adresów URL: adresy URL wcześniej wykryte przez detonacje bezpiecznych linków w innych organizacjach platformy Microsoft 365.
- Detonacja adresu URL: bezpieczne linki wykryły złośliwy adres URL w komunikacie podczas analizy detonacji.
- Podszywanie się pod użytkownika: podszywanie się pod chronionych nadawców określonych w zasadach ochrony przed wyłudzaniem informacji lub wykrytych na podstawie analizy skrzynki pocztowej.
- Podszywanie się pod domenę: Podszywanie się pod domeny nadawcy, których jesteś właścicielem lub które określono do ochrony w zasadach ochrony przed wyłudzaniem informacji.
- Podszywanie się wykrywane przez analizę zachowań skrzynki pocztowej: wykrycia podszywania się na podstawie analizy zachowań skrzynki pocztowej w zasadach ochrony przed wyłudzaniem informacji.
- Detonacja pliku: Bezpieczne załączniki wykryły złośliwe załączniki podczas analizy detonacji.
- Reputacja detonowanych plików: załączniki wykryte wcześniej w wyniku detonacji przez funkcję Safe Attachments w innych organizacjach Microsoft 365.
- Kampania: Komunikaty zidentyfikowane jako część kampanii.
- Klasyfikacja zagrożeń: pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz dostępną wartość.
- Priorytetowa ochrona konta: Tak i Nie. Aby uzyskać więcej informacji, zobacz Konfigurowanie i przeglądanie ochrony konta priorytetowego w Microsoft Defender dla Office 365.
- Ocena: Tak lub Nie.
- Chronione przez: MDO (Ochrona usługi Office 365 w usłudze Defender) i EOP (wbudowanefunkcje zabezpieczeń dla wszystkich skrzynek pocztowych w chmurze).
- Kierunek: pozostaw wartość Wszystkie lub ją usuń, kliknij dwukrotnie puste pole, a następnie wybierz Przychodzące, Wychodzące lub W obrębie organizacji.
- Tag: Pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz pozycję Konto priorytetowe. Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
- Domena: pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz zaakceptowaną domenę.
-
Typ zasad: wybierz pozycję Wszystkie lub jedną z następujących wartości:
- Ochrona przed złośliwym oprogramowaniem
- Bezpieczne załączniki
- Anty-phish
- Ochrona przed spamem
- Reguła przepływu poczty (reguła transportu)
- Innych
- Nazwa zasad (tylko widok tabeli szczegółów): wybierz pozycję Wszystkie lub określone zasady.
- Adresaci (rozdzielani przecinkami)
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Jeśli wybierzesz wpis z tabeli ze szczegółami, klikając dowolne miejsce w wierszu poza polem wyboru obok pierwszej kolumny, otworzy się wysuwane okienko szczegółów wiadomości e-mail. To wysuwane okienko szczegółów nosi nazwę panelu podsumowania wiadomości e-mail i zawiera podsumowujące informacje, które są również dostępne na stronie jednostki wiadomości e-mail w usłudze Defender dla Office 365 dla tej wiadomości. Aby uzyskać szczegółowe informacje o informacjach zawartych w panelu podsumowania wiadomości e-mail, zobacz Panel podsumowania wiadomości e-mail.
Następujące działania są dostępne u góry panelu podsumowania wiadomości e-mail w raporcie stanu ochrony przed zagrożeniami:
-
Otwórz jednostkę wiadomości e-mail: Aby uzyskać więcej informacji, zobacz stronę jednostki wiadomości e-mail w Microsoft Defender dla Office 365.
-
Podejmij akcję: Aby uzyskać informacje, zobacz Wyszukiwanie zagrożeń: Kreator akcji Take.
Na stronie Stan ochrony przed zagrożeniami są dostępne akcje Tworzenie harmonogramu, Raportu żądania i Eksportu.
Podział wykresu według stanu dostarczania
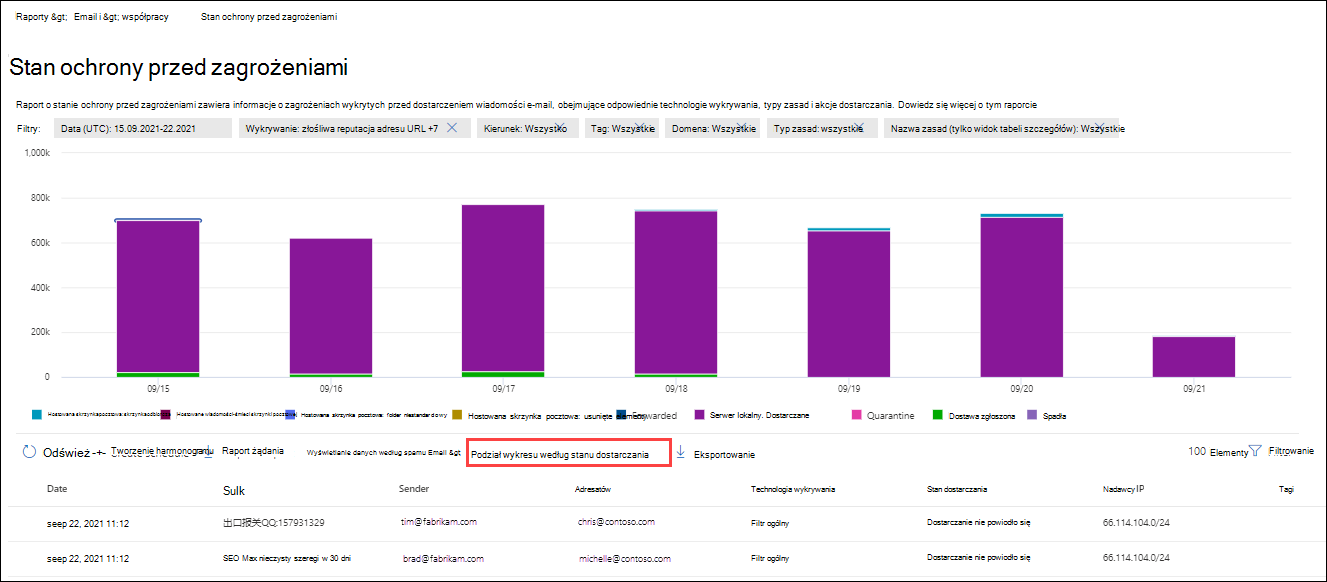
W widokach Wyświetl dane według wiadomości e-mail > Phish, Wyświetl dane według wiadomości e-mail > Spam lub Wyświetl dane według wiadomości e-mail > Malware wybranie opcji Podział wykresu według stanu dostarczenia spowoduje wyświetlenie na wykresie następujących informacji:
- Hostowana skrzynka pocztowa: Skrzynka odbiorcza
- Hostowana skrzynka pocztowa: Śmieci
- Hostowana skrzynka pocztowa: folder niestandardowy
- Hostowana skrzynka pocztowa: usunięte elementy
- Przekazane
- Serwer lokalny: Dostarczone
- Kwarantanna
- Dostarczanie nie powiodło się
- Upuszczone
W tabeli szczegółów poniżej wykresu dostępne są następujące informacje:
Data
Temat
Nadawcy
Adresatów
Technologia wykrywania: Te same wartości dotyczące technologii wykrywania, które opisano w sekcji Wyświetlanie danych według wiadomości e-mail > Phish oraz podział wykresu według technologii wykrywania.
Stan dostarczania
Adres IP nadawcy
Tagi: Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Aby wyświetlić wszystkie kolumny, prawdopodobnie trzeba wykonać co najmniej jeden z następujących kroków:
- Przewijaj poziomo w przeglądarce internetowej.
- Zawęź szerokość odpowiednich kolumn.
- Pomniejszyj w przeglądarce internetowej.
Wybierz pozycję Filtr, aby zmodyfikować raport przez wybranie co najmniej jednej z następujących wartości w otwieranym panelu wysuwanym:
- Data (UTC)Data rozpoczęcia i data zakończenia
- Wykrywanie: wartości technologii wykrywania, jak opisano wcześniej w tym artykule i w temacie Technologie wykrywania.
- Chronione przez: MDO (Ochrona usługi Office 365 w usłudze Defender) i EOP (wbudowanefunkcje zabezpieczeń dla wszystkich skrzynek pocztowych w chmurze).
- Kierunek: pozostaw wartość Wszystkie lub ją usuń, kliknij dwukrotnie puste pole, a następnie wybierz Przychodzące, Wychodzące lub W obrębie organizacji.
- Tag: Pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz pozycję Konto priorytetowe. Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
- Domena: pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz zaakceptowaną domenę.
-
Typ zasad: wybierz pozycję Wszystkie lub jedną z następujących wartości:
- Ochrona przed złośliwym oprogramowaniem
- Bezpieczne załączniki
- Anty-phish
- Ochrona przed spamem
- Reguła przepływu poczty (reguła transportu)
- Innych
- Nazwa zasad (tylko widok tabeli szczegółów): wybierz pozycję Wszystkie lub określone zasady.
- Adresaci (rozdzielani przecinkami)
*Tylko usługa Defender dla Office 365
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Jeśli wybierzesz wpis z tabeli ze szczegółami, klikając dowolne miejsce w wierszu poza polem wyboru obok pierwszej kolumny, otworzy się wysuwane okienko szczegółów wiadomości e-mail. To wysuwane okienko szczegółów nosi nazwę panelu podsumowania wiadomości e-mail i zawiera podsumowujące informacje, które są również dostępne na stronie jednostki wiadomości e-mail w usłudze Defender dla Office 365 dla tej wiadomości. Aby uzyskać szczegółowe informacje o informacjach zawartych w panelu podsumowania wiadomości e-mail, zobacz Panel podsumowania wiadomości e-mail.
W usłudze Defender for Microsoft 365 następujące akcje są dostępne w górnej części panelu podsumowania Email raportu o stanie ochrony przed zagrożeniami:
-
Otwórz jednostkę wiadomości e-mail: Aby uzyskać więcej informacji, zobacz stronę jednostki wiadomości e-mail w Microsoft Defender dla Office 365.
-
Podejmij akcję: Aby uzyskać informacje, zobacz Wyszukiwanie zagrożeń: Kreator akcji Take.
Na stronie Stan ochrony przed zagrożeniami są dostępne akcje Tworzenie harmonogramu, Raportu żądania i Eksportu.
Wyświetl dane według zawartości > Malware
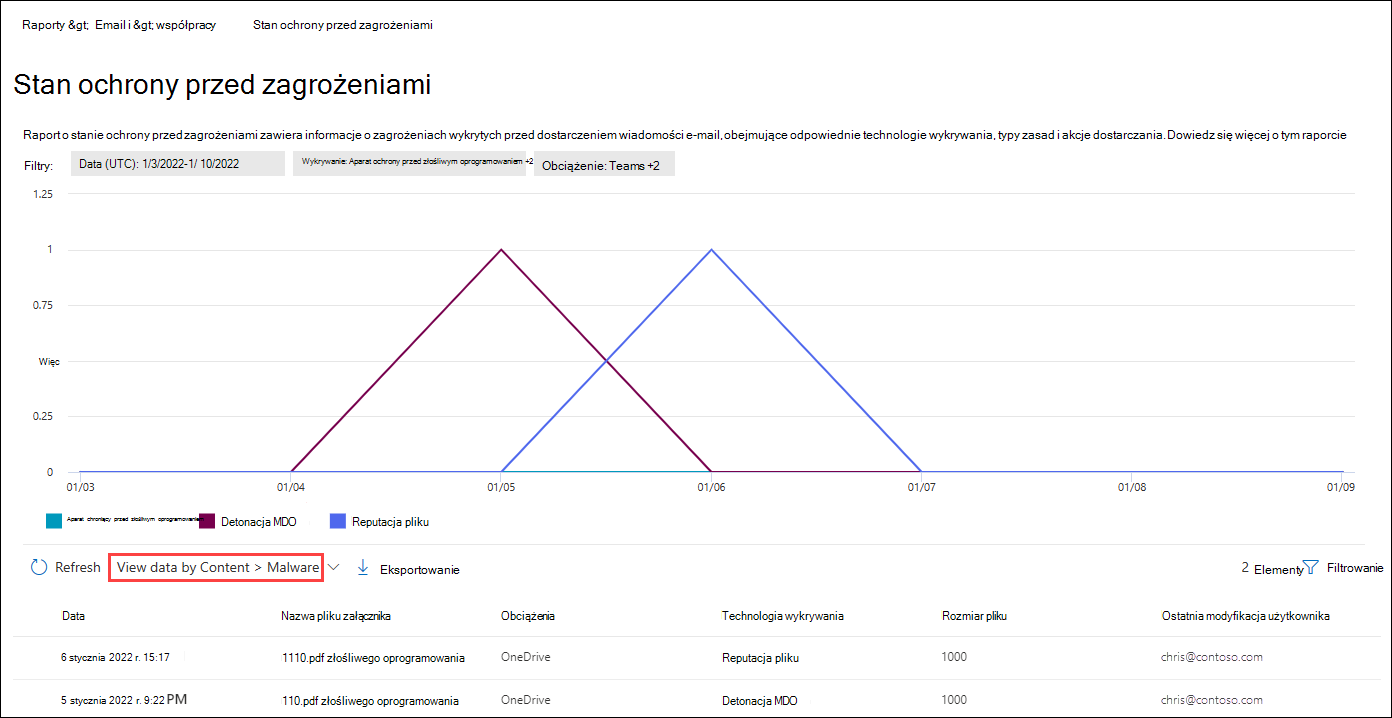
W widoku Wyświetlanie danych według zawartości > złośliwego oprogramowania na wykresie są wyświetlane następujące informacje dla organizacji korzystających z Microsoft Defender dla Office 365:
- Aparat ochrony przed złośliwym oprogramowaniem: złośliwe pliki wykryte w programach SharePoint, OneDrive i Microsoft Teams przez wbudowane wykrywanie wirusów na platformie Microsoft 365.
- Detonacja w usłudze MDO: złośliwe pliki wykryte przez Safe Attachments dla usługi SharePoint, usługi OneDrive i platformy Microsoft Teams.
- Reputacja pliku: komunikat zawiera plik, który został wcześniej zidentyfikowany jako złośliwy w innych organizacjach platformy Microsoft 365.
W tabeli szczegółów poniżej wykresu dostępne są następujące informacje:
- Data
- Nazwa pliku załącznika
- Obciążenia
- Technologia wykrywania: Te same wartości dotyczące technologii wykrywania, które opisano w sekcji Wyświetlanie danych według wiadomości e-mail > Phish oraz podział wykresu według technologii wykrywania.
- Rozmiar pliku
- Ostatnia modyfikacja użytkownika
Wybierz pozycję Filtr, aby zmodyfikować raport przez wybranie co najmniej jednej z następujących wartości w otwieranym panelu wysuwanym:
- Data (UTC)Data rozpoczęcia i data zakończenia.
- Wykrywanie: te same wartości co na wykresie.
- Obciążenie: Teams, SharePoint i OneDrive
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Na stronie Stan ochrony przed zagrożeniami jest dostępna akcja Eksportuj .
Wyświetl dane według nadpisania systemowego i podziel wykres według przyczyn
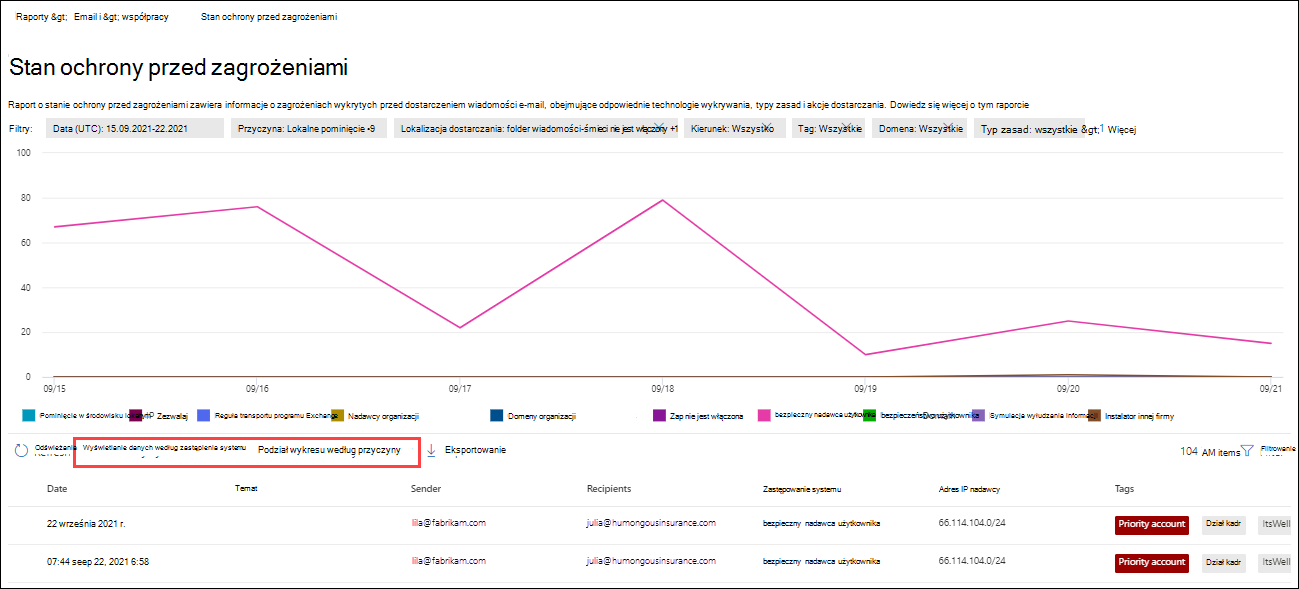
W widokach Wyświetl dane według zastąpienia systemowego oraz Podział wykresu według przyczyny na wykresie są wyświetlane następujące informacje o przyczynach zastąpienia:
- Zapobieganie utracie danych: Wiadomości e-mail poddane kwarantannie na podstawie zasad zapobiegania utracie danych (DLP).
- Reguła transportu programu Exchange
- Ustawienie wyłączności (Outlook)
- Dozwolone adresy IP
- Pominięcie w środowisku lokalnym
- Dozwolone domeny organizacji: domena jest określona na liście dozwolonych domen w zasadach ochrony przed spamem.
- Dozwoloni nadawcy w organizacji: nadawca jest określony na liście dozwolonych nadawców w zasadach ochrony przed spamem.
- Symulacja wyłudzania informacji: Aby uzyskać więcej informacji, zobacz Konfigurowanie dostarczania symulacji wyłudzania informacji innym niż Microsoft użytkownikom i niefiltrowanych wiadomości do skrzynek pocztowych SecOps.
- Lista domen nadawcy
- TABL — dozwolony jest zarówno adres URL, jak i plik
- TABL - plik dozwolony
- TABL — plik zablokowany
- TABL — dozwolony adres URL
- TABL — zablokowany adres URL
- Dozwolony adres e-mail nadawcy TABL
- Blok adresu e-mail nadawcy TABL
- Blok fałszowania TABL
- Filtr innej firmy
- Lista zaufanych kontaktów — nadawca w książce adresowej
- Lista adresów zaufanego adresata
- Lista domen zaufanych adresatów
- Lista zaufanych nadawców (Outlook)
- Bezpieczna domena użytkownika
- Bezpieczny nadawca użytkownika
- ZAP nie jest włączony
W tabeli szczegółów poniżej wykresu dostępne są następujące informacje:
- Data
- Temat
- Nadawcy
- Adresatów
- Nadpisanie systemowe
- Adres IP nadawcy
- Tagi: Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Wybierz pozycję Filtr, aby zmodyfikować raport przez wybranie co najmniej jednej z następujących wartości w otwieranym panelu wysuwanym:
- Data (UTC)Data rozpoczęcia i data zakończenia
- Przyczyna: te same wartości co wykres.
- Miejsce dostarczania: folder Wiadomości-śmieci nie jest włączony i skrzynka pocztowa SecOps.
- Kierunek: pozostaw wartość Wszystkie lub ją usuń, kliknij dwukrotnie puste pole, a następnie wybierz Przychodzące, Wychodzące lub W obrębie organizacji.
- Tag: Pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz pozycję Konto priorytetowe. Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
- Domena: pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz zaakceptowaną domenę.
-
Typ zasad: wybierz pozycję Wszystkie lub jedną z następujących wartości:
- Ochrona przed złośliwym oprogramowaniem
- Bezpieczne załączniki
- Anty-phish
- Ochrona przed spamem
- Reguła przepływu poczty (reguła transportu)
- Innych
- Nazwa zasad (tylko widok tabeli szczegółów): wybierz pozycję Wszystkie lub określone zasady.
- Adresaci (rozdzielani przecinkami)
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Na stronie Stan ochrony przed zagrożeniami jest dostępna akcja Eksportuj .
Wyświetl dane według nadpisania systemowego i podziału wykresu według lokalizacji dostawy
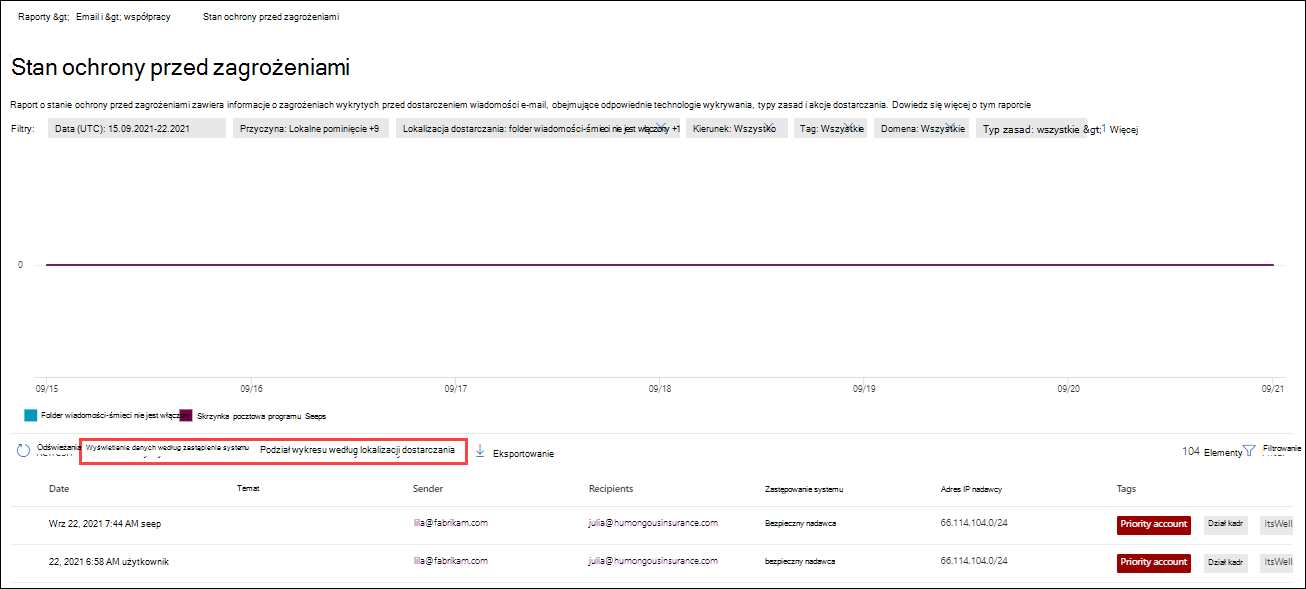
W widoku Wyświetl dane według zastąpienia systemowego i Podział wykresu według lokalizacji dostawy na wykresie są wyświetlane następujące informacje o powodach zastąpienia:
- Folder wiadomości-śmieci nie jest włączony
- Skrzynka pocztowa SecOps: Aby uzyskać więcej informacji, zobacz Konfigurowanie dostarczania symulacji wyłudzania informacji innym niż Microsoft użytkownikom i niefiltrowanych wiadomości do skrzynek pocztowych SecOps.
W tabeli szczegółów poniżej wykresu dostępne są następujące informacje:
- Data
- Temat
- Nadawcy
- Adresatów
- Nadpisanie systemowe
- Adres IP nadawcy
- Tagi: Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Wybierz pozycję Filtr, aby zmodyfikować raport przez wybranie co najmniej jednej z następujących wartości w otwieranym panelu wysuwanym:
- Data (UTC)Data rozpoczęcia i data zakończenia
- Przyczyna: Te same wartości jak w Podział wykresu według typu zasad
- Miejsce dostarczania: folder Wiadomości-śmieci nie jest włączony i skrzynka pocztowa SecOps.
- Kierunek: pozostaw wartość Wszystkie lub ją usuń, kliknij dwukrotnie puste pole, a następnie wybierz Przychodzące, Wychodzące lub W obrębie organizacji.
- Tag: Pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz pozycję Konto priorytetowe. Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
- Domena: pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz zaakceptowaną domenę.
-
Typ zasad: wybierz pozycję Wszystkie lub jedną z następujących wartości:
- Ochrona przed złośliwym oprogramowaniem
- Bezpieczne załączniki
- Anty-phish
- Ochrona przed spamem
- Reguła przepływu poczty (reguła transportu)
- Innych
- Nazwa zasad (tylko widok tabeli szczegółów): wybierz pozycję Wszystkie lub określone zasady.
- Adresaci (rozdzielani przecinkami)
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Na stronie Stan ochrony przed zagrożeniami jest dostępna akcja Eksportuj .
Raport o najpopularniejszym złośliwym oprogramowaniu
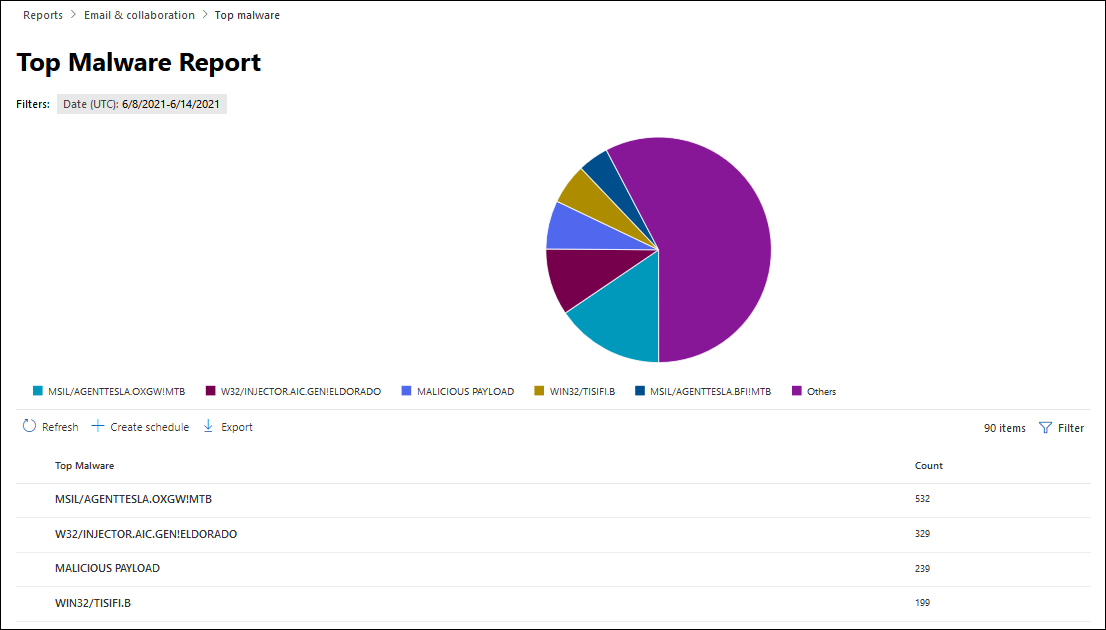
Raport Najpopularniejsze złośliwe oprogramowanie przedstawia różne rodzaje złośliwego oprogramowania wykryte przez ochronę przed złośliwym oprogramowaniem.
Na stronie Raporty dotyczące poczty e-mail i współpracy pod adresem https://security.microsoft.com/emailandcollabreport, znajdź pozycję Najczęstsze złośliwe oprogramowanie.
Umieść kursor nad klinem na wykresie kołowym, aby zobaczyć nazwę złośliwego oprogramowania i liczbę komunikatów zawierających złośliwe oprogramowanie.
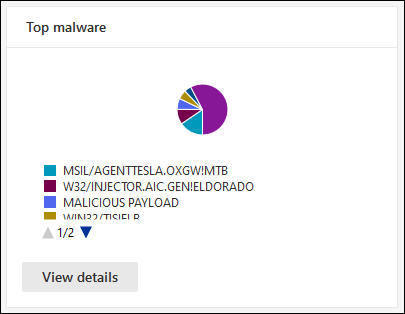
Wybierz pozycję Wyświetl szczegóły , aby przejść do strony Raport o najpopularniejszym złośliwym oprogramowaniu . Aby przejść bezpośrednio do raportu, użyj polecenia https://security.microsoft.com/reports/TopMalware.
Na stronie Raport o najpopularniejszym złośliwym oprogramowaniu zostanie wyświetlona większa wersja wykresu kołowego. Poniższa tabela szczegółów przedstawia następujące informacje:
- Najważniejsze złośliwe oprogramowanie: nazwa złośliwego oprogramowania
- Liczba: ile komunikatów zawierało złośliwe oprogramowanie.
Wybierz pozycję Filtruj , aby zmodyfikować raport, wybierając wartości Daty rozpoczęcia i Daty zakończenia w otwierającym się wysuwaniu.
Na stronie Najpopularniejsze złośliwe oprogramowanie dostępne są akcje Utwórz harmonogram i Eksportuj.
Raport najpopularniejszych nadawców i adresatów
Raport Najważniejsi nadawcy i adresaci jest dostępny we wszystkich organizacjach ze skrzynkami pocztowymi w chmurze oraz w organizacjach platformy Microsoft 365 z usługą Ochrona usługi Office 365 w usłudze Defender (dołączoną lub w subskrypcji dodatku). Raporty zawierają jednak różne dane. Na przykład organizacje bez usługi Ochrona usługi Office 365 w usłudze Defender mogą wyświetlać informacje o najważniejszych adresatach złośliwego oprogramowania, spamu i wyłudzania informacji (fałszowanie), ale nie o złośliwym oprogramowaniu wykrytym przez bezpieczne załączniki lub wyłudzanie informacji wykryte przez ochronę przed personifikacją.
Raport Najpopularniejszi nadawcy i adresaci przedstawia 20 najpopularniejszych nadawców wiadomości w organizacji oraz 20 najważniejszych adresatów wiadomości wykrytych przez funkcje ochrony platformy Microsoft 365. Domyślnie raport pokazuje dane z ostatniego tygodnia, ale dane są dostępne w ciągu ostatnich 90 dni.
Na stronie Raporty dotyczące poczty e-mail i współpracy w witrynie https://security.microsoft.com/emailandcollabreport, znajdź Główni nadawcy i adresaci.
Umieść kursor nad klinem na wykresie kołowym, aby wyświetlić liczbę komunikatów dla nadawcy lub odbiorcy.
Wybierz pozycję Wyświetl szczegóły , aby przejść do strony Najważniejsi nadawcy i adresaci . Aby przejść bezpośrednio do raportu, użyj jednego z następujących adresów URL:
- Organizacje platformy Microsoft 365 bez usługi Ochrona usługi Office 365 w usłudze Defender:https://security.microsoft.com/reports/TopSenderRecipient
- Organizacje platformy Microsoft 365 z usługą Ochrona usługi Office 365 w usłudze Defender (dołączone lub w subskrypcji dodatku):https://security.microsoft.com/reports/TopSenderRecipientsATP
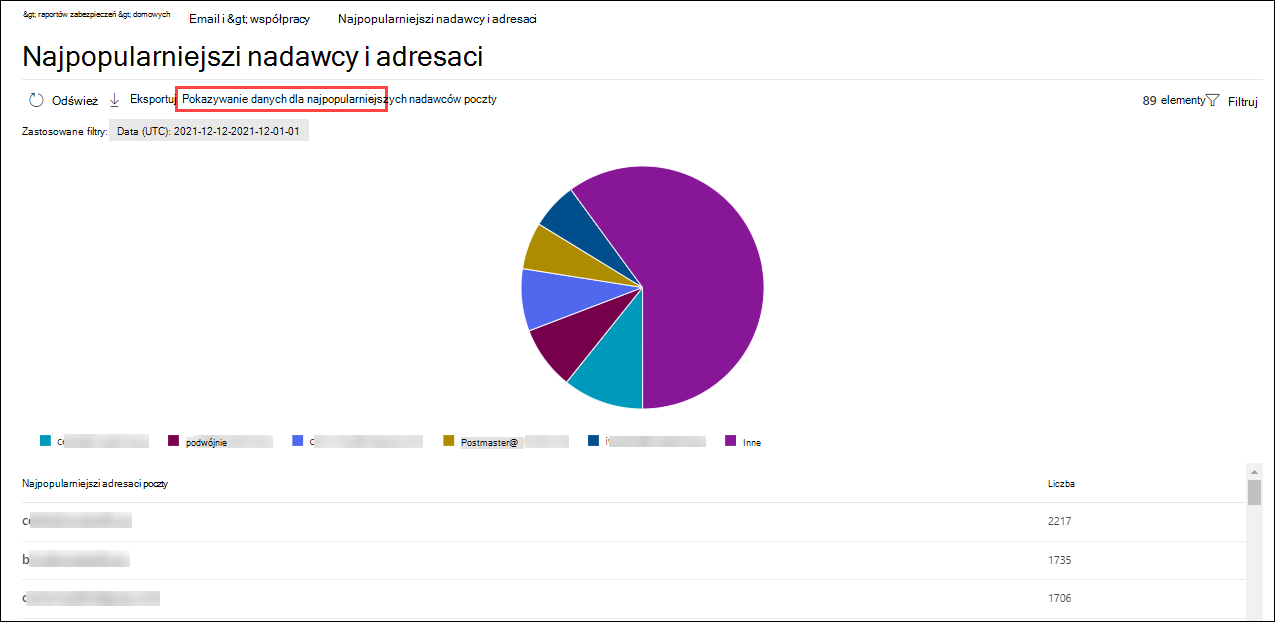
Na stronie Najwięksi nadawcy i adresaci zostanie wyświetlona większa wersja wykresu kołowego. Dostępne są następujące wykresy:
- Pokaż dane dla najpopularniejszych nadawców poczty (widok domyślny)
- Pokaż dane dla najpopularniejszych adresatów poczty
- Pokaż dane dla najpopularniejszych adresatów spamu
- Pokaż dane dla najważniejszych adresatów złośliwego oprogramowania
- Pokaż dane dla najważniejszych adresatów wyłudzania informacji
- Pokaż dane dla najważniejszych adresatów złośliwego oprogramowania (MDO)
- Wyświetl dane dla głównych odbiorców wyłudzeń (MDO)
- Pokaż dane dla nadawców najpopularniejszych intra.org wiadomości e-mail
- Pokaż dane dla najpopularniejszych adresatów poczty intra.org
- Pokaż dane dla najpopularniejszych adresatów spamu intra.org
- Pokaż dane dla najpopularniejszych adresatów złośliwego oprogramowania intra.org
- Pokaż dane dla najpopularniejszych adresatów wyłudzania informacji intra.org
- Pokaż dane dla najpopularniejszych adresatów wyłudzania informacji intra.org (MDO)
- Pokaż dane dla najpopularniejszych adresatów złośliwego oprogramowania intra.org (MDO)
Umieść kursor nad klinem na wykresie kołowym, aby wyświetlić liczbę komunikatów dla określonego nadawcy lub odbiorcy.
Dla każdego wykresu tabela szczegółów poniżej wykresu zawiera następujące informacje:
- Adres e-mail
- Liczba elementów
- Tagi: Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Wybierz pozycję Filtr, aby zmodyfikować raport przez wybranie co najmniej jednej z następujących wartości w otwieranym panelu wysuwanym:
- Data (UTC)Data rozpoczęcia i data zakończenia
- Tag: Pozostaw wartość Wszystkie lub usuń ją, kliknij dwukrotnie w pustym polu, a następnie wybierz pozycję Konto priorytetowe. Aby uzyskać więcej informacji na temat tagów użytkowników, zobacz Tagi użytkowników.
Po zakończeniu konfigurowania filtrów wybierz pozycję Zastosuj, Anuluj lub Wyczyść filtry.
Na stronie Najważniejsi nadawcy i adresaci jest dostępna akcja Eksportuj .
Raport ochrony adresu URL
Raport ochrony adresu URL jest dostępny tylko w Microsoft Defender dla Office 365. Aby uzyskać więcej informacji, zobacz Raport ochrony adresu URL.
Raport komunikatów zgłoszonych przez użytkownika
Ważna
Aby raport Wiadomości zgłoszone przez użytkowników działał poprawnie, w organizacji Microsoft 365 musi być włączone rejestrowanie inspekcji (domyślnie jest ono włączone). Aby uzyskać więcej informacji, zobacz Włączanie lub wyłączanie inspekcji.
Raport Wiadomości zgłoszone przez użytkowników zawiera informacje o wiadomościach e-mail, które użytkownicy zgłosili jako wiadomości-śmieci, phishing lub prawidłowe wiadomości za pomocą wbudowanego przycisku Zgłoś w programie Outlook.
Na stronie Email & raporty współpracy pod adresem https://security.microsoft.com/emailandcollabreportznajdź komunikaty zgłaszane przez użytkownika, a następnie wybierz pozycję Wyświetl szczegóły. Aby przejść bezpośrednio do raportu, użyj polecenia https://security.microsoft.com/reports/userSubmissionReport.
Aby przejść bezpośrednio do karty Zgłoszone przez użytkownika na stronie Zgłoszenia w portalu Defender, wybierz pozycję Przejdź do zgłoszeń.
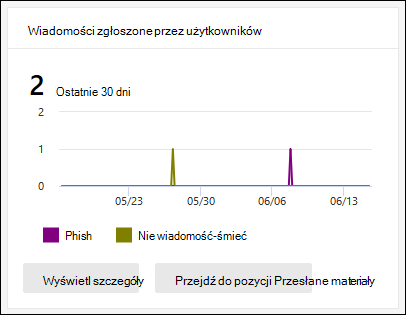
Na wykresie przedstawiono następujące informacje:
- Nie śmieci
- Phish
- Spam
Poniższa tabela szczegółów przedstawia te same informacje i zawiera te same akcje, które są dostępne na karcie Zgłaszane przez użytkownika na stronie Przesłane pod adresem https://security.microsoft.com/reportsubmission?viewid=user:
-
Dostosowywanie kolumn
-
Grupa
-
Filtr
-
 Oznacz jako i powiadom
-
 Przesyłanie do firmy Microsoft w celu analizy
Aby uzyskać więcej informacji, zobacz Wyświetlanie wiadomości zgłoszonych przez użytkowników firmie Microsoft i Akcje administratora dotyczące wiadomości zgłoszonych przez użytkowników.
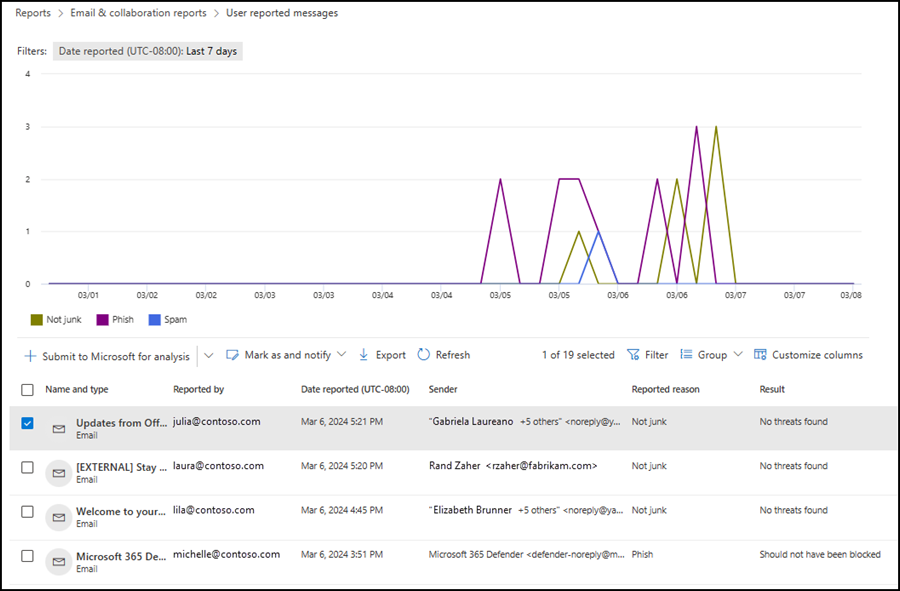
Na stronie raportu dostępna jest akcja Eksportuj .
Jakie uprawnienia są potrzebne do wyświetlania tych raportów?
Musisz mieć przypisane uprawnienia, zanim będzie można wyświetlać raporty opisane w tym artykule i korzystać z nich. Masz następujące możliwości:
-
Microsoft Defender XDR Ujednolicone sterowanie dostępem opartym na rolach (RBAC) (Jeśli uprawnienie Poczta e-mail i współpraca>Ochrona usługi Office 365 w usłudze Defender ma stan
 Aktywne. Dotyczy tylko portalu Defender, a nie programu PowerShell): Autoryzacja i ustawienia/Ustawienia zabezpieczeń/Podstawowe ustawienia zabezpieczeń (odczyt) lub Autoryzacja i ustawienia/Ustawienia systemowe/Tylko do odczytu.
-
Uprawnienia dotyczące poczty e-mail i współpracy w portalu Microsoft Defender: Członkostwo w jednej z następujących grup ról:
- Zarządzanie organizacją¹
- Administrator zabezpieczeń
- Czytelnik zabezpieczeń
- Czytelnik globalny
- uprawnienia Microsoft Entra: członkostwo w rolach administratora globalnego¹ ², administratora zabezpieczeń, czytelnika zabezpieczeń lub czytelnika globalnego w Microsoft Entra ID zapewnia użytkownikom wymagane uprawnienia i uprawnienia do innych funkcji w usłudze Microsoft 365.
¹ Członkostwo w grupie ról Zarządzanie organizacją lub w roli administratora globalnego jest wymagane do korzystania z akcji Tworzenie harmonogramu lub żądania raportu w raportach (jeśli są dostępne).
Ważna
² Firma Microsoft zdecydowanie opowiada się za zasadą najniższych uprawnień. Przypisanie kont tylko minimalnych uprawnień niezbędnych do wykonywania ich zadań pomaga zmniejszyć zagrożenia bezpieczeństwa i wzmocnić ogólną ochronę organizacji. Administrator globalny to rola o wysokim poziomie uprawnień, którą należy ograniczyć do scenariuszy awaryjnych lub gdy nie możesz użyć innej roli.
Co zrobić, jeśli raporty nie pokazują danych?
Jeśli nie widzisz danych w raportach, sprawdź filtry raportów i dokładnie sprawdź, czy zasady zagrożeń są skonfigurowane do wykrywania komunikatów i podejmowania akcji. Aby uzyskać więcej informacji, zapoznaj się z następującymi artykułami:
Pobieranie i eksportowanie informacji o raporcie
W zależności od raportu i określonego widoku w raporcie na stronie głównej raportu może być dostępna co najmniej jedna z następujących akcji:
Eksportowanie danych raportu
Wskazówka
- Skonfigurowane filtry w czasie eksportowania wpływają na wyeksportowane dane.
- Jeśli wyeksportowane dane przekraczają 150 000 wpisów, dane są dzielone na wiele plików.
Na stronie raportu wybierz pozycję
Eksportuj.W otwartym panelu wysuwanym Warunki eksportu przejrzyj i skonfiguruj następujące ustawienia:
-
Wybierz widok do wyeksportowania: Wybierz jedną z następujących wartości:
- Podsumowanie: Dostępne są dane z ostatnich 90 dni. Wartość domyślna.
- Szczegóły: Dostępne są dane z ostatnich 30 dni. Obsługiwany jest zakres dat jednego dnia.
-
Data (UTC):
- Data rozpoczęcia: wartość domyślna to trzy miesiące temu.
- Data zakończenia: wartość domyślna to dzisiaj.
Po zakończeniu pracy w panelu wysuwanym Warunki eksportu wybierz Eksportuj.
Przycisk Eksportuj zmieni się na Eksportowanie... i zostanie wyświetlony pasek postępu.
-
Wybierz widok do wyeksportowania: Wybierz jedną z następujących wartości:
W otwieranym oknie dialogowym Zapisz jako zostanie wyświetlona domyślna nazwa pliku .csv i lokalizacja pobierania (domyślnie lokalny folder Pliki do pobrania), ale możesz zmienić te wartości, a następnie wybrać pozycję Zapisz , aby pobrać wyeksportowane dane.
Jeśli zobaczysz okno dialogowe z informacją, że witryna security.microsoft.com chce pobrać wiele plików, wybierz pozycję Zezwól.
Planowanie raportów cyklicznych
Aby tworzyć zaplanowane raporty, musisz być członkiem roli zarządzania organizacją w Exchange Online lub roli administratora* globalnego w Microsoft Entra ID.
Ważna
* Firma Microsoft zdecydowanie opowiada się za zasadą najniższych uprawnień. Przypisanie kont tylko minimalnych uprawnień niezbędnych do wykonywania ich zadań pomaga zmniejszyć zagrożenia bezpieczeństwa i wzmocnić ogólną ochronę organizacji. Administrator globalny to rola o wysokim poziomie uprawnień, którą należy ograniczyć do scenariuszy awaryjnych lub gdy nie możesz użyć innej roli.
Na stronie raportu wybierz pozycję
Utwórz harmonogram , aby uruchomić nowego kreatora zaplanowanego raportu.Na stronie Nazwa zaplanowanego raportu przejrzyj lub dostosuj wartość Nazwa , a następnie wybierz pozycję Dalej.
Na stronie Ustawianie preferencji przejrzyj lub skonfiguruj następujące ustawienia:
-
Częstotliwość: wybierz jedną z następujących wartości:
- Co tydzień (domyślnie)
- Codziennie (ta wartość powoduje, że żadne dane nie są wyświetlane na wykresach)
- Miesięczne
- Data rozpoczęcia: wprowadź datę rozpoczęcia generowania raportu. Wartość domyślna to dzisiaj.
- Data wygaśnięcia: wprowadź datę zakończenia generowania raportu. Wartość domyślna to rok od dnia dzisiejszego.
Po zakończeniu na stronie Ustawianie preferencji wybierz pozycję Dalej.
-
Częstotliwość: wybierz jedną z następujących wartości:
Na stronie Wybieranie filtrów skonfiguruj następujące ustawienia:
-
Kierunek: wybierz jedną z następujących wartości:
- Wszystkie (domyślne)
- Wychodzące
- Przychodzące
- Adres nadawcy
- Adres odbiorcy
Po zakończeniu na stronie Wybierz filtry wybierz pozycję Dalej.
-
Kierunek: wybierz jedną z następujących wartości:
Na stronie Adresaci wybierz adresatów raportu w polu Wyślij wiadomość e-mail do . Wartość domyślna to Twój adres e-mail, ale możesz dodać inne osoby, wykonując jedną z następujących czynności:
- Kliknij w polu, zaczekaj na rozwiązanie listy użytkowników, a następnie wybierz użytkownika z listy poniżej pola.
- Kliknij w polu, zacznij wpisywać wartość, a następnie wybierz użytkownika z listy poniżej pola.
Aby usunąć wpis z listy, wybierz pozycję
 obok wpisu.
Po zakończeniu na stronie Adresaci wybierz pozycję Dalej.
Na stronie Przegląd przejrzyj ustawienia. W każdej sekcji możesz wybrać pozycję Edytuj , aby zmodyfikować ustawienia w sekcji. Możesz też wybrać przycisk Wstecz lub konkretną stronę w kreatorze.
Po zakończeniu na stronie Przegląd wybierz pozycję Prześlij.
Na stronie Nowy zaplanowany raport utworzony możesz wybrać linki, aby wyświetlić zaplanowany raport lub utworzyć inny raport.
Po zakończeniu pracy na stronie Nowy zaplanowany raport utworzony wybierz pozycję Gotowe.
Raporty są wysyłane pocztą e-mail do określonych adresatów na podstawie skonfigurowanego harmonogramu
Zaplanowany wpis raportu jest dostępny na stronie Harmonogramy zarządzane zgodnie z opisem w następnej podsekcji.
Zarządzanie istniejącymi zaplanowanymi raportami
Po utworzeniu zaplanowanego raportu zgodnie z opisem w temacie Planowanie raportów cyklicznych zaplanowany wpis raportu jest dostępny na stronie Zarządzanie harmonogramami w portalu Defender.
W portalu Microsoft Defender pod adresem https://security.microsoft.com, przejdź do Raporty>Poczta e-mail i współpraca> i wybierz pozycję Zarządzaj harmonogramami. Aby przejść bezpośrednio do strony Zarządzanie harmonogramami , użyj polecenia https://security.microsoft.com/ManageSubscription.
Na stronie Zarządzanie harmonogramami są wyświetlane następujące informacje dla każdego zaplanowanego wpisu raportu:
- Data rozpoczęcia harmonogramu
- Nazwa harmonogramu
- Typ raportu
- Częstotliwość
- Ostatnio wysłane
Aby zmienić listę z normalnej na kompaktową, wybierz pozycję  Zmień odstępy między listami na kompaktowe lub normalne, a następnie wybierz pozycję
 Lista kompaktowa.
Użyj pola Wyszukiwania, aby znaleźć istniejący zaplanowany wpis raportu.
Aby zmodyfikować ustawienia zaplanowanego raportu, wykonaj następujące czynności:
Wybierz zaplanowany wpis raportu, klikając dowolne miejsce w wierszu innym niż pole wyboru.
W otwartym okienku szczegółów wykonaj dowolną z następujących czynności:
- Wybierz pozycję
 Edytuj nazwę , aby zmienić nazwę zaplanowanego raportu.
- Wybierz link Edytuj w sekcji, aby zmodyfikować odpowiednie ustawienia.
Kroki ustawień i konfiguracji są takie same jak opisane w temacie Planowanie raportów cyklicznych.
- Wybierz pozycję
Aby usunąć zaplanowany wpis raportu, użyj jednej z następujących metod:
- Zaznacz pole wyboru obok jednego lub wszystkich zaplanowanych raportów, a następnie wybierz akcję
 Usuń , która pojawi się na stronie głównej.
- Wybierz zaplanowany raport, klikając dowolne miejsce w wierszu innym niż pole wyboru, a następnie wybierz pozycję Usuń w wyświetlonym oknie wysuwanym szczegółów.
Przeczytaj okno dialogowe ostrzeżenia, które zostanie otwarte, a następnie wybierz przycisk OK.
Po powrocie na stronę Zarządzanie harmonogramami wpis dotyczący usuniętego zaplanowanego raportu nie jest już widoczny na liście, a poprzednie raporty dla tego zaplanowanego raportu zostały usunięte i nie są już dostępne do pobrania.
Żądanie raportów na żądanie do pobrania
Aby tworzyć raporty na żądanie, musisz być członkiem roli zarządzania organizacją w Exchange Online lub roli administratora* globalnego w Microsoft Entra ID.
Ważna
* Firma Microsoft zdecydowanie opowiada się za zasadą najniższych uprawnień. Przypisanie kont tylko minimalnych uprawnień niezbędnych do wykonywania ich zadań pomaga zmniejszyć zagrożenia bezpieczeństwa i wzmocnić ogólną ochronę organizacji. Administrator globalny to rola o wysokim poziomie uprawnień, którą należy ograniczyć do scenariuszy awaryjnych lub gdy nie możesz użyć innej roli.
Na stronie raportu wybierz pozycję
Zażądaj raportu , aby uruchomić nowego kreatora raportów na żądanie.Na stronie Raport nazwa na żądanie przejrzyj lub dostosuj wartość Nazwa , a następnie wybierz pozycję Dalej.
Na stronie Ustawianie preferencji przejrzyj lub skonfiguruj następujące ustawienia:
- Data rozpoczęcia: wprowadź datę rozpoczęcia danych raportu. Wartość domyślna to okres sprzed miesiąca.
- Data wygaśnięcia: wprowadź datę zakończenia danych raportu. Wartość domyślna to dzisiaj.
Po zakończeniu pracy na stronie Raport nazwy na żądanie wybierz pozycję Dalej.
Na stronie Adresaci wybierz adresatów raportu w polu Wyślij wiadomość e-mail do . Wartość domyślna to Twój adres e-mail, ale możesz dodać inne osoby, wykonując jedną z następujących czynności:
- Kliknij w polu, zaczekaj na rozwiązanie listy użytkowników, a następnie wybierz użytkownika z listy poniżej pola.
- Kliknij w polu, zacznij wpisywać wartość, a następnie wybierz użytkownika z listy poniżej pola.
Aby usunąć wpis z listy, wybierz pozycję
obok wpisu.Po zakończeniu na stronie Adresaci wybierz pozycję Dalej.
Na stronie Przegląd przejrzyj ustawienia. W każdej sekcji możesz wybrać pozycję Edytuj , aby zmodyfikować ustawienia w sekcji. Możesz też wybrać przycisk Wstecz lub konkretną stronę w kreatorze.
Po zakończeniu na stronie Przegląd wybierz pozycję Prześlij.
Na utworzonej stronie Nowy raport na żądanie możesz wybrać link, aby utworzyć kolejny raport.
Po zakończeniu pracy na stronie Utworzono nowy raport na żądanie wybierz pozycję Gotowe.
Zadanie tworzenia raportu (i ostatecznie gotowy raport) jest dostępne na stronie Raporty do pobrania zgodnie z opisem w następnej podsekcji.
Pobieranie raportów
Aby pobrać raporty na żądanie, musisz być członkiem roli zarządzania organizacją w Exchange Online lub roli administratora* globalnego w Microsoft Entra ID.
Ważna
* Firma Microsoft zdecydowanie opowiada się za zasadą najniższych uprawnień. Przypisanie kont tylko minimalnych uprawnień niezbędnych do wykonywania ich zadań pomaga zmniejszyć zagrożenia bezpieczeństwa i wzmocnić ogólną ochronę organizacji. Administrator globalny to rola o wysokim poziomie uprawnień, którą należy ograniczyć do scenariuszy awaryjnych lub gdy nie możesz użyć innej roli.
Po zażądaniu raportu na żądanie zgodnie z opisem w temacie Request on-demand reports for download (Żądanie raportów na żądanie do pobrania) sprawdź stan raportu i ostatecznie pobierz raport na stronie Raporty do pobrania w portalu Defender.
W portalu Microsoft Defender pod adresem https://security.microsoft.com, przejdź do pozycji Raporty>Poczta e-mail i współpraca> i wybierz pozycję Raporty do pobrania. Aby przejść bezpośrednio do strony Raporty do pobrania , użyj polecenia https://security.microsoft.com/ReportsForDownload.
Na stronie Raporty do pobrania są wyświetlane następujące informacje dla każdego dostępnego raportu:
- Data rozpoczęcia
- Nazwa
- Typ raportu
- Ostatnio wysłane
-
Status:
- Oczekujące: raport jest nadal tworzony i nie jest jeszcze dostępny do pobrania.
- Ukończono — gotowe do pobrania: generowanie raportu zostało ukończone, a raport jest dostępny do pobrania.
- Ukończono — nie znaleziono wyników: generowanie raportu zostało ukończone, ale raport nie zawiera żadnych danych, więc nie można go pobrać.
Aby pobrać raport, zaznacz pole wyboru obok w dacie rozpoczęcia raportu, a następnie wybierz wyświetloną akcję Pobierz raport .
Użyj pola Wyszukiwania, aby znaleźć istniejący raport.
W wyświetlonym oknie dialogowym Zapisz jako zobaczysz domyślną nazwę pliku .csv i lokalizację pobierania (domyślnie lokalny folder Pliki do pobrania), ale możesz zmienić te wartości, a następnie wybrać pozycję Zapisz , aby pobrać raport.
Zawartość pokrewna
Ochrona przed złośliwym oprogramowaniem